


ExpressVPN-integrationen på Fortify-routern (GL-MT6000) har en kill switch. Detta är en säkerhetsfunktion som inaktiverar internetåtkomst på ditt lokala nätverk om VPN-anslutningen oväntat kopplas bort.
När din kill switch är aktiverad blockerar den automatiskt all trafik som försöker kringgå VPN-tunneln. Detta ger ytterligare skydd mot trafikläckor som kan avslöja känslig information medan VPN-anslutningen återansluts.
Stegen nedan visar hur du konfigurerar Kill Switch på Fortify-routern över VPN-tunnlar och ändrar globala kill switch-inställningar.
Hoppa till…
Öppna ExpressVPN:s instrumentpanel
Konfigurera din kill-switch
Alla VPN-tunnlar
Individuella VPN-tunnlar
Ytterligare tunnelalternativ
Öppna ExpressVPN:s instrumentpanel
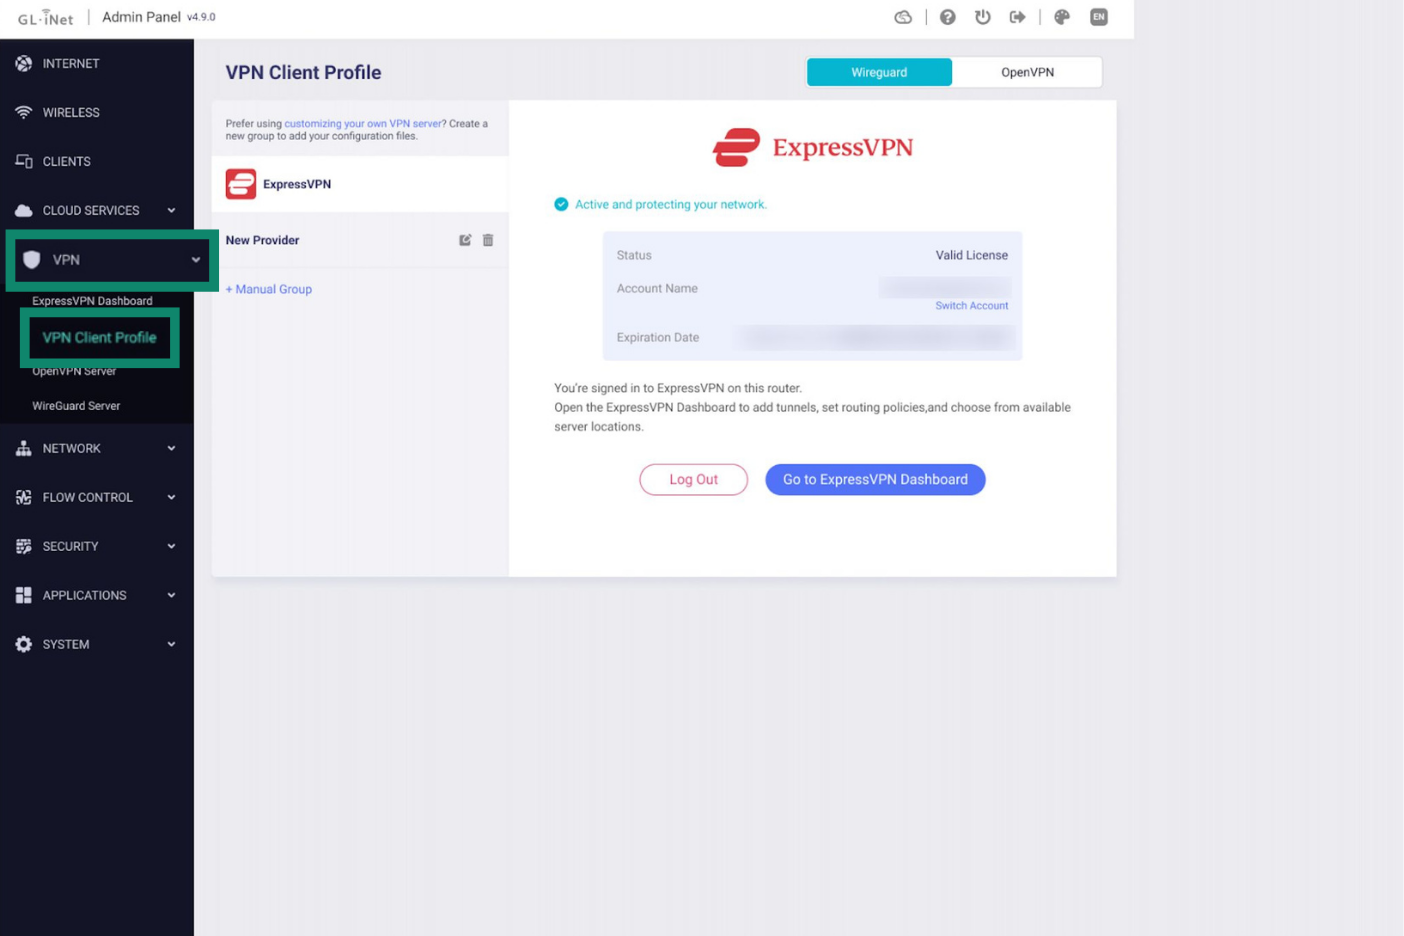
- I din webbläsare anger du 192.168.8.1 för att komma åt Fortify-routerns administratörspanel. Logga in om du blir ombedd.
- Navigera till VPN > VPN Client Profile [VPN-klientprofil].
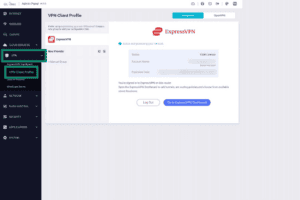

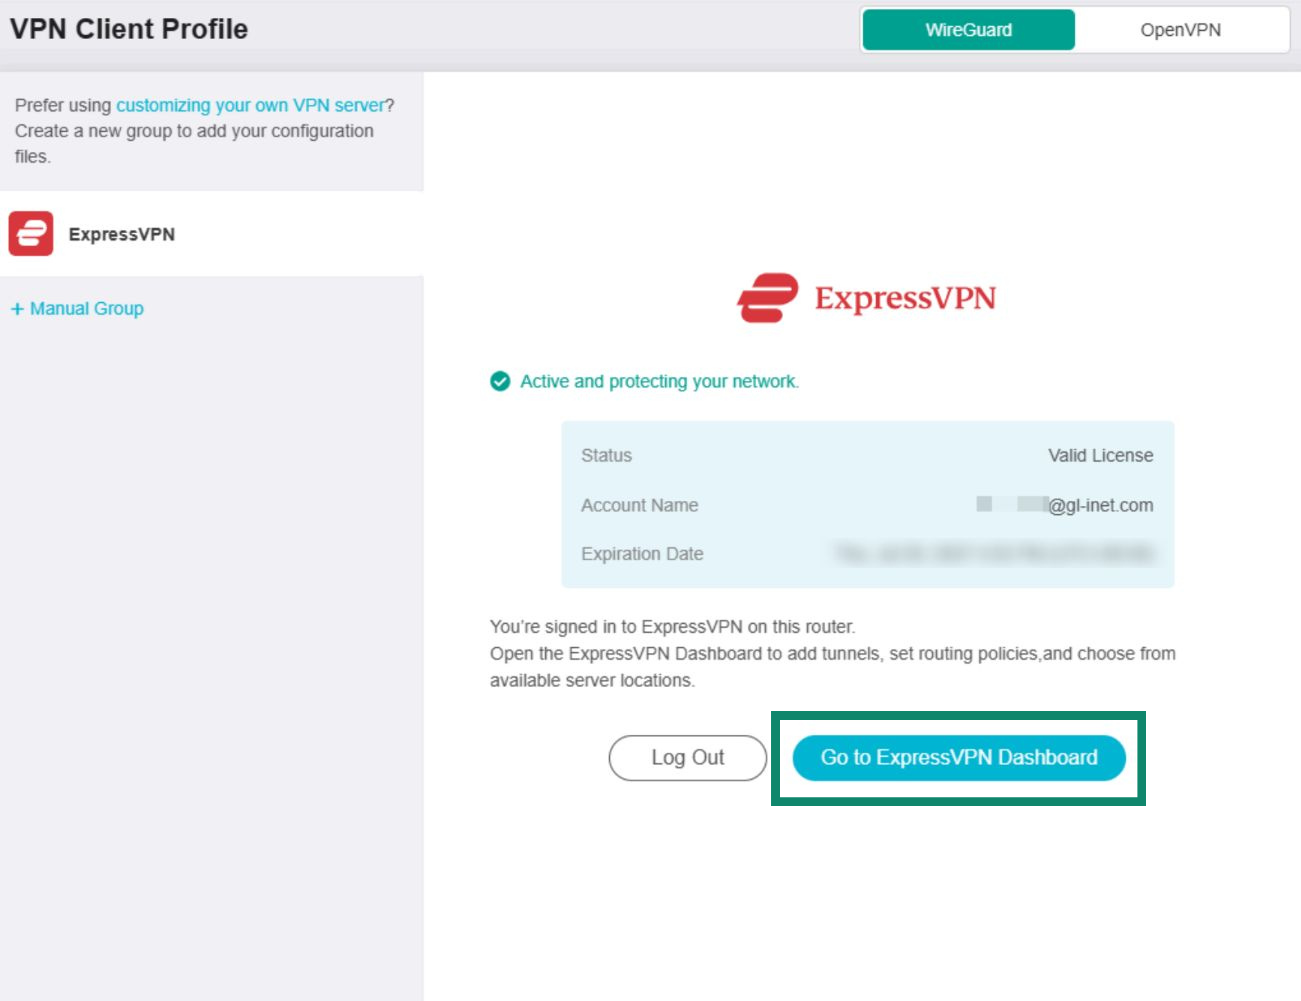
- Klicka på Go to ExpressVPN Dashboard [Gå till ExpressVPN-instrumentpanelen].
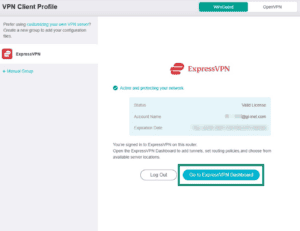

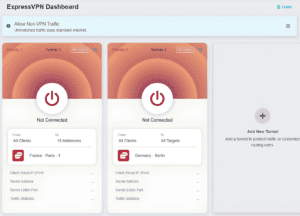
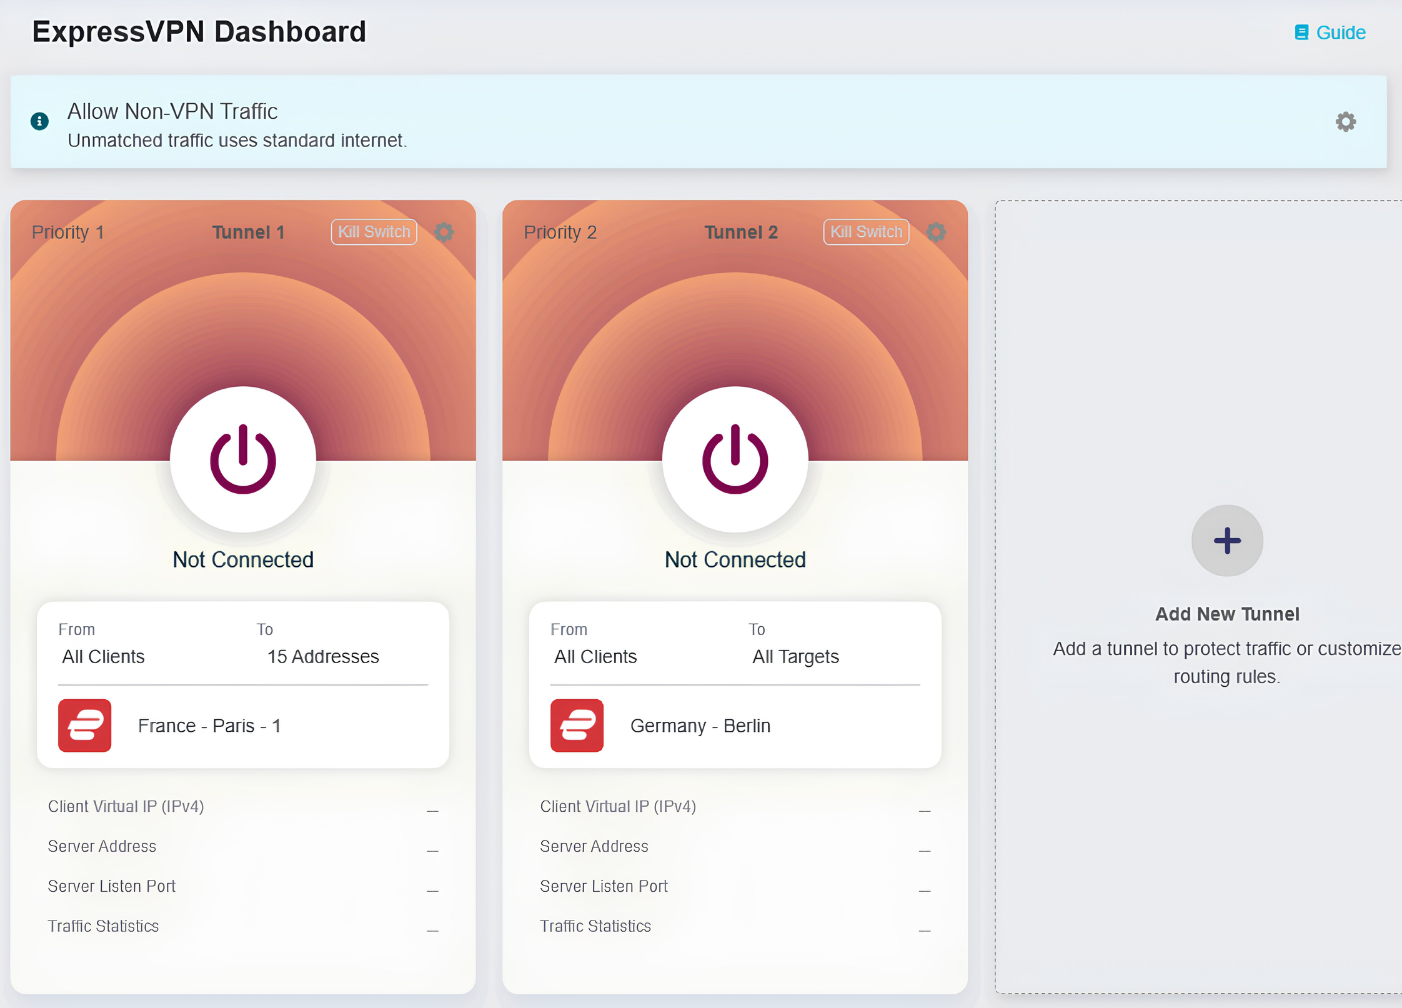
- Du kommer att omdirigeras till ExpressVPN:s instrumentpanel där du kan hantera dina VPN-tunnlar och inställningar.

Behöver du hjälp? Kontakta ExpressVPN:s supportteam för omedelbar hjälp.
Konfigurera din kill-switch
Med Fortify-routern kan du konfigurera kill switch-inställningar för alla VPN-anslutningar eller enskilda VPN-tunnlar. Om du inte har konfigurerat några VPN-tunnlar än kan du läsa den här guiden för att konfigurera VPN-tunnlar med Fortify.
Alla VPN-tunnlar
Kill switch-inställningar för globala VPN-anslutningar gäller för alla VPN-tunnlar och påverkar även hur icke-VPN-trafik passerar genom routerns nätverk.
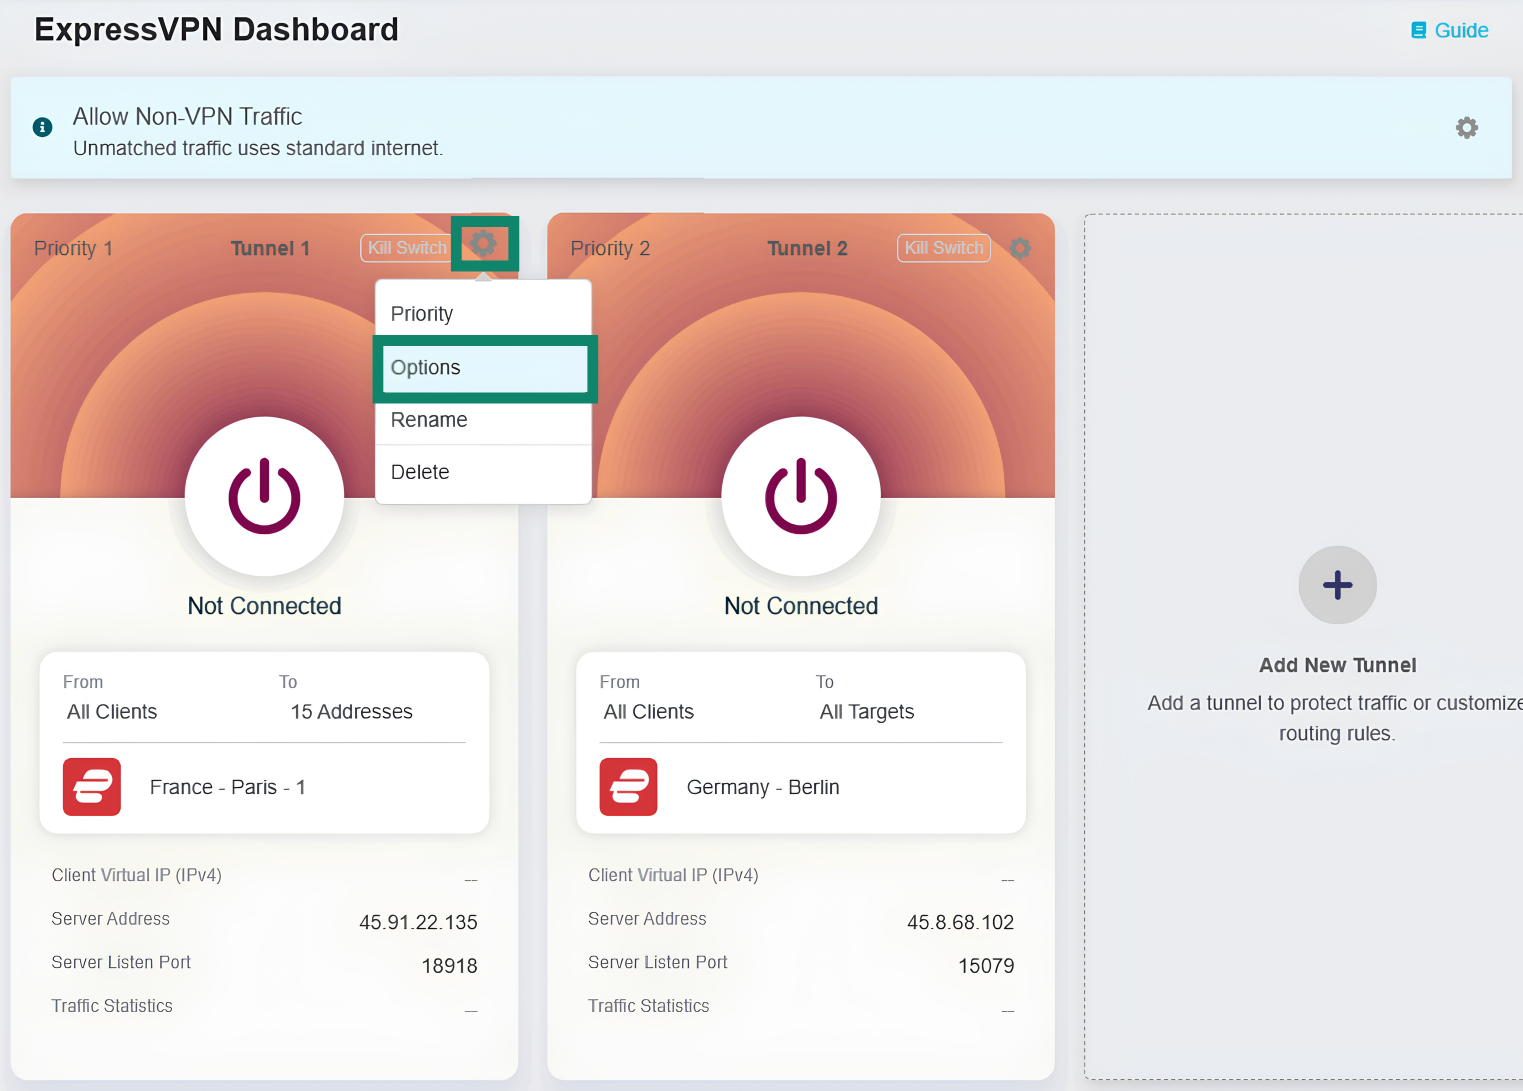
För att konfigurera globala kill switch-inställningar, klicka på kugghjulsikonen i bannern ovanför VPN-tunnlarna.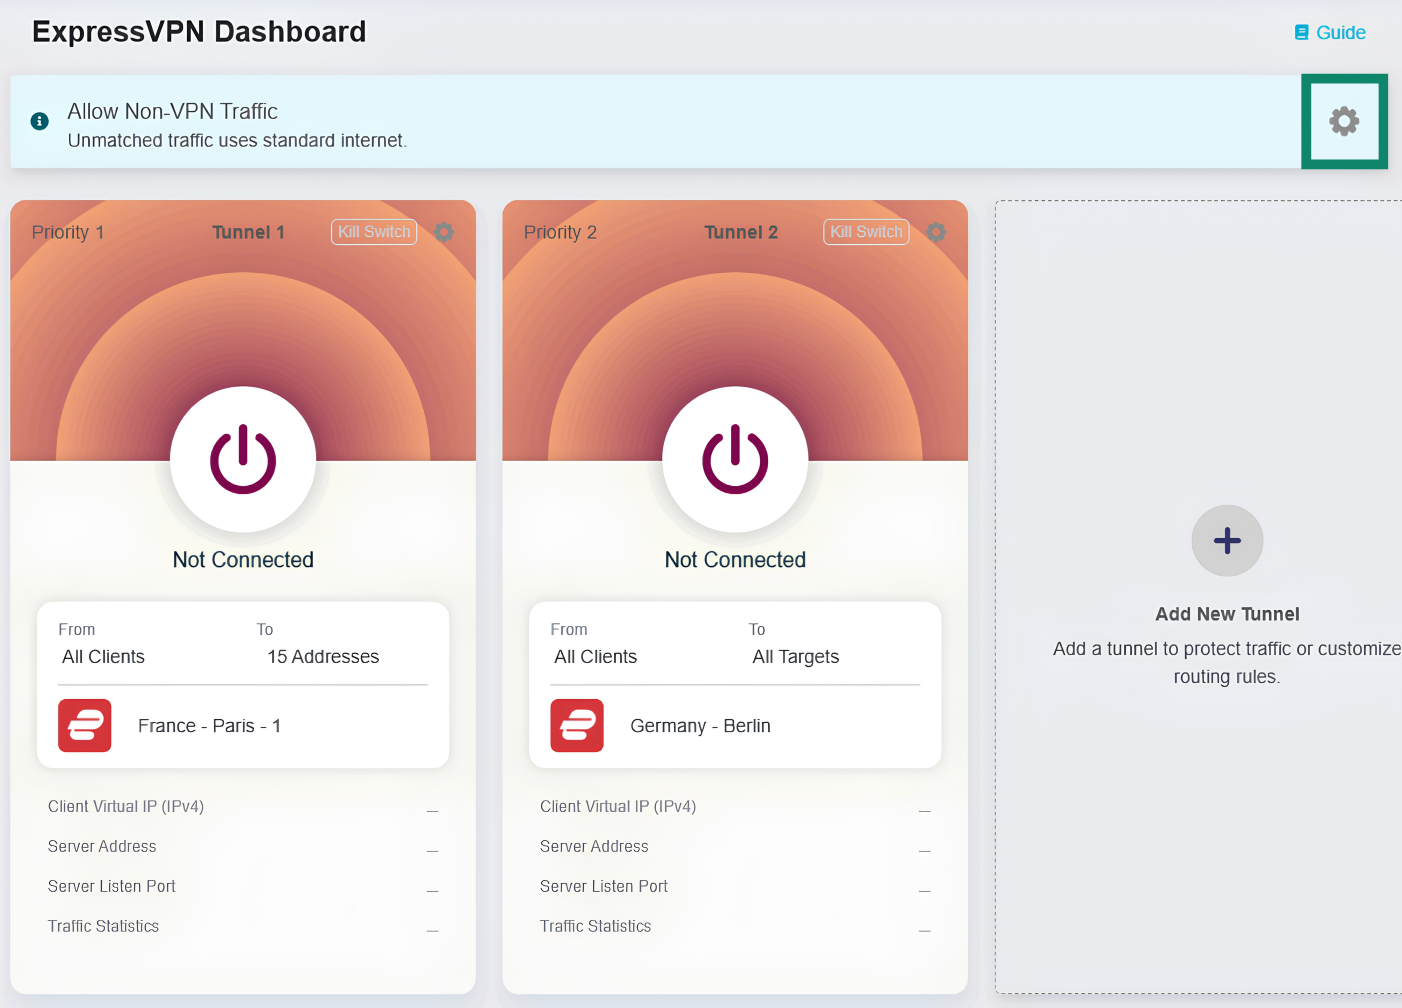
Sidan Alla andra trafikregler öppnas. På den här sidan kan du välja om internettrafik som inte matchar dina VPN-tunnelregler ska kunna komma åt internet eller inte. Tillgängliga alternativ inkluderar:
- Allow Non-VPN Traffic [Tillåt icke-VPN-trafik]: Trafik som inte matchar dina VPN-tunnlar kommer att använda din lokala internetanslutning. Den här inställningen är vald som standard för att säkerställa normal internetåtkomst för icke-VPN-trafik.
- Enhanced Kill Switch [Förbättrad kill switch]: Tvingar alla enheter som är anslutna till routerns nätverk att ansluta till internet via VPN. Trafik som inte matchar dina VPN-tunnlar blockeras automatiskt. Det betyder att om inga VPN-tunnlar är aktiva kommer dina enheter inte att ansluta till internet. Den här inställningen åsidosätter inte kill switch-konfigurationerna för enskilda VPN-tunnlar.
Välj önskad global kill switch-inställning och klicka sedan på Apply [Verkställ].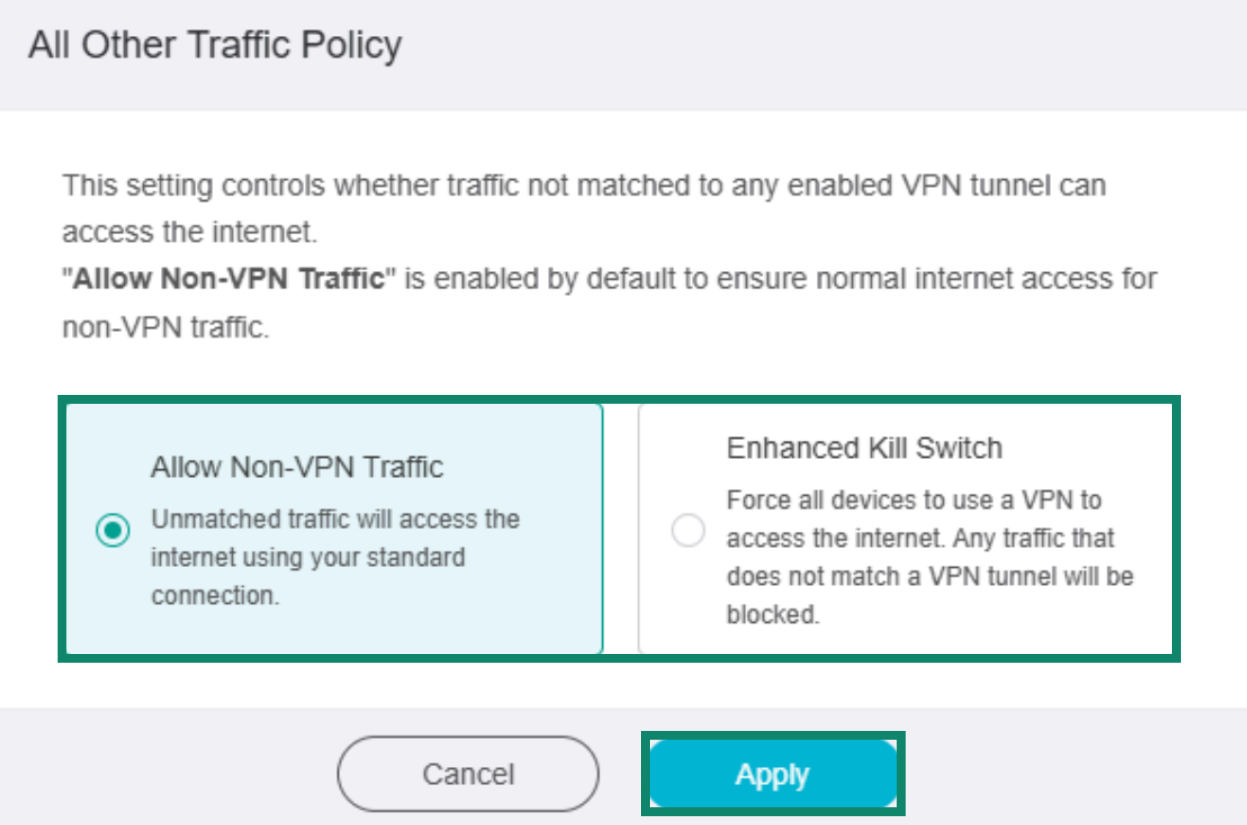
Individuella VPN-tunnlar
Om du aktiverar kill switch för en enskild VPN-tunnel kommer nätverkstrafik som ska använda VPN enligt tunnelns regler att blockeras automatiskt om VPN oväntat kopplas bort. Normal internetåtkomst återupptas efter att VPN-tunneln återansluts.
Så här konfigurerar du kill switch-inställningar för enskilda VPN-tunnlar:
- Klicka på kugghjulsikonen för en VPN-tunnelgrupp och välj sedan Options [Alternativ].

- På sidan med tunnelalternativ, växla mellan Kill Switch på eller av.

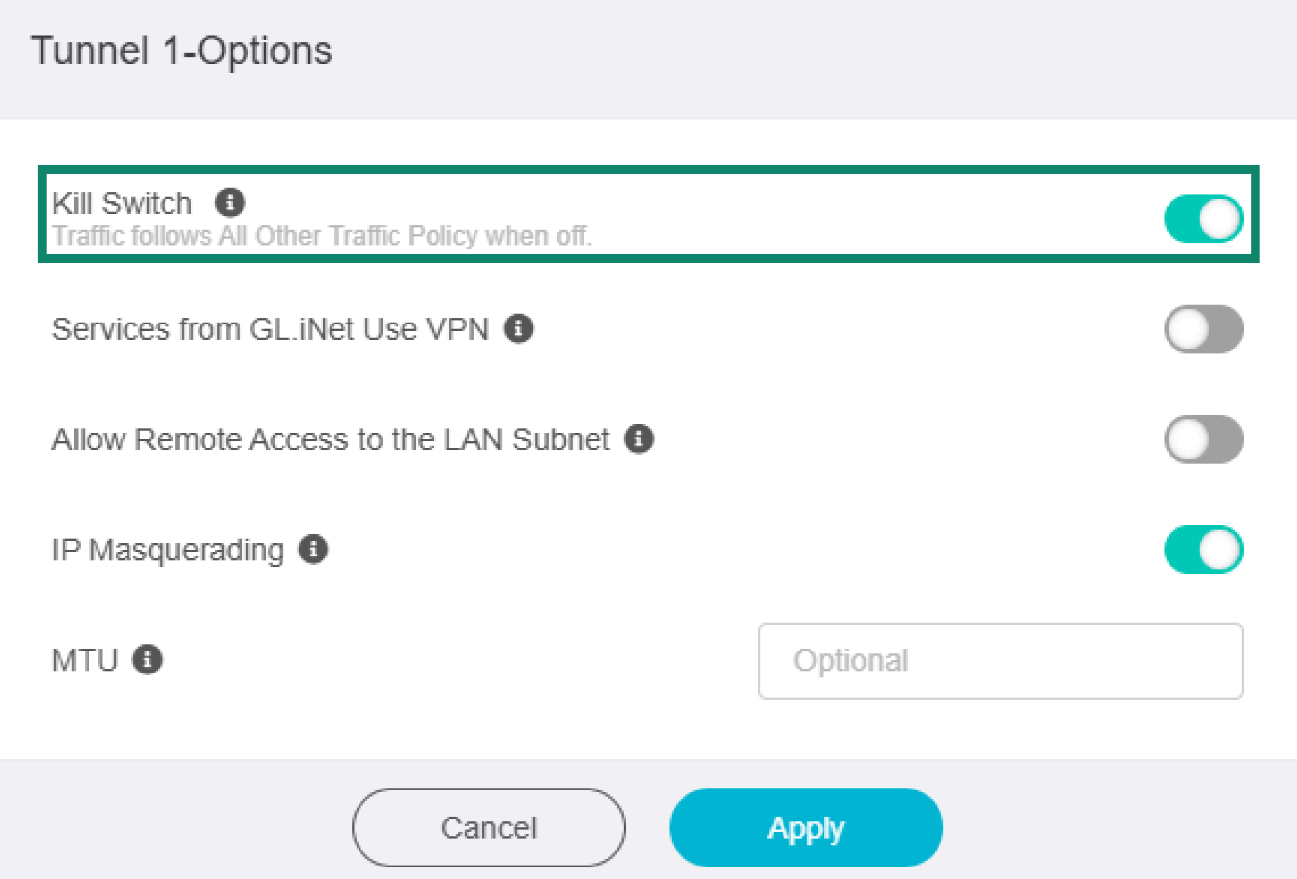
Obs: Om inställningen Kill Switch är avaktiverad följer trafiken de regler du valde på sidan Alla andra trafikregler.
Ytterligare tunnelalternativ
Förutom kill switch kan du även konfigurera följande inställningar för enskilda VPN-tunnlar:
- Services from GL.iNet use VPN [Tjänster från GL.iNet använder VPN]: Tillåter vissa tjänster som tillhandahålls av GL.iNet att skicka data via VPN-tunnlar. Den här inställningen är avstängd som standard eftersom dessa tjänster normalt kräver enhetens riktiga IP-adress för att fungera korrekt.
- Allow Remote Access to the LAN Subnet [Tillåt fjärråtkomst till LAN-subnätet]: Tillåter fjärråtkomst via VPN-tunneln till din Fortify-router och dess LAN-enheter.
- IP Masquerading [IP-maskering]: Skriver om källans IP-adress för LAN-klienter till routerns VPN-baserade tunnel-IP. Du bör bara inaktivera den här inställningen för site-to-site-konfigurationer där den fjärranslutna motparten känner till dina LAN-subnät.
- MTU: Att ändra MTU-inställningar kan ibland hjälpa till att lösa anslutnings- eller prestandaproblem. MTU-värdet du anger för VPN-tunneln åsidosätter MTU-inställningarna som anges i serverkonfigurationsfilen.
Konfigurera tunnelinställningarna som du tycker passar och klicka sedan på Apply [Verkställ].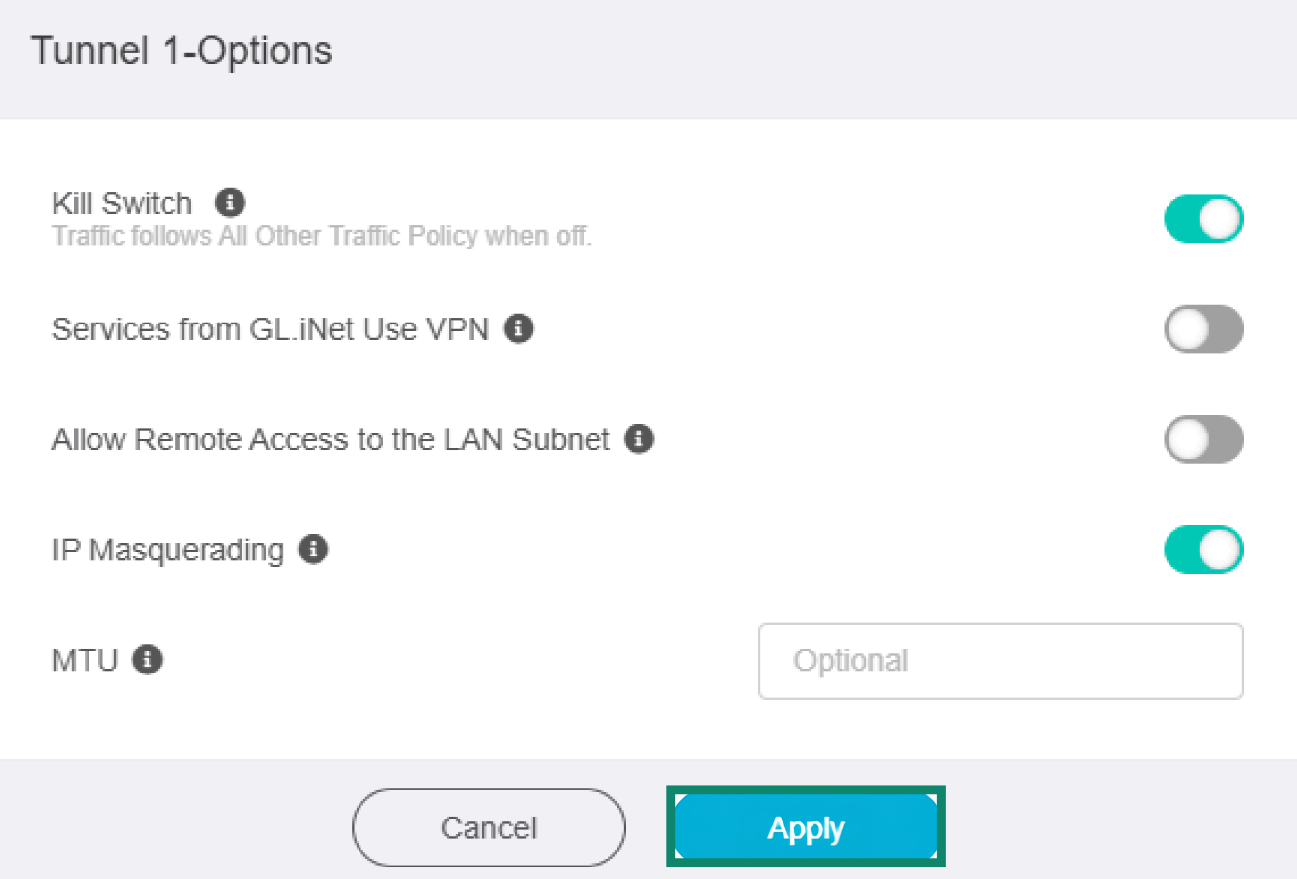
Behöver du hjälp? Kontakta ExpressVPN:s supportteam för omedelbar hjälp.