


ExpressVPN-integrationen på Fortify-routeren (GL-MT6000) leveres med en kill switch. Dette er en sikkerhedsfunktion, der deaktiverer internetadgang på dit lokale netværk, hvis VPN’en uventet mister forbindelsen.
Når den er aktiveret, blokerer kill switchen automatisk al trafik, der forsøger at omgå VPN-tunnelen. Dette giver ekstra beskyttelse mod trafikbrud, der kan afsløre følsomme oplysninger, mens VPN’en genopretter forbindelsen.
Nedenstående trin viser dig, hvordan du konfigurerer kill switch-indstillinger på tværs af VPN-tunneller og ændrer de generelle kill switch-indstillinger.
Gå til…
Åbn ExpressVPN’s dashboard
Konfigurer kill switchen
Alle VPN-tunneller
Individuelle VPN-tunneller
Yderligere tunnelmuligheder
Åbn ExpressVPN’s dashboard
- I din browser skal du indtaste 192.168.8.1 for at få adgang til Fortify-routerens administratorpanel. Log ind, hvis du bliver bedt om det.
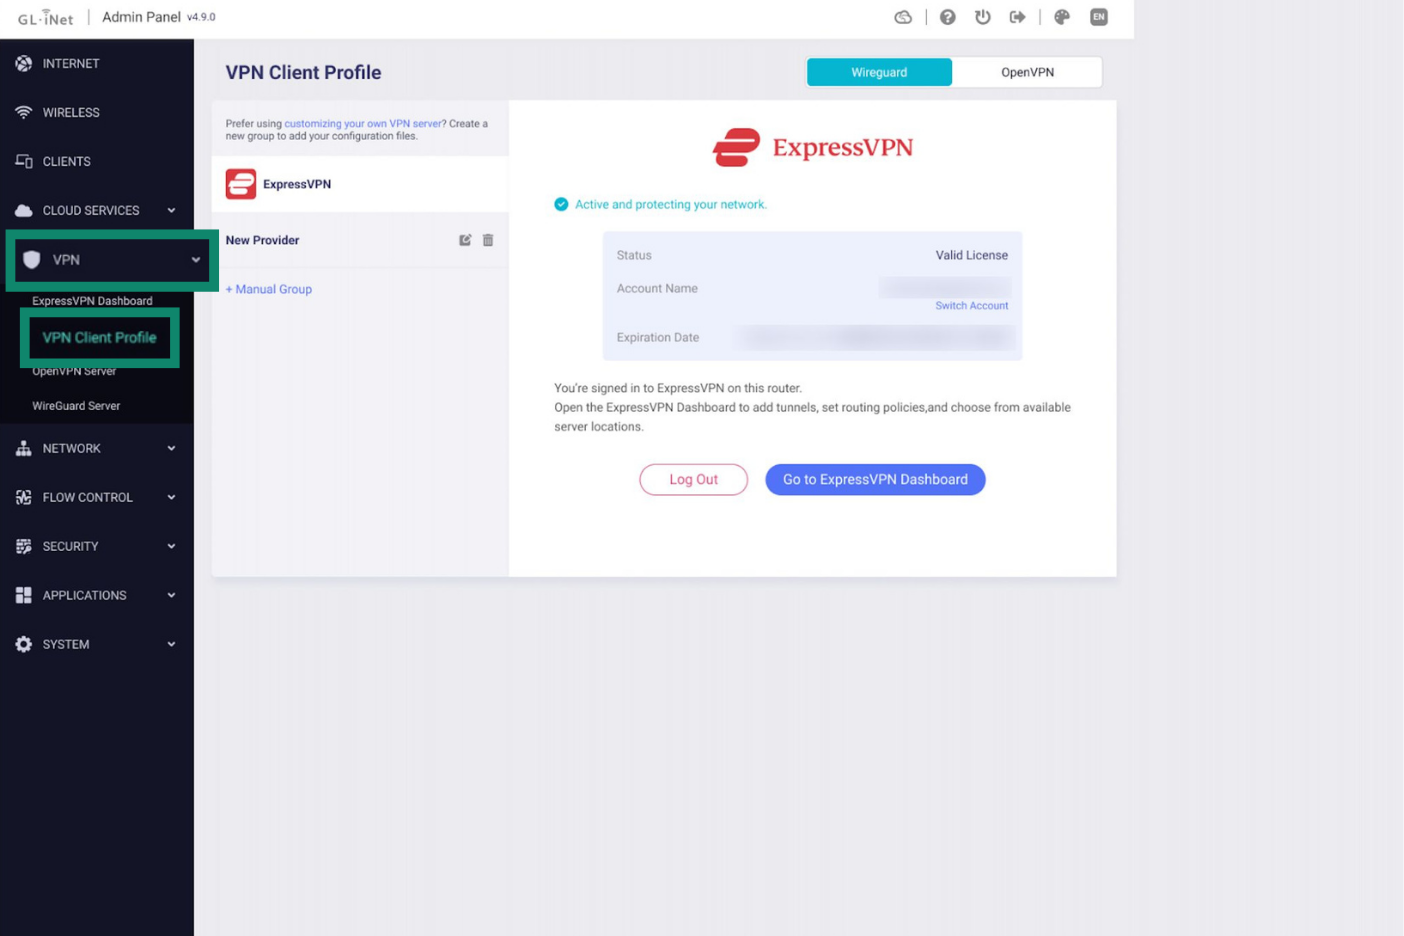
- Gå til VPN > VPN-klientprofil.
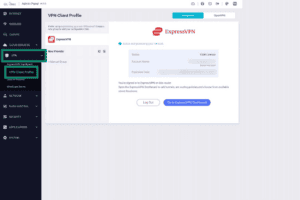

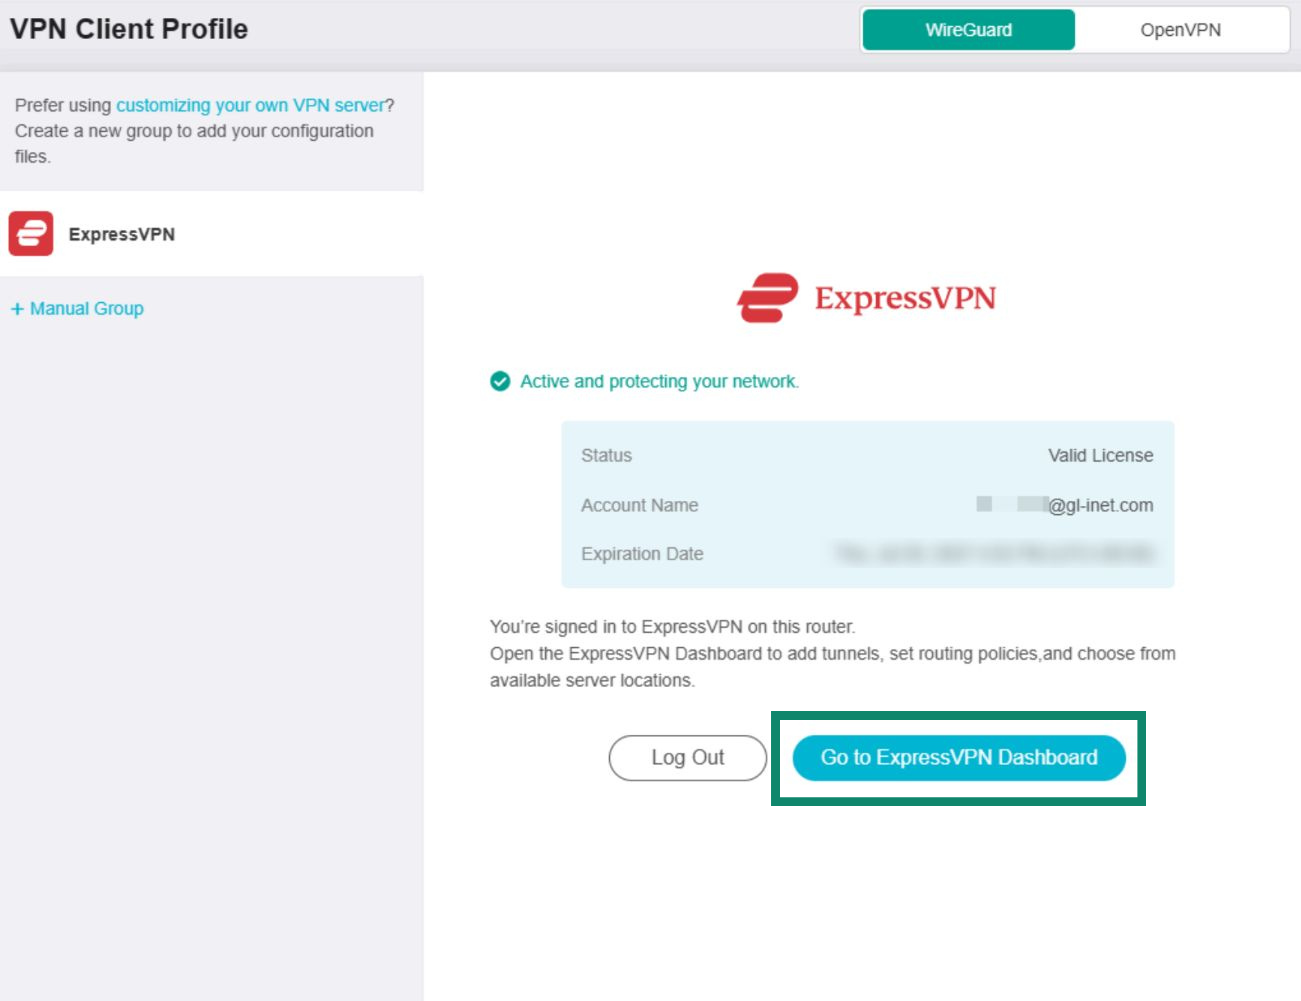
- Klik på Gå til ExpressVPN-dashboardet.
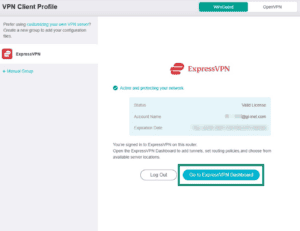

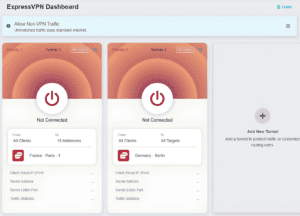
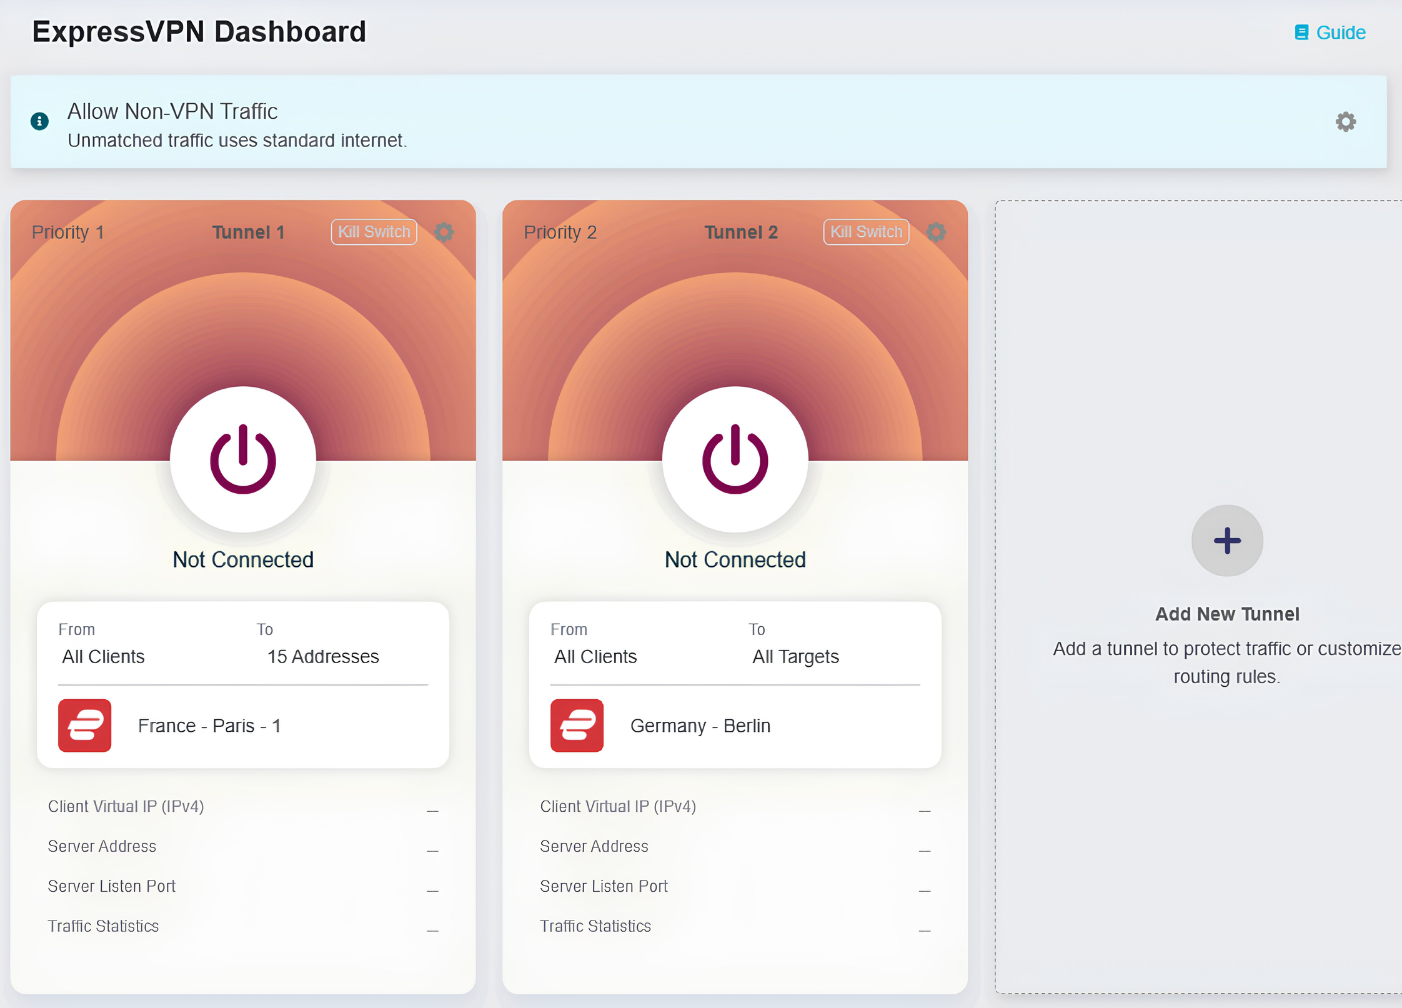
- Du vil blive omdirigeret til ExpressVPN-dashboardet, hvor du kan administrere dine VPN-tunneller og -indstillinger.

Brug for hjælp? Kontakt ExpressVPN’s supportteam for øjeblikkelig hjælp.
Konfigurer kill switchen
Med Fortify-routeren kan du konfigurere kill switch-indstillingerne for alle VPN-forbindelser eller individuelle VPN-tunneller. Hvis du endnu ikke har konfigureret nogen VPN-tunneller, kan du læse denne vejledning for at konfigurere VPN-tunneller med Fortify.
Alle VPN-tunneller
Indstillingerne for kill switch for globale VPN-forbindelser gælder for alle VPN-tunneller og påvirker også, hvordan trafik, der ikke er VPN-trafik, sendes gennem routerens netværk.
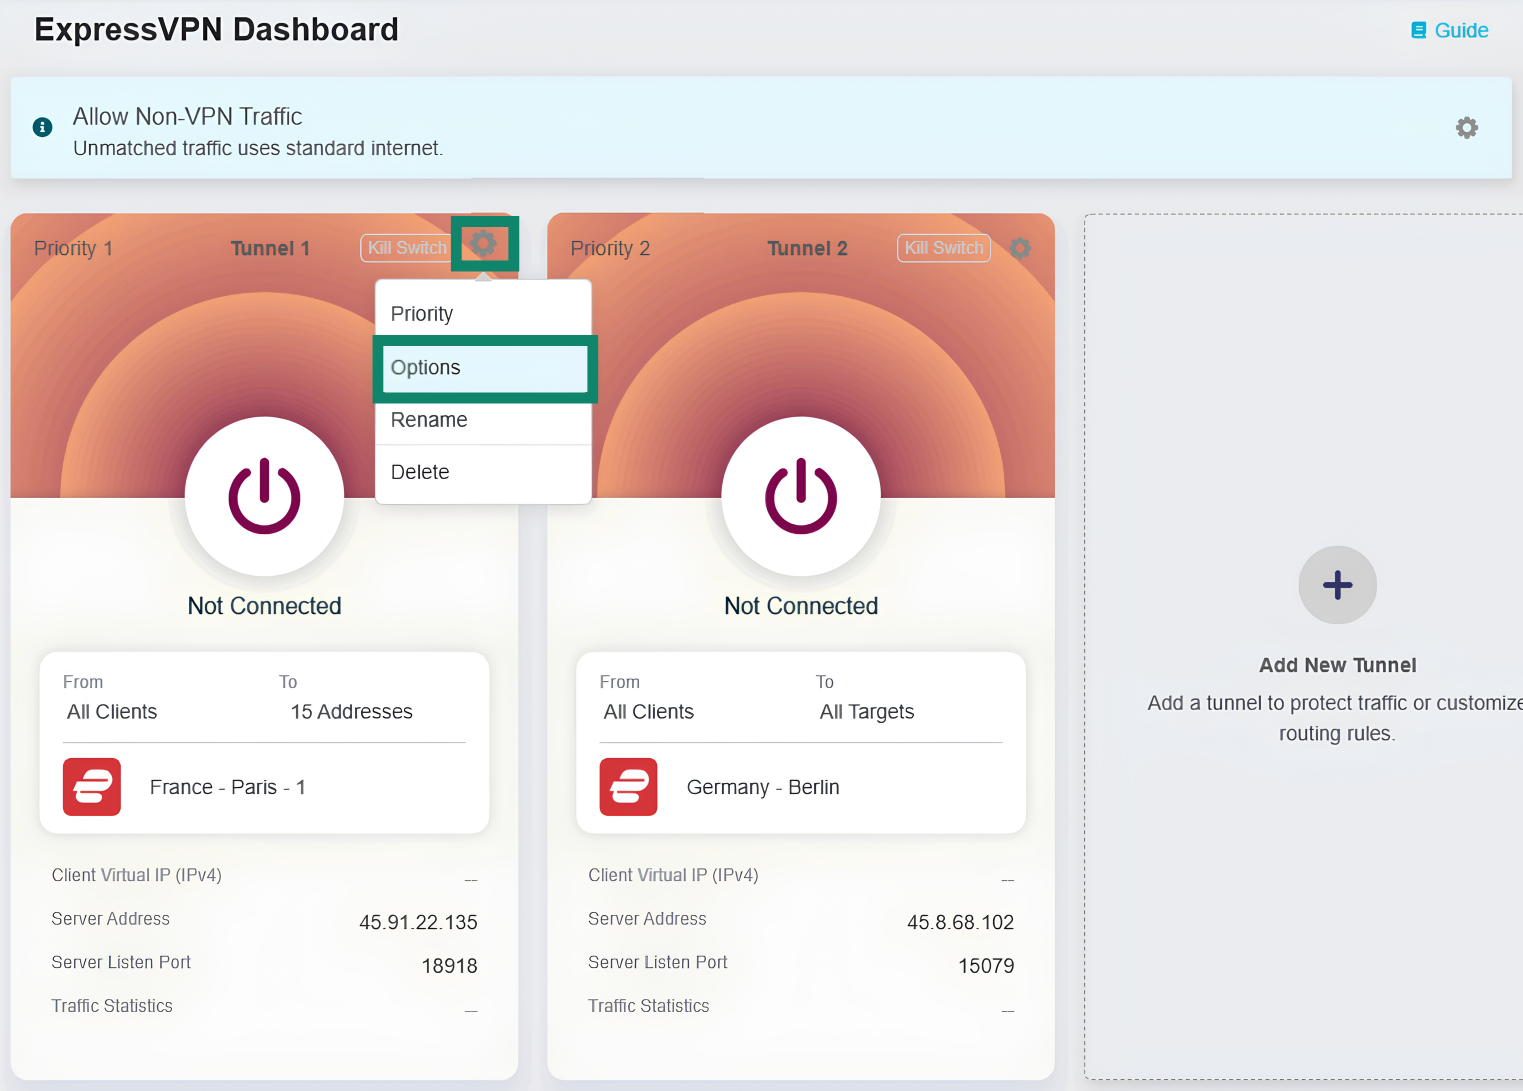
For at konfigurere de globale indstillinger for kill switchen skal du klikke på tandhjulsikonet i banneret over VPN-tunnellerne.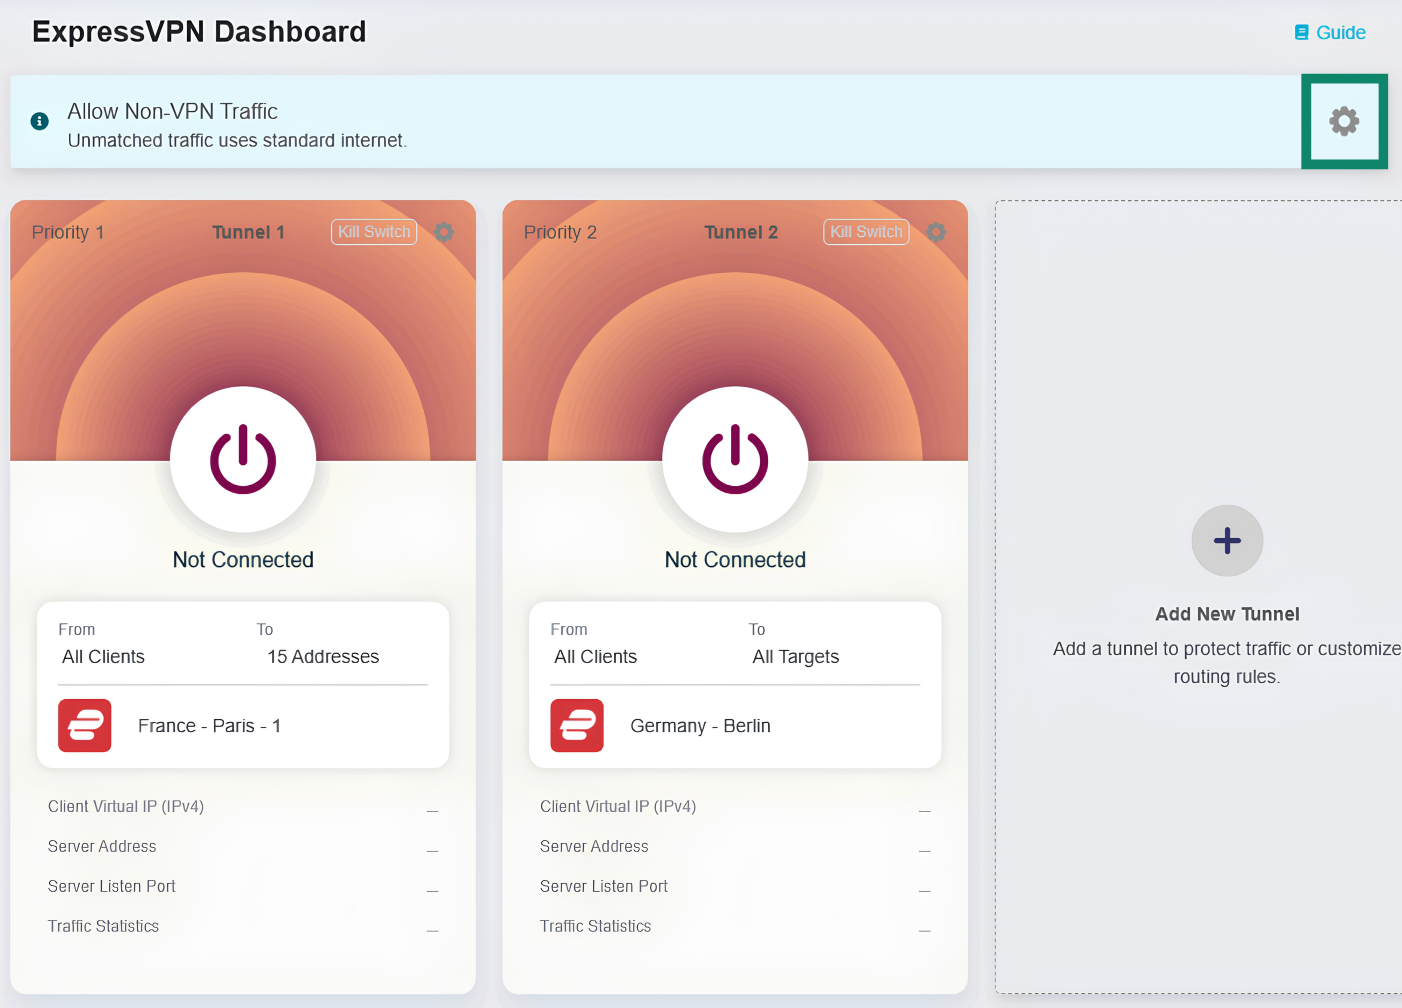
Siden Politik for al anden trafik åbnes. På denne side kan du vælge, om internettrafik, der ikke stemmer overens med dine VPN-tunnelregler, skal have adgang til internettet eller ej. De tilgængelige muligheder omfatter:
- Tillad trafik uden for VPN: Trafik, der ikke matcher dine VPN-tunneller, vil bruge din lokale internetforbindelse. Denne indstilling er valgt som standard for at sikre normal internetadgang for trafik, der ikke går via VPN.
- Forbedret kill switch: Tvinger alle enheder, der er forbundet til routerens netværk, til at få adgang til internettet via VPN’en. Trafik, der ikke stemmer overens med dine VPN-tunneller, blokeres automatisk. Det betyder, at hvis der ikke er nogen aktive VPN-tunneller, vil dine enheder ikke oprette forbindelse til internettet. Denne indstilling tilsidesætter ikke kill switch-konfigurationerne for de enkelte VPN-tunneller.
Vælg den ønskede indstilling for global kill switch, og klik derefter på Anvend.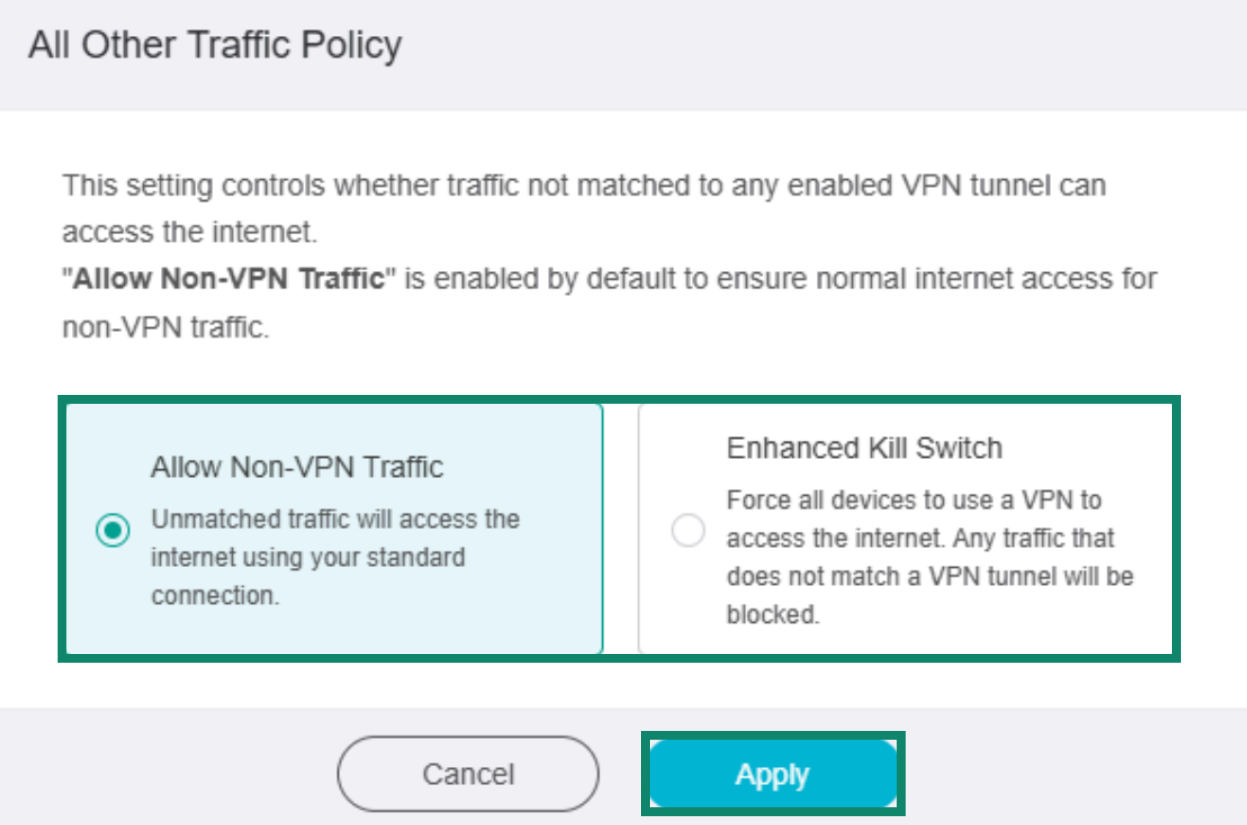
Individuelle VPN-tunneller
Hvis du aktiverer kill switchen for en enkelt VPN-tunnel, vil netværkstrafik, der skal bruge VPN’en i henhold til den pågældende tunnels regler, automatisk blive blokeret, hvis VPN’en uventet mister forbindelsen. Normal internetadgang genoptages, når VPN-tunnelen genopretter forbindelsen.
Sådan konfigurerer du kill switch-indstillingerne for individuelle VPN-tunneller:
- Klik på tandhjulsikonet for en VPN-tunnelgruppe, og vælg derefter Indstillinger.

- På siden med tunnelindstillinger skal du slå indstillingen Kill Switch til eller fra.

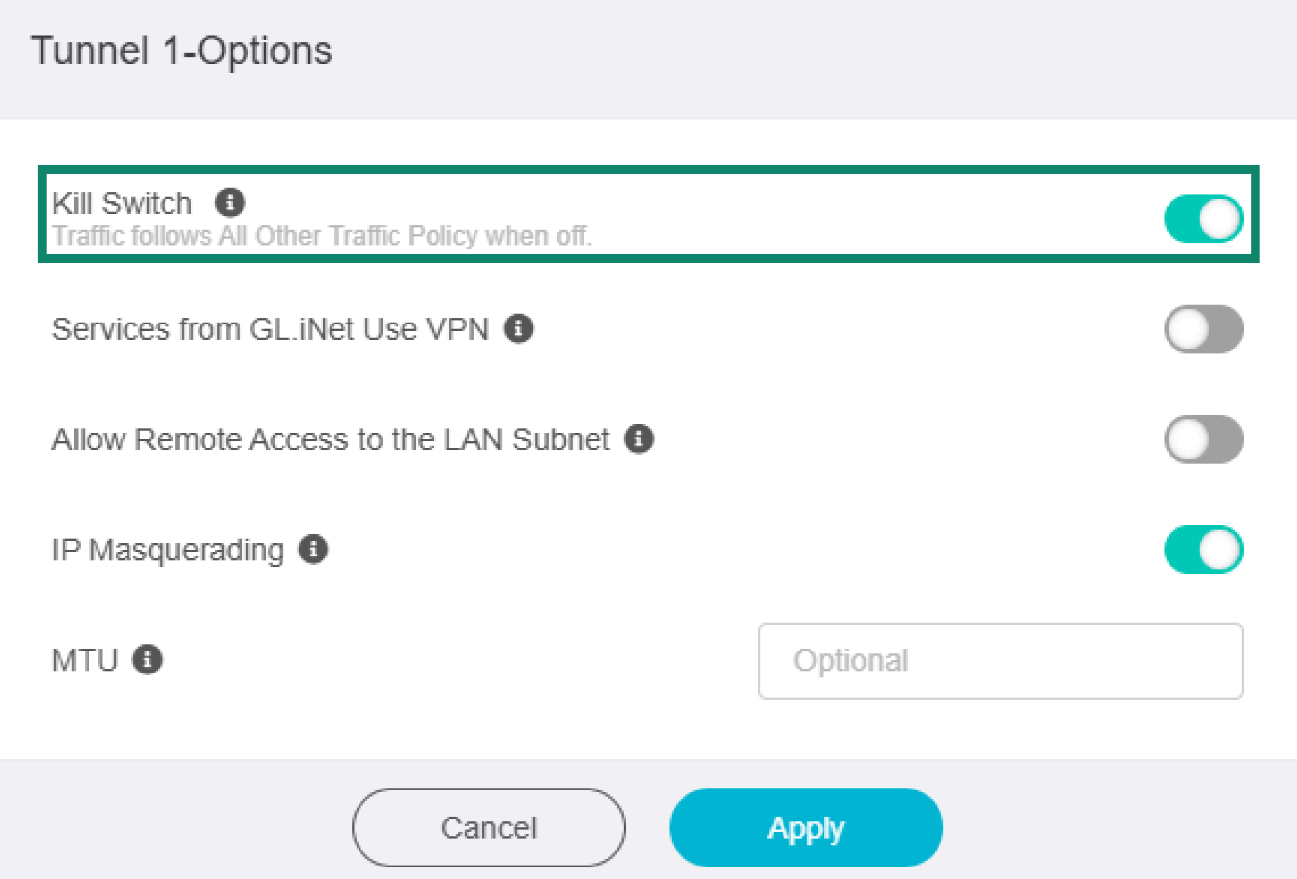
Bemærk: Hvis indstillingen for kill switch er slået fra, vil trafikken følge de regler, du har valgt på siden Politik for al anden trafik.
Yderligere tunnelindstillinger
Ud over kill switchen kan du også konfigurere følgende indstillinger for de enkelte VPN-tunneller:
- Tjenester fra GL.iNet bruger VPN: Giver visse tjenester, der leveres af GL.iNet, mulighed for at sende data gennem VPN-tunneller. Denne indstilling er som standard slået fra, fordi disse tjenester normalt kræver enhedens rigtige IP-adresse for at fungere godt.
- Tillad fjernadgang til LAN-subnettet: Giver mulighed for fjernadgang gennem VPN-tunnelen til din Fortify-router og dens LAN-enheder.
- Maskering af IP-adresse: Omskriver LAN-klienternes kilde-IP-adresse til routerens VPN-tunnel-IP. Du bør kun deaktivere denne indstilling for site-to-site-konfigurationer, hvor den eksterne peer kender dine LAN-subnet.
- MTU: Ændring af MTU-indstillingerne kan nogle gange hjælpe med at løse problemer med forbindelsen eller ydeevnen. Den MTU-værdi, du angiver for VPN-tunnelen, tilsidesætter de MTU-indstillinger, der er angivet i serverens konfigurationsfil.
Konfigurer tunnelindstillingerne, som du ønsker, og klik derefter på Anvend.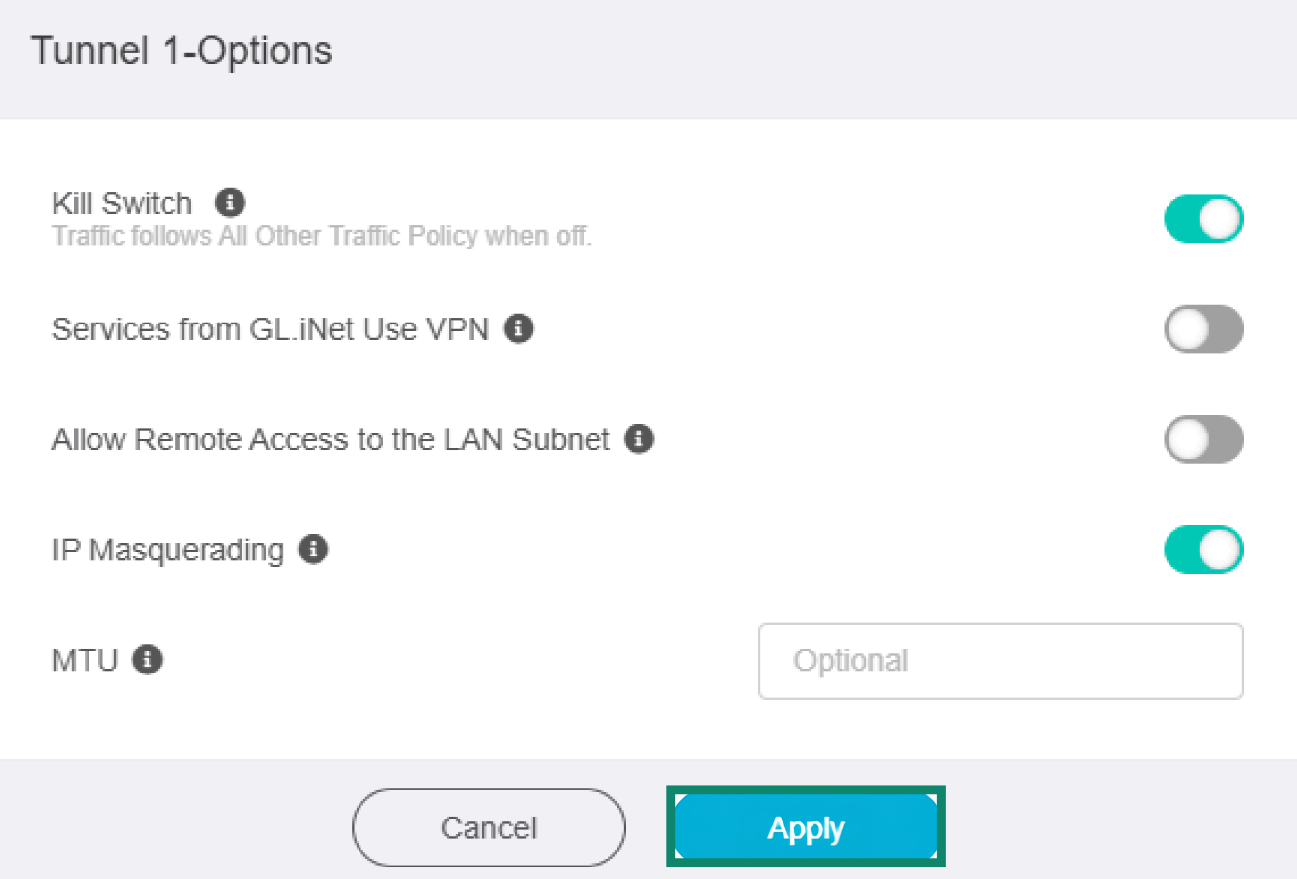
Brug for hjælp? Kontakt ExpressVPN’s supportteam for øjeblikkelig hjælp.