


В интеграции ExpressVPN на роутере Fortify (GL-MT6000) есть функция автоматического отключения (Kill Switch). Это функция безопасности, которая отключает доступ к интернету для вашей локальной сети в случае неожиданного обрыва VPN-подключения.
После включения, Kill Switch будет автоматически блокировать весь трафик, который будет пытаться обойти VPN-туннель. Это обеспечивает дополнительную защиту от утечек трафика, которые могут привести к раскрытию чувствительной информации во время переподключения к VPN.
Представленные ниже шаги помогут вам настроить разные варианты Kill Switch для VPN-туннелей и изменить глобальные настройки функции Kill Switch.
Перейти к…
Открыть панель управления ExpressVPN
Настроить Kill Switch
Все VPN-туннели
Отдельные VPN-туннели
Дополнительные варианты туннелей
Откройте панель управления ExpressVPN
- В браузере введите адрес 192.168.8.1 для получения доступа к панели администратора роутера Fortify. При необходимости, выполните вход.
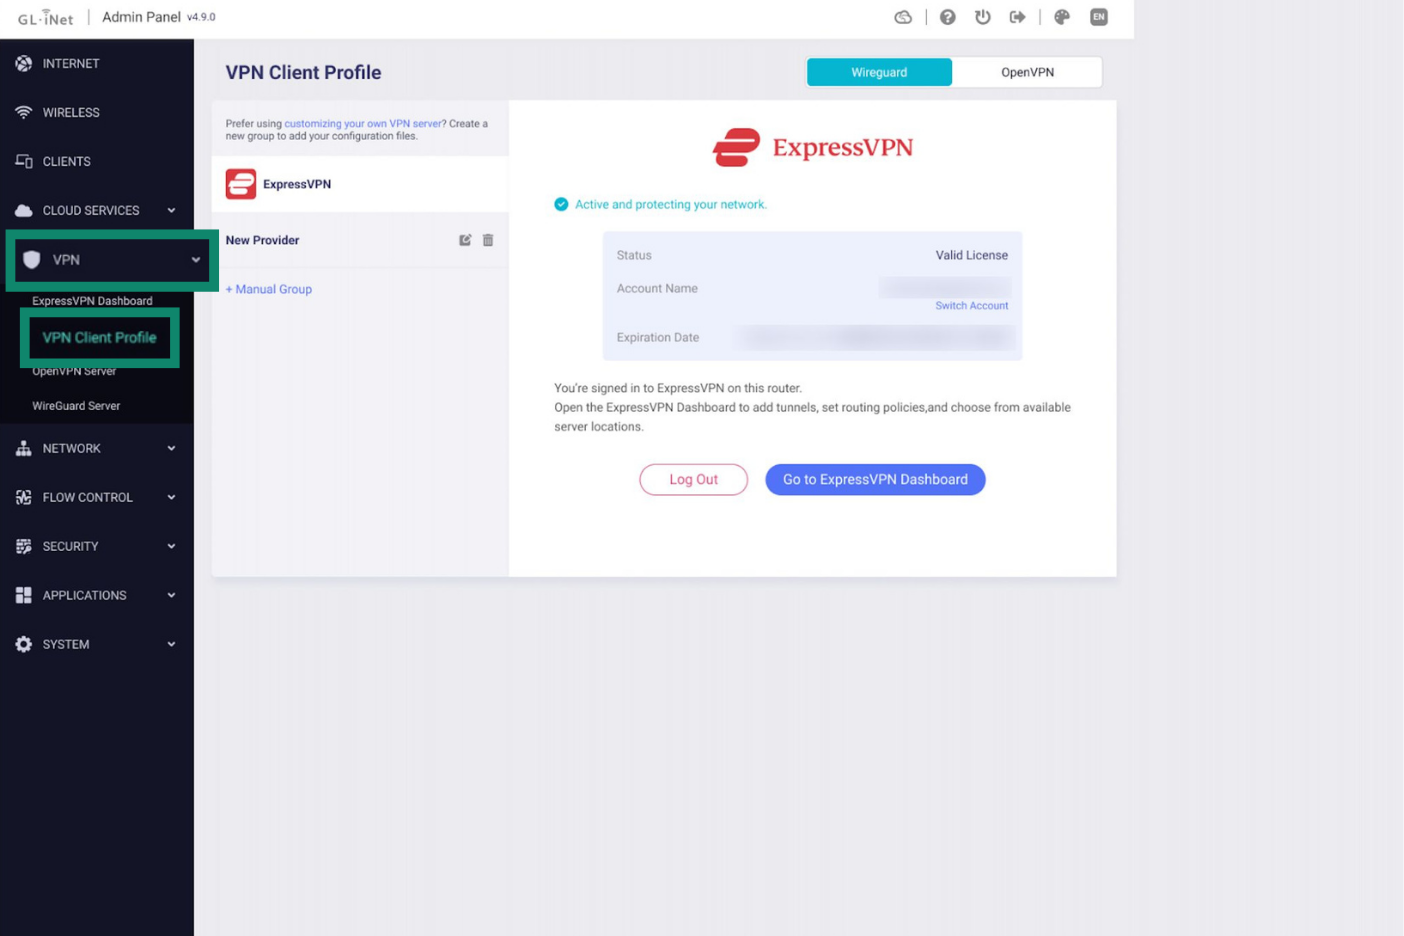
- Перейдите в VPN > VPN Client Profile (Профиль VPN-клиента).
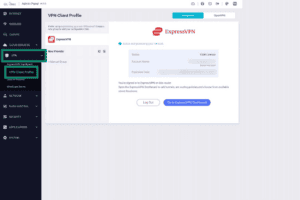

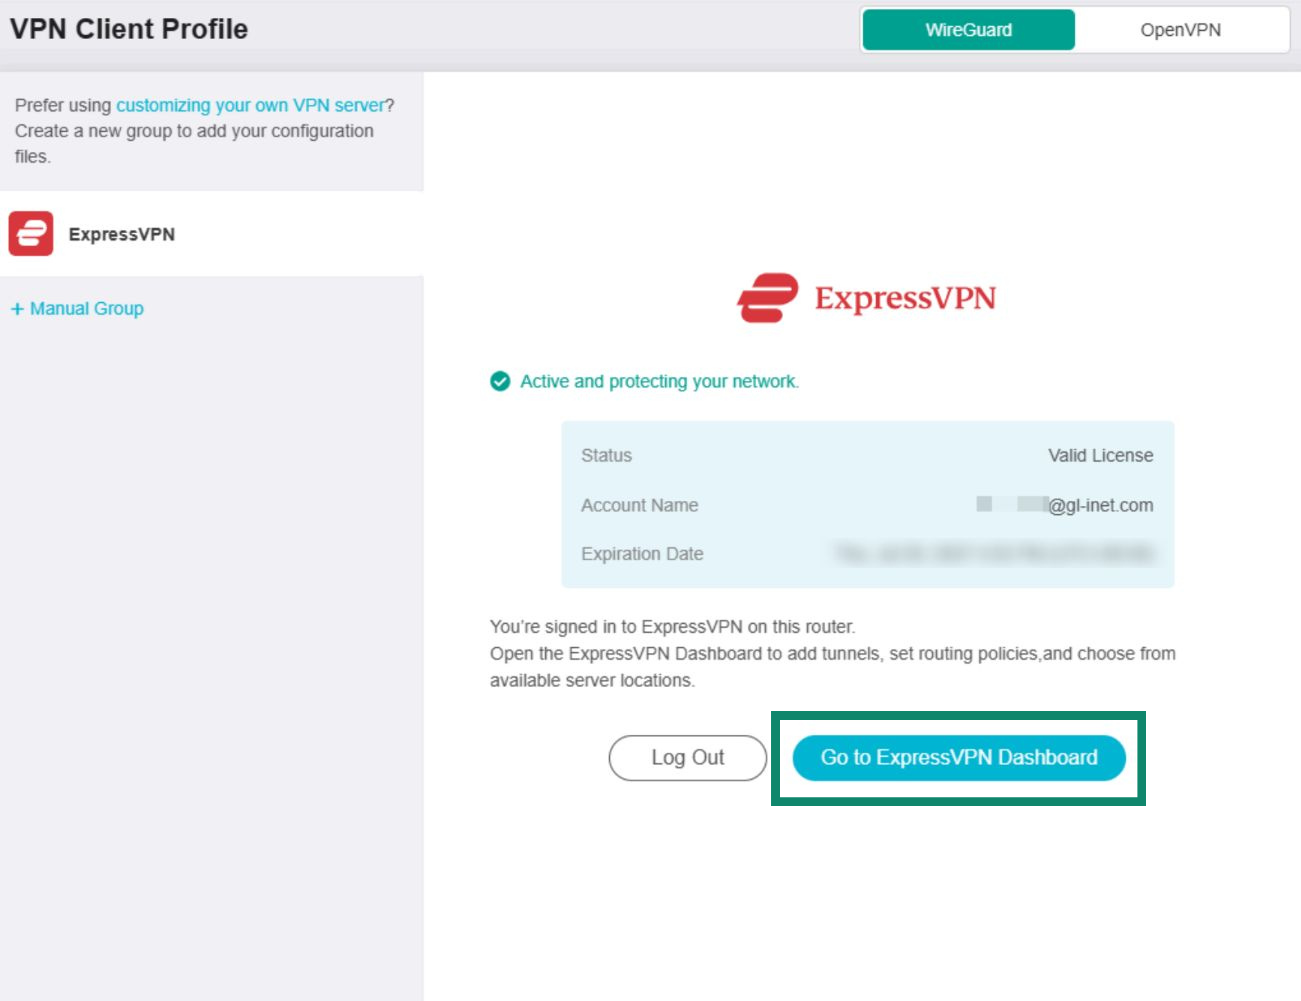
- Нажмите Go to ExpressVPN Dashboard (Перейти к панели управления ExpressVPN).
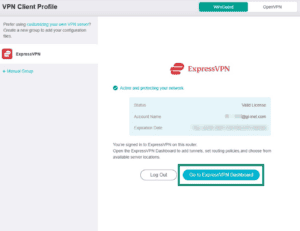

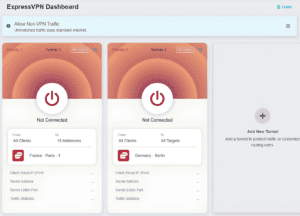
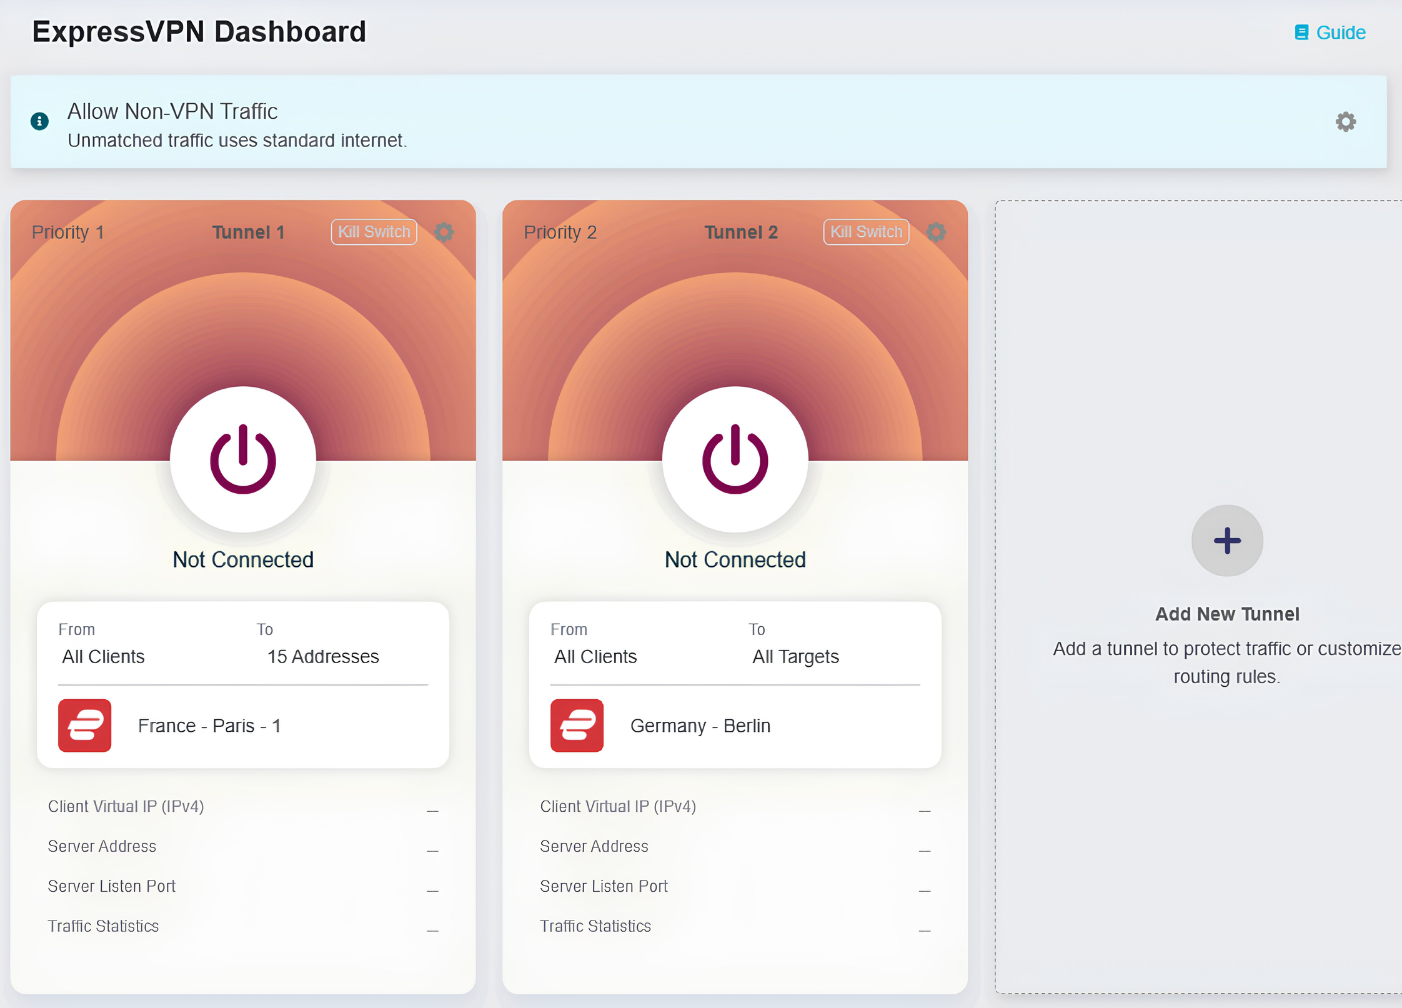
- Вас перенаправят на панель управления ExpressVPN, с которой вы можете управлять VPN-туннелями и настройками.

Нужна помощь? Обратитесь в службу поддержки ExpressVPN.
Настроить Kill Switch
Роутер Fortify позволяет изменить настройки Kill Switch для всех VPN-подключений или отдельных VPN-туннелей. Если вы ещё не настроили VPN-туннели, перейдите к гайду по настройке VPN-туннелей на Fortify.
Все VPN-туннели
Настройки Kill Switch для глобальных VPN-подключений применяются ко всем VPN-туннелям, а также влияют на маршрутизацию трафика вне VPN через сеть роутера.
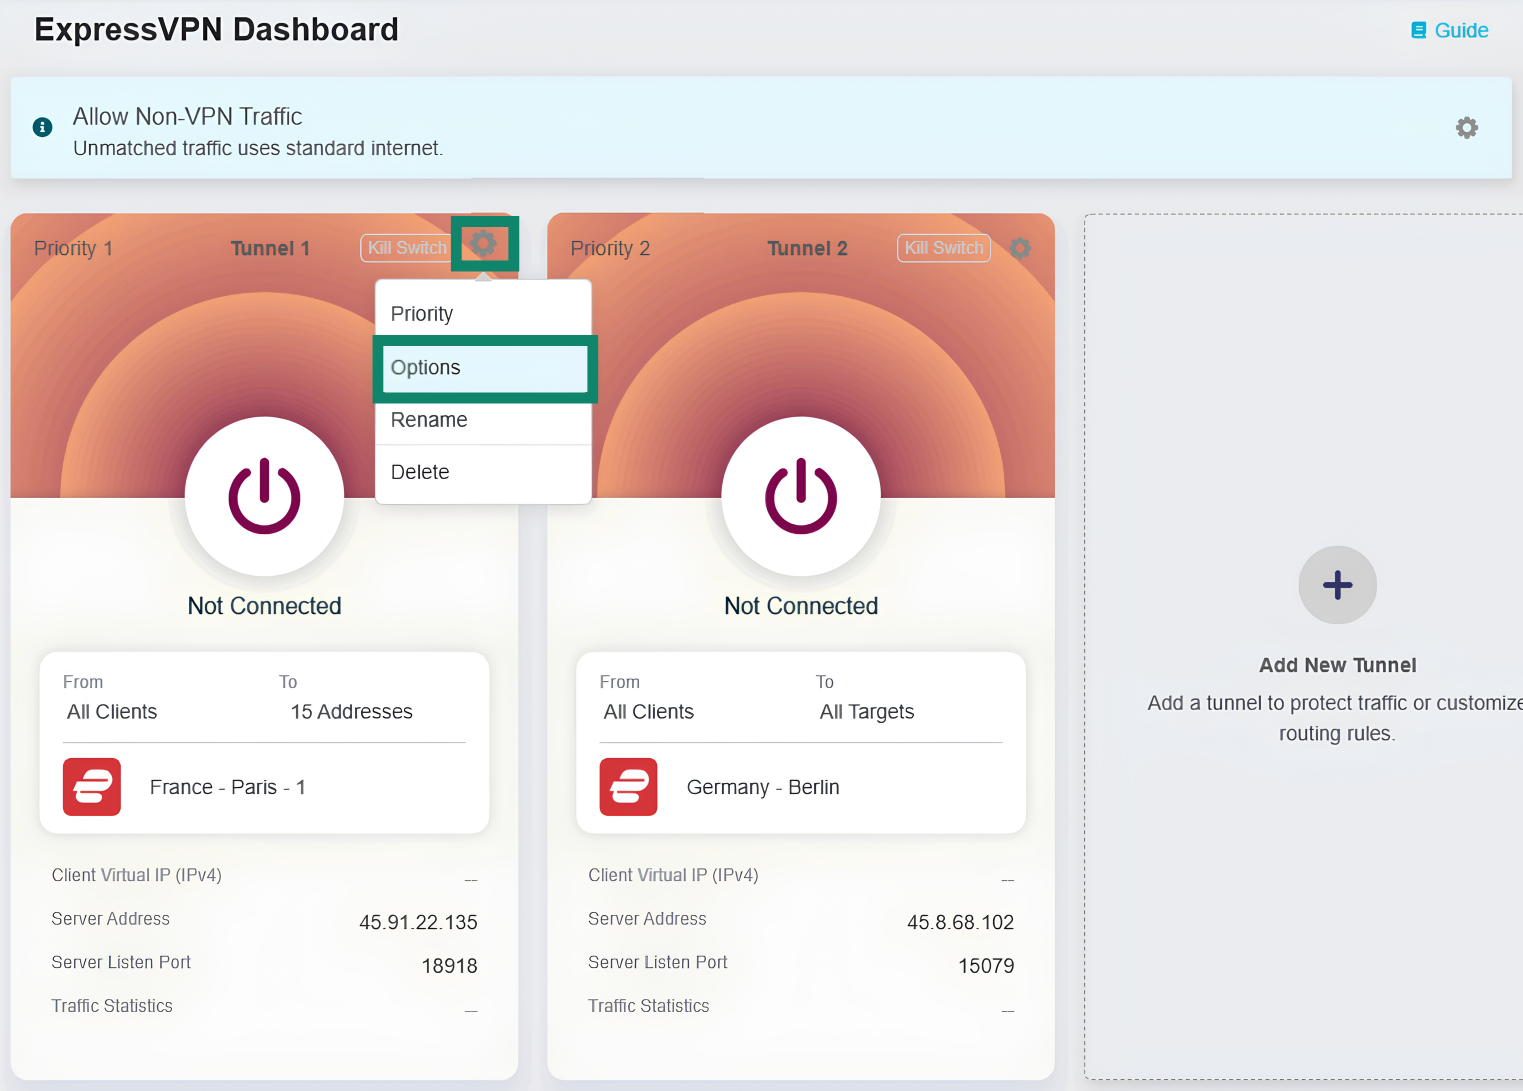
Для изменения глобальных настроек Kill Switch, нажмите на иконку шестерни в поле над VPN-туннелями.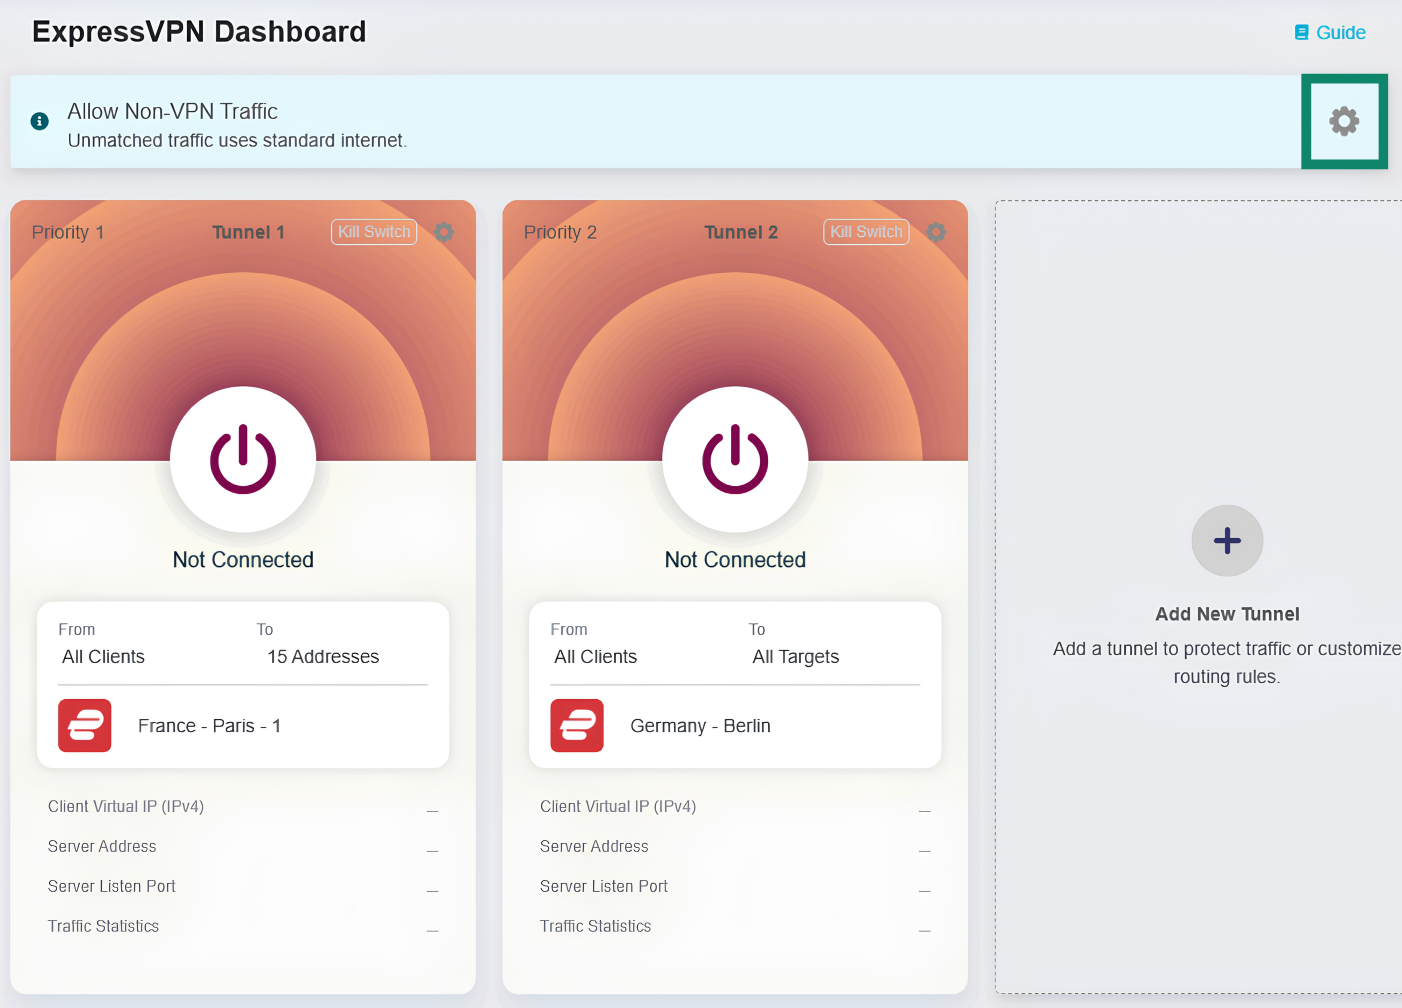
Вы увидите страницу All Other Traffic Policy (Политика для остального трафика). На этой странице, вы можете разрешить или запретить доступ в интернет для трафика, который не соответствует вашим правилам VPN-туннелей. Доступны следующие варианты:
- Allow Non-VPN Traffic (Разрешить трафик без VPN): Если трафик не соответствует правилам ваших VPN-туннелей, он будет использовать локальное подключение к интернету. Эта настройка выбрана по умолчанию, чтобы гарантировать нормальный доступ в интернет для трафика без VPN.
- Enhanced Kill Switch (Расширенное автоматическое отключение): Заставляет все устройства, подключённые к сети роутера, выходить в интернет через VPN. Если трафик не соответствует политике ваших VPN-туннелей, он будет автоматически заблокирован. Это значит, что если у вас нет активных VPN-туннелей, ваши устройства не смогут подключиться к интернету. Эта настройка не нарушает конфигурацию Kill Switch для отдельных VPN-туннелей.
Выберите необходимый вариант глобального Kill Switch, а затем нажмите Apply (Применить).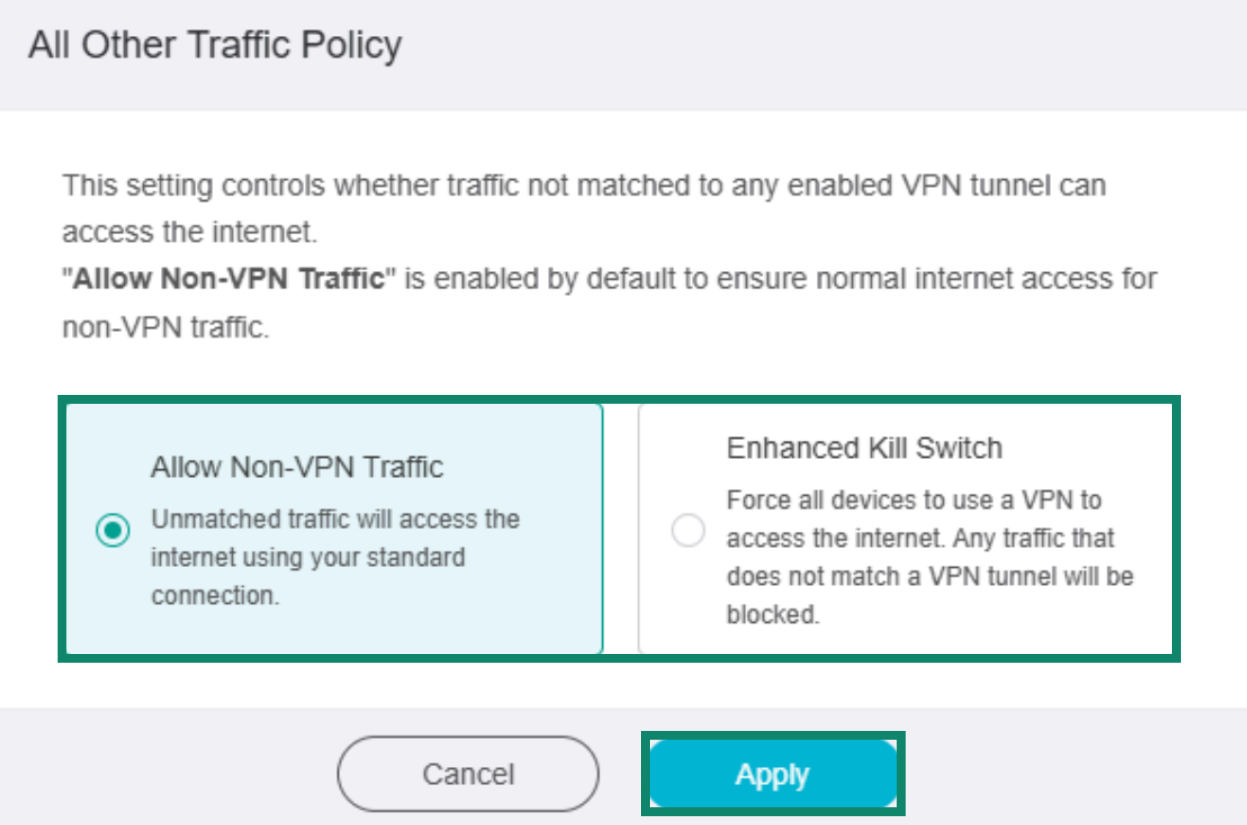
Отдельные VPN-туннели
Если вы включите Kill Switch для отдельных VPN-туннелей, в случае внезапного обрыва VPN-соединения, сетевой трафик, который должен использовать VPN в соответствии с правилами туннеля, будет автоматически заблокирован. Доступ к интернету возобновится после повторного подключения к VPN-туннелю.
Чтобы настроить Kill Switch для отдельных VPN-туннелей:
- Нажмите на иконку шестерни для группы VPN-туннеля, затем выберите Options (Опции).

- На странице опций туннеля, включити или отключите настройку Kill Switch (Автоматическое отключение).

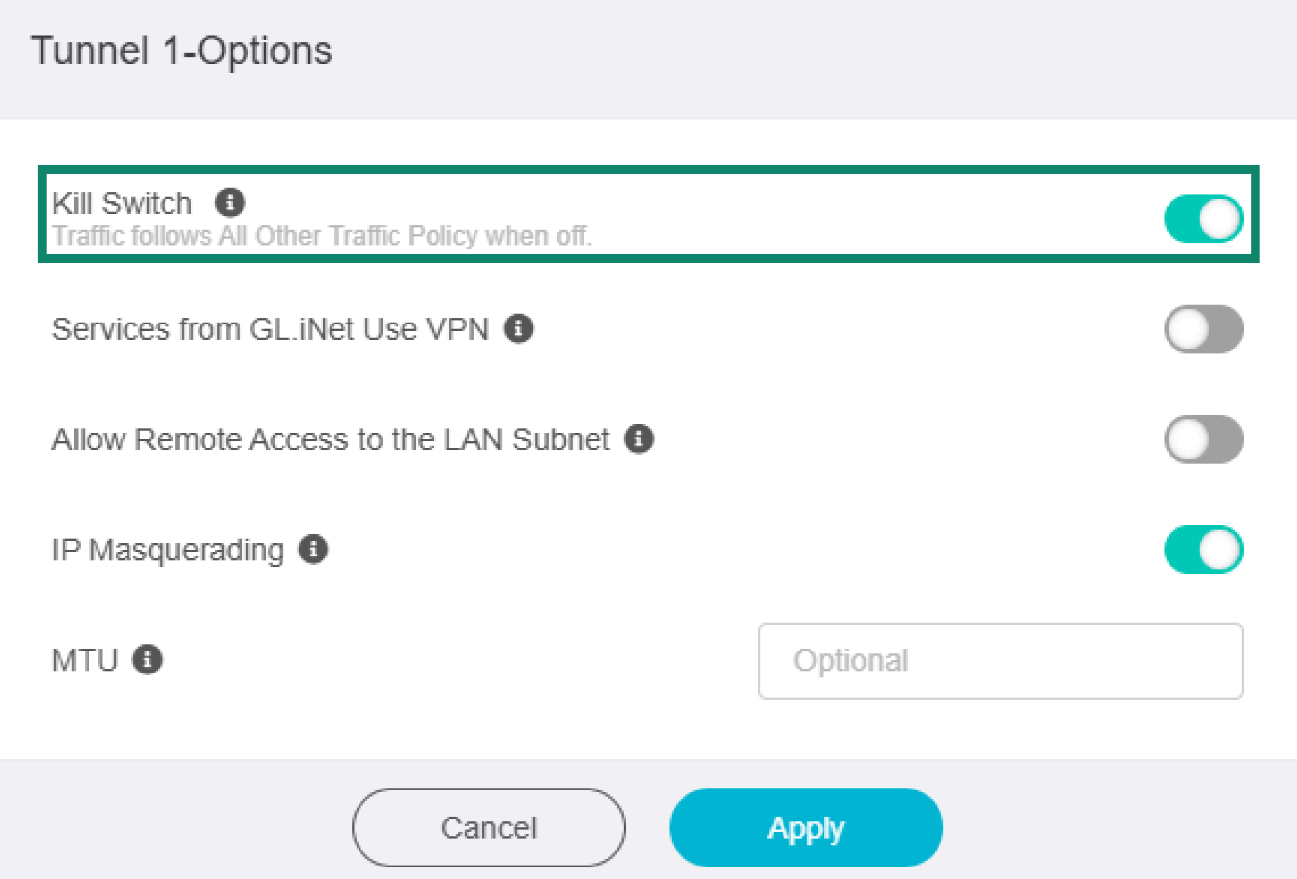
Примечание: если настройка Kill Switch выключена, трафик будет работать по правилам, установленным на странице All Other Traffic Policy (Политика для остального трафика).
Дополнительные настройки туннеля
Помимо функции Kill Switch, вы также можете изменить следующие настройки для отдельных туннелей:
- Services from GL.iNet use VPN (Сервисы GL.iNet используют VPN): Позволяет отдельным сервисам GL.iNet отправлять данные через VPN-туннели. Эта настройка отключена по умолчанию, поскольку для нормальной работы таких сервисов обычно им требуется настоящий IP-адрес устройства.
- Allow Remote Access to the LAN Subnet (Разрешить удалённый доступ к LAN Subnet): разрешает удалённый доступ через VPN-туннель к вашему роутеру Fortify и LAN-устройствам.
- IP Masquerading (Подмена IP): Переписывает исходный IP-адрес LAN-клиентов на IP VPN-туннеля роутера. Данную настройку необходимо отключать только на сайтах, которые знают адреса ваших LAN-подсетей.
- MTU: Изменение настроек MTU в некоторых случаях помогает решить проблемы с подключением и работоспособностью. Установленное значение MTU для VPN-туннеля заменяет настройки MTU, указанные в файле конфигурации сервера.
Установите настройки туннеля по собственному усмотрению, а затем нажмите Apply (Применить).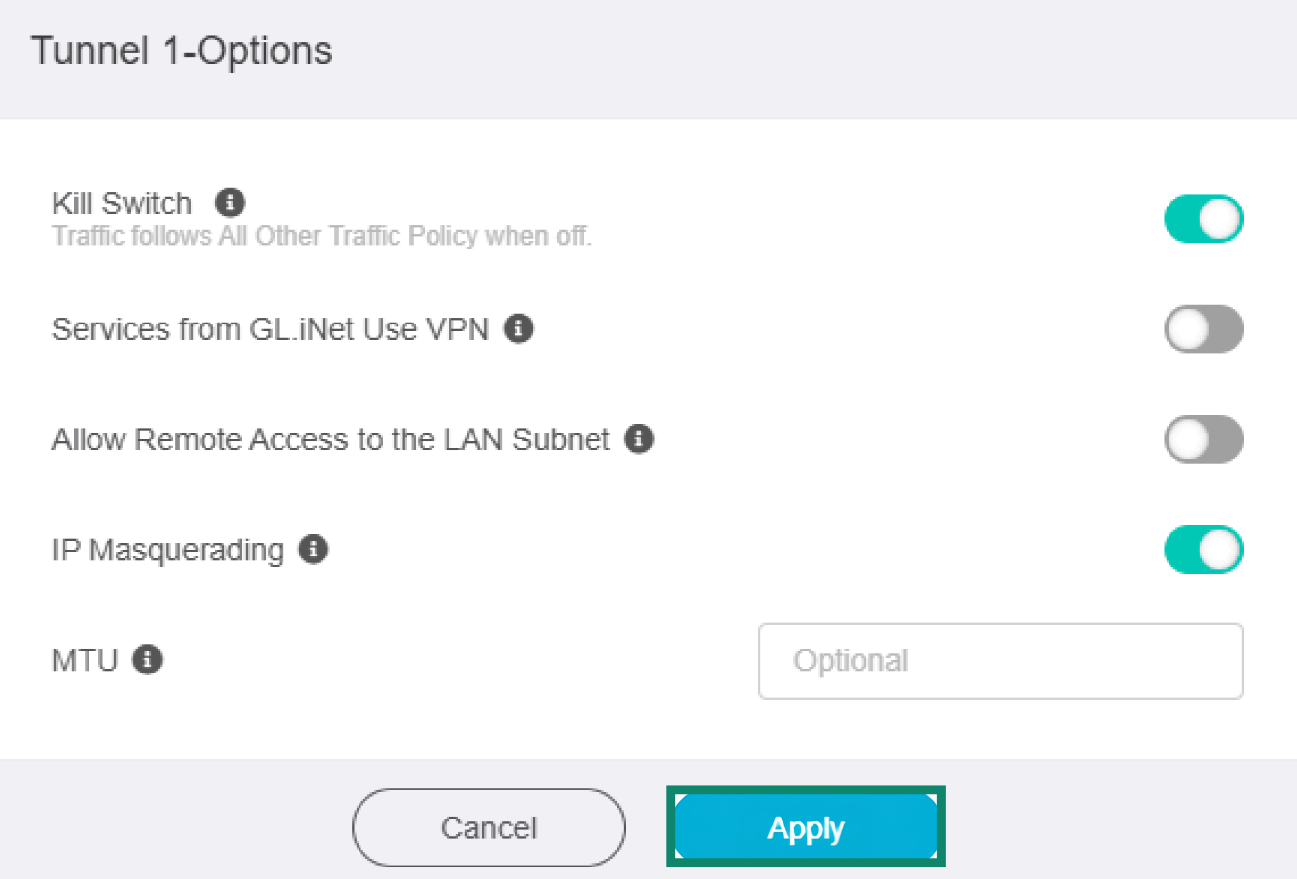
Нужна помощь? Обратитесь в службу поддержки ExpressVPN.