






Den här guiden visar hur du inaktiverar DNS via HTTPS i din webbläsare.
Varför stänga av DNS över HTTPS?
När du är ansluten till ExpressVPN använder din enhet ExpressVPN:s DNS-servrar för att köra DNS-frågor. Vissa webbläsare har dock aktiverat en funktion som kallas DNS över HTTPS (DoH). Den här funktionen gör att DNS-frågor kan kringgå ExpressVPN:s DNS-servrar och köras utanför VPN-tunneln, vilket orsakar DNS-läckor.
DNS över HTTP är aktiverat som standard i vissa webbläsare. För att säkerställa att din enhet använder ExpressVPN:s DNS-servrar, inaktivera DNS över HTTPS i din webbläsare.
Obs: Funktionen DNS via HTTPS är inte tillgänglig i Safari och mobilversionen av vissa webbläsare.
Hoppa till…
Google Chrome
Mozilla Firefox
Microsoft Edge
Opera
DuckDuckGo
Google Chrome
Obs: Funktionen DNS via HTTPS är inte tillgänglig för Chrome på iOS.
- Öppna din webbläsare och ange chrome://settings/security.
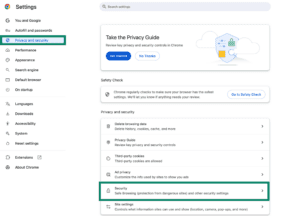
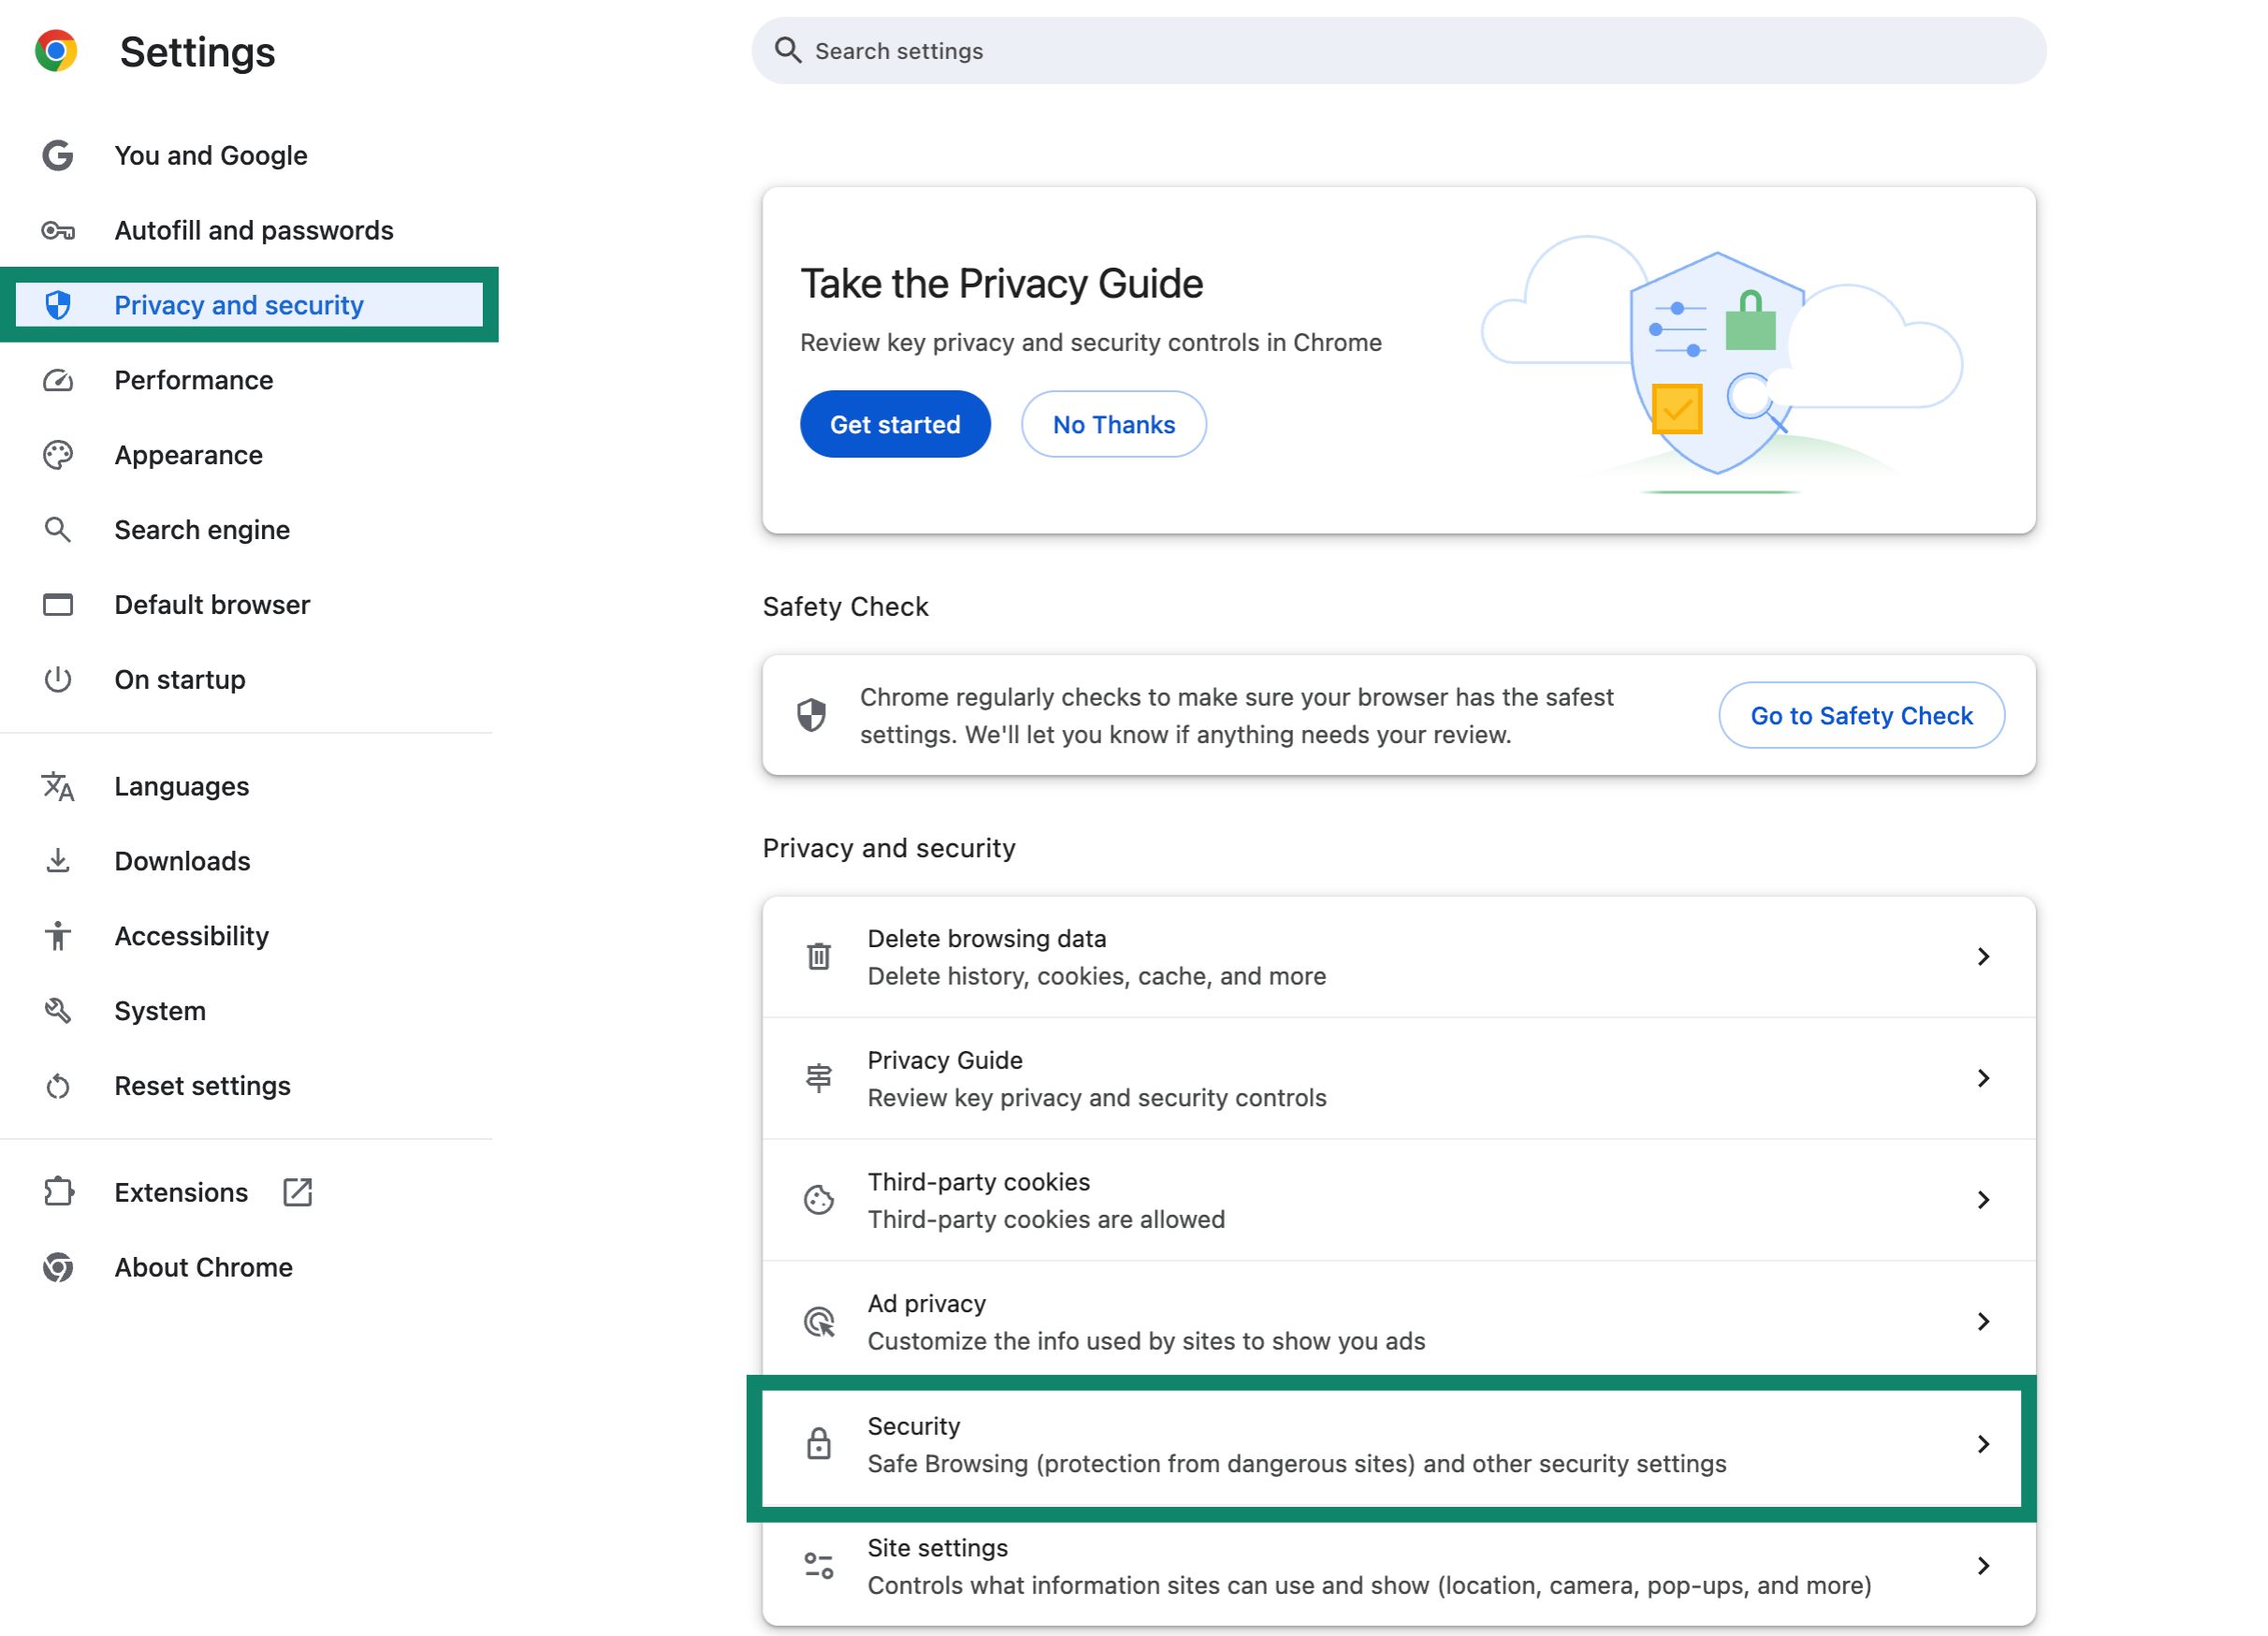
- Klicka på fliken Privacy and Security [Integritet och säkerhet] och välj sedan Security [Säkerhet].

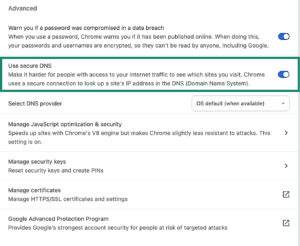
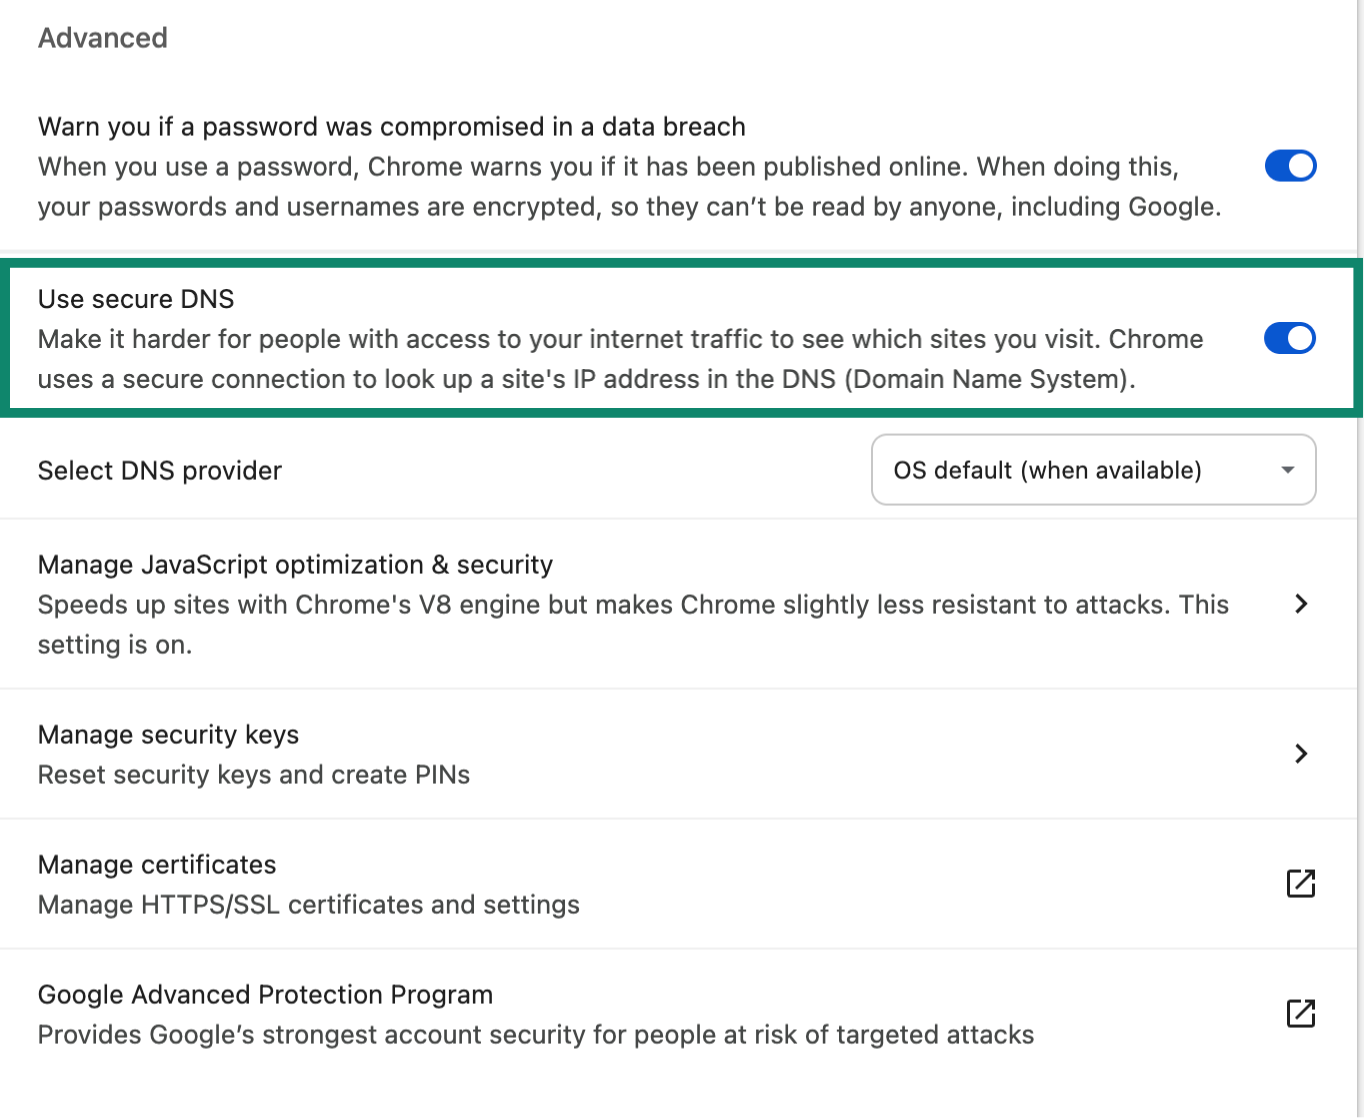
- Under Advanced [Avancerat], avaktivera Use secure DNS [Använd säker DNS].

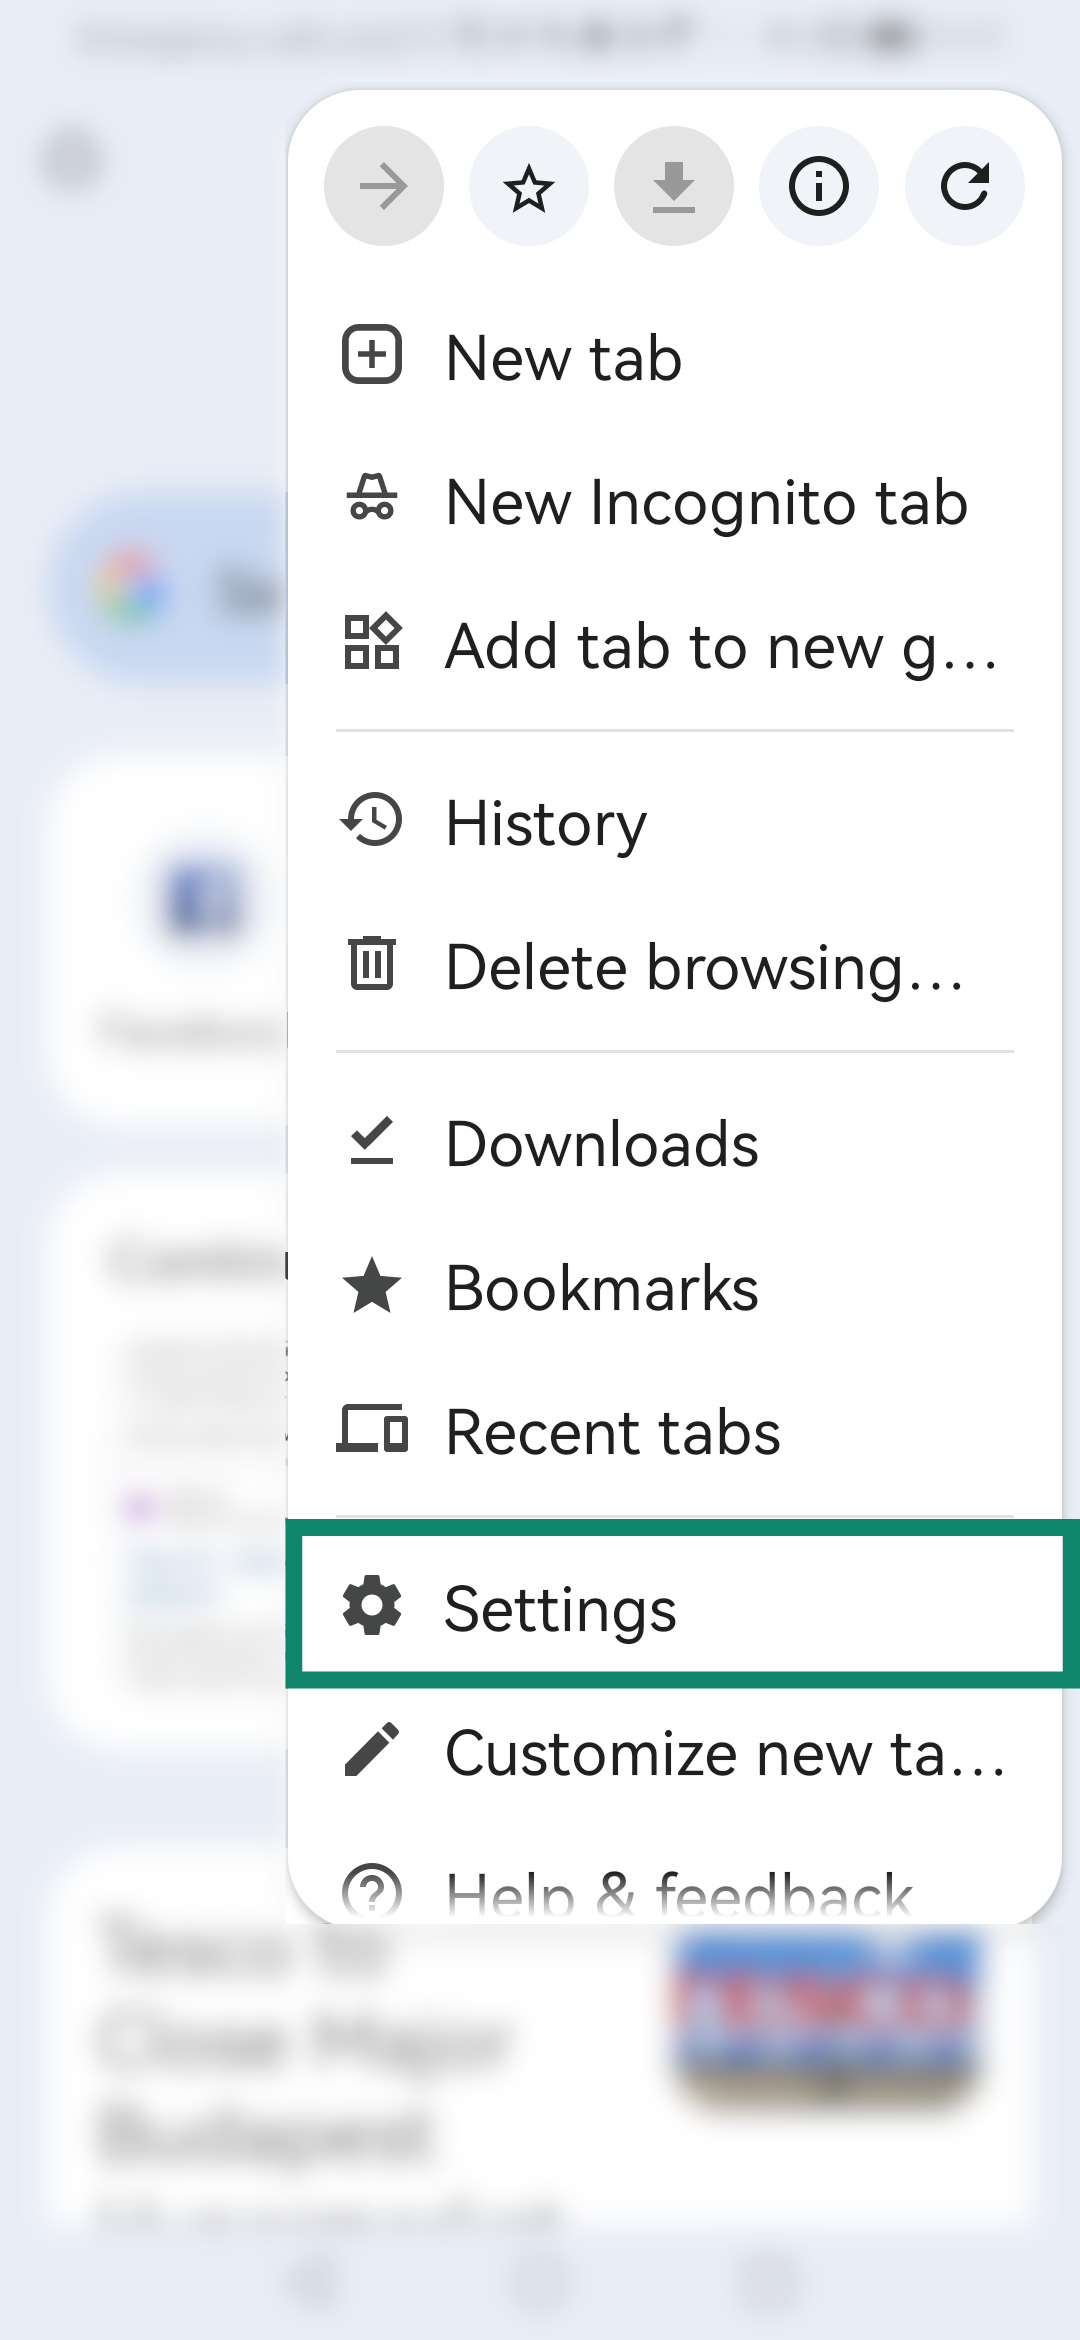
- Öppna Google Chrome. Tryck på

 .
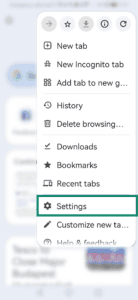

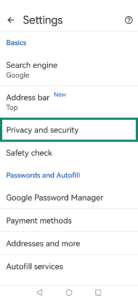
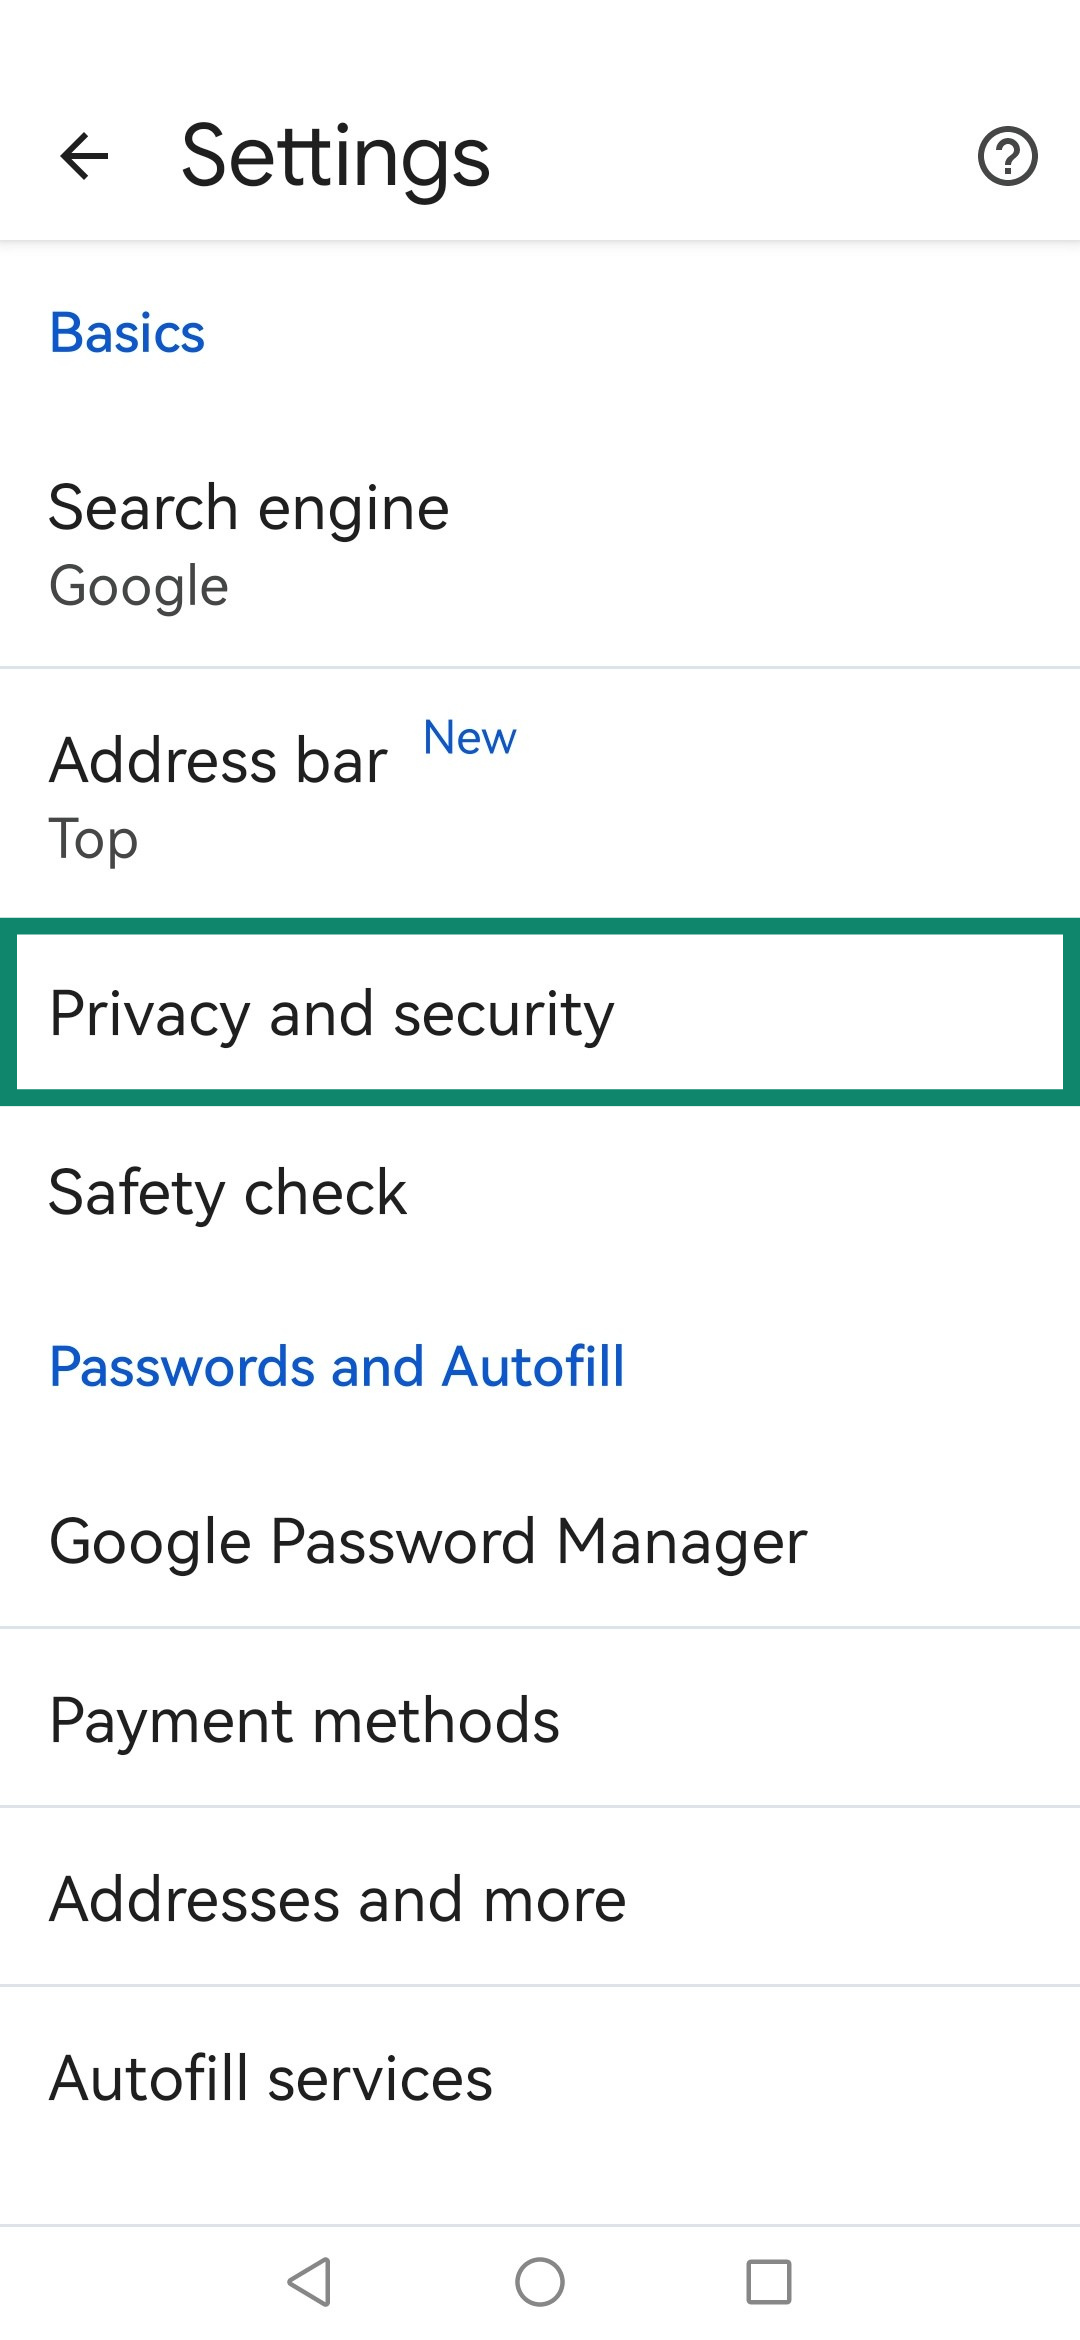
- Tryck på Settings [Inställningar] > Privacy and Security [Integritet och säkerhet].
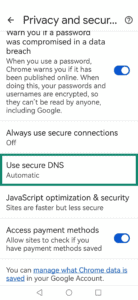
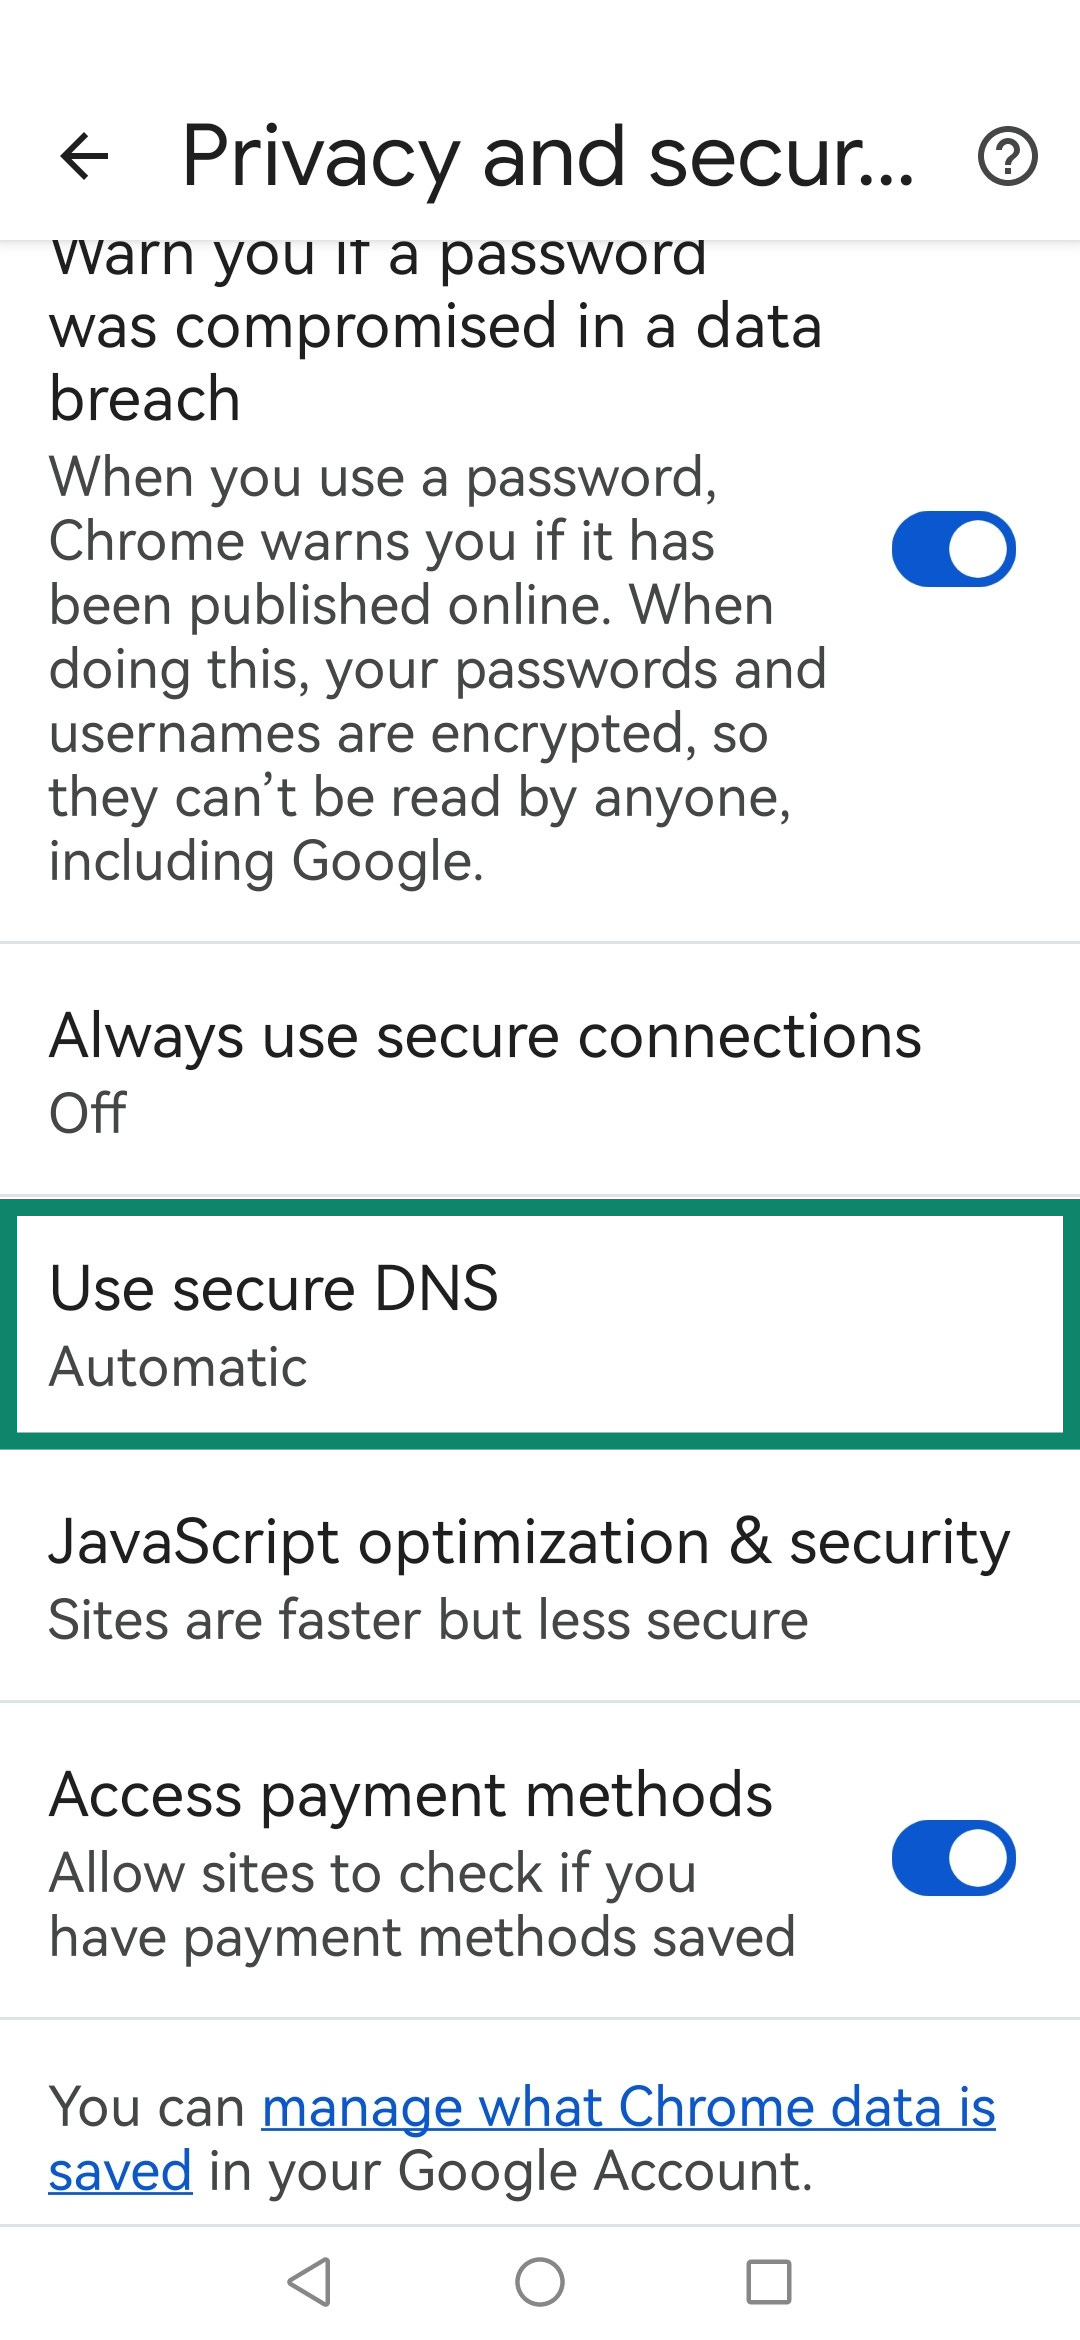
- Tryck på Use secure DNS [Använd säker DNS].
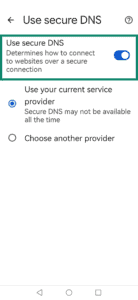
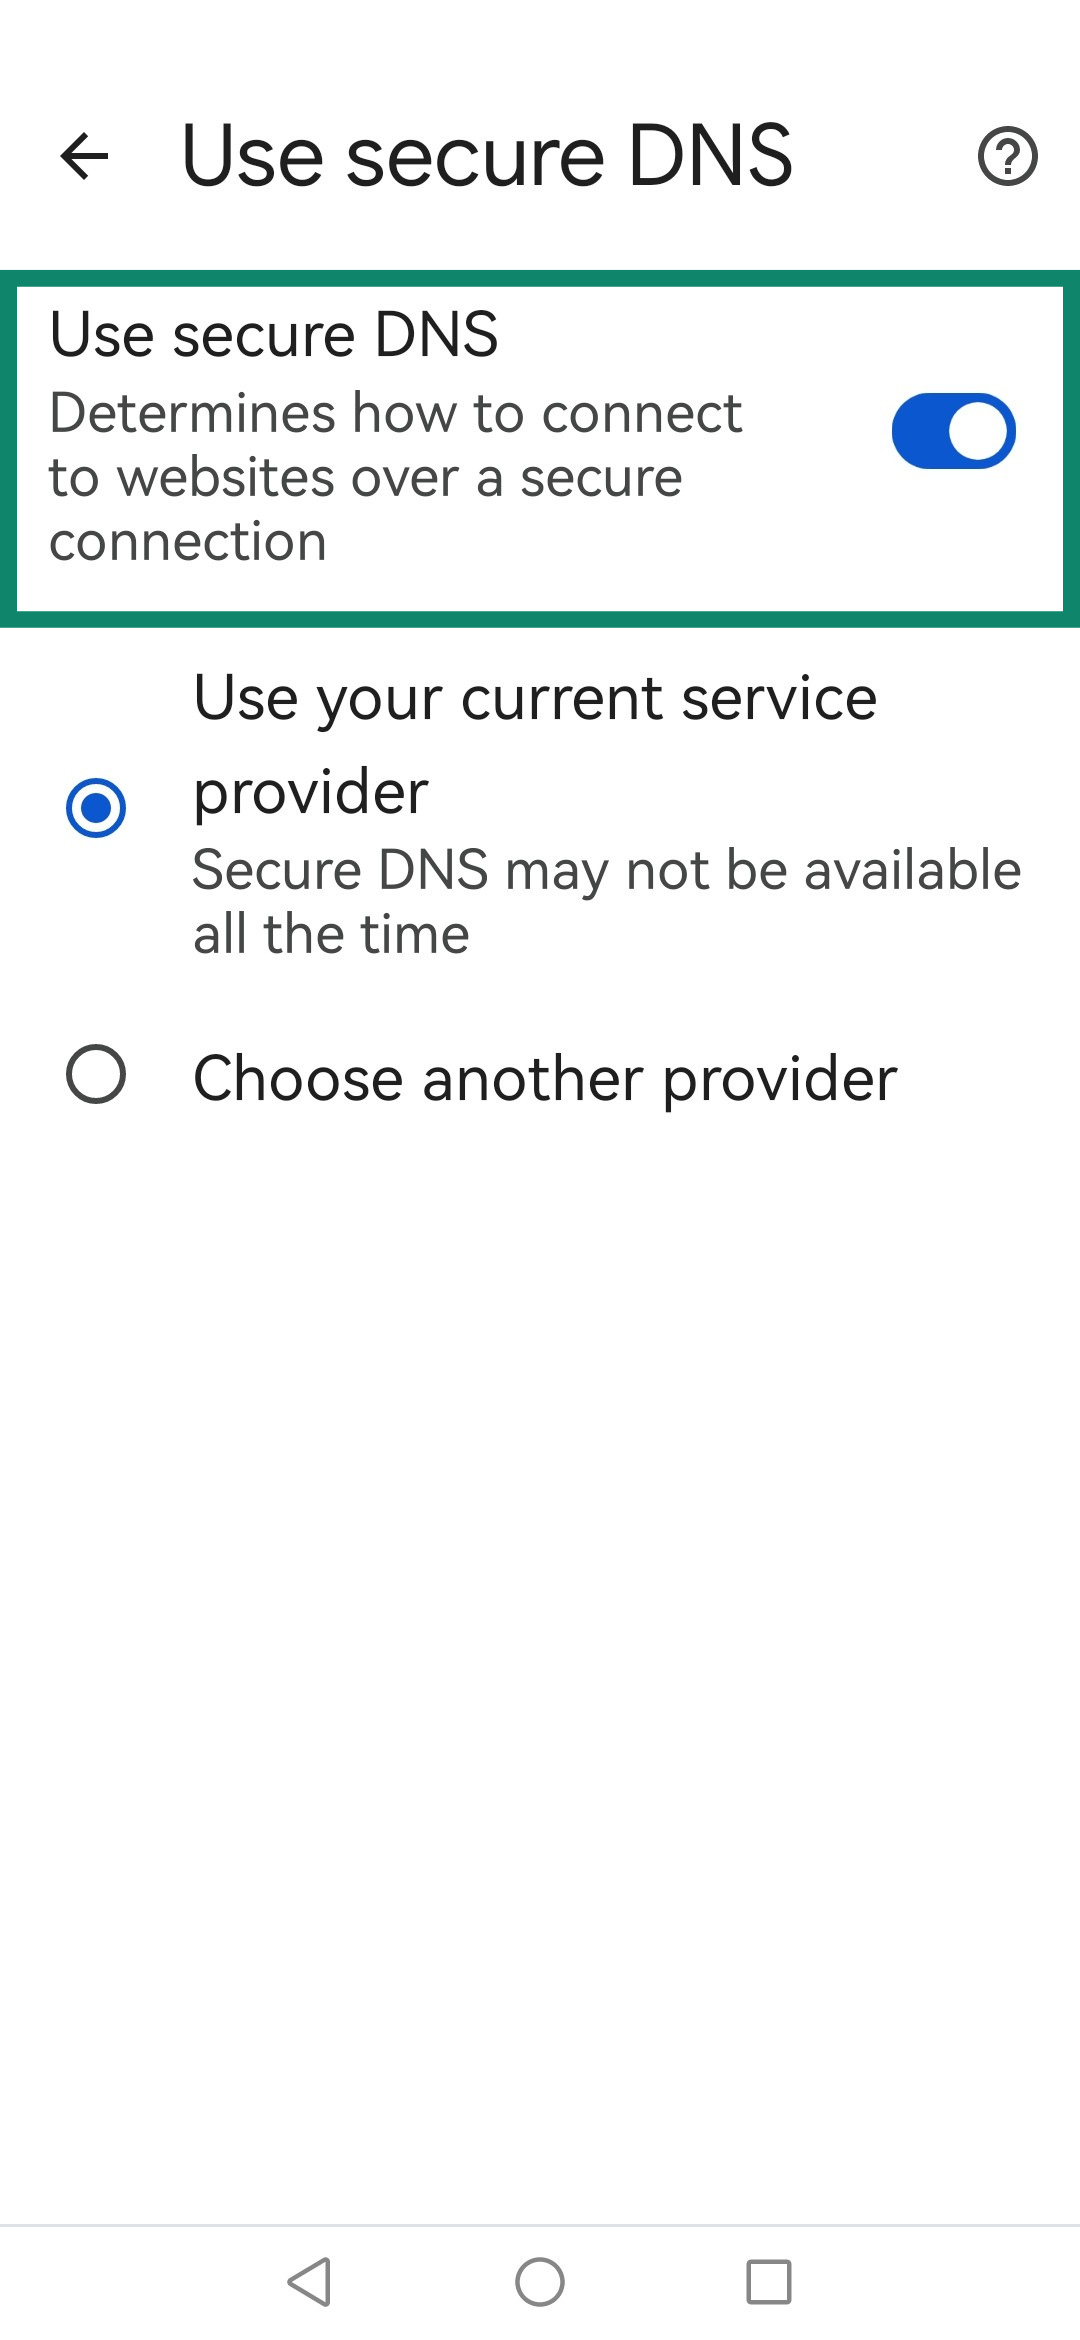
- Avaktivera Use secure DNS [Använd säker DNS].
Behöver du hjälp? Kontakta ExpressVPN:s support för omedelbar hjälp.
Mozilla Firefox
Obs: Funktionen DNS via HTTPS är inte tillgänglig för Firefox på iOS.
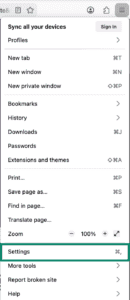
- Öppna Firefox, klicka på
 i det övre högra hörnet och klicka på Settings [Inställningar].

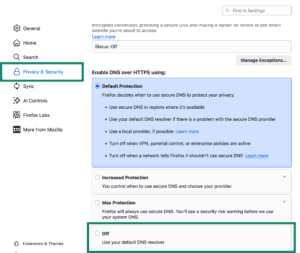
- Klicka på Privacy and Security [Integritet och säkerhet]. Scrolla ner till avsnittet DNS over HTTPS [DNS över HTTPS] och välj Off [Av].

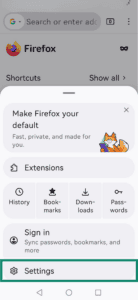
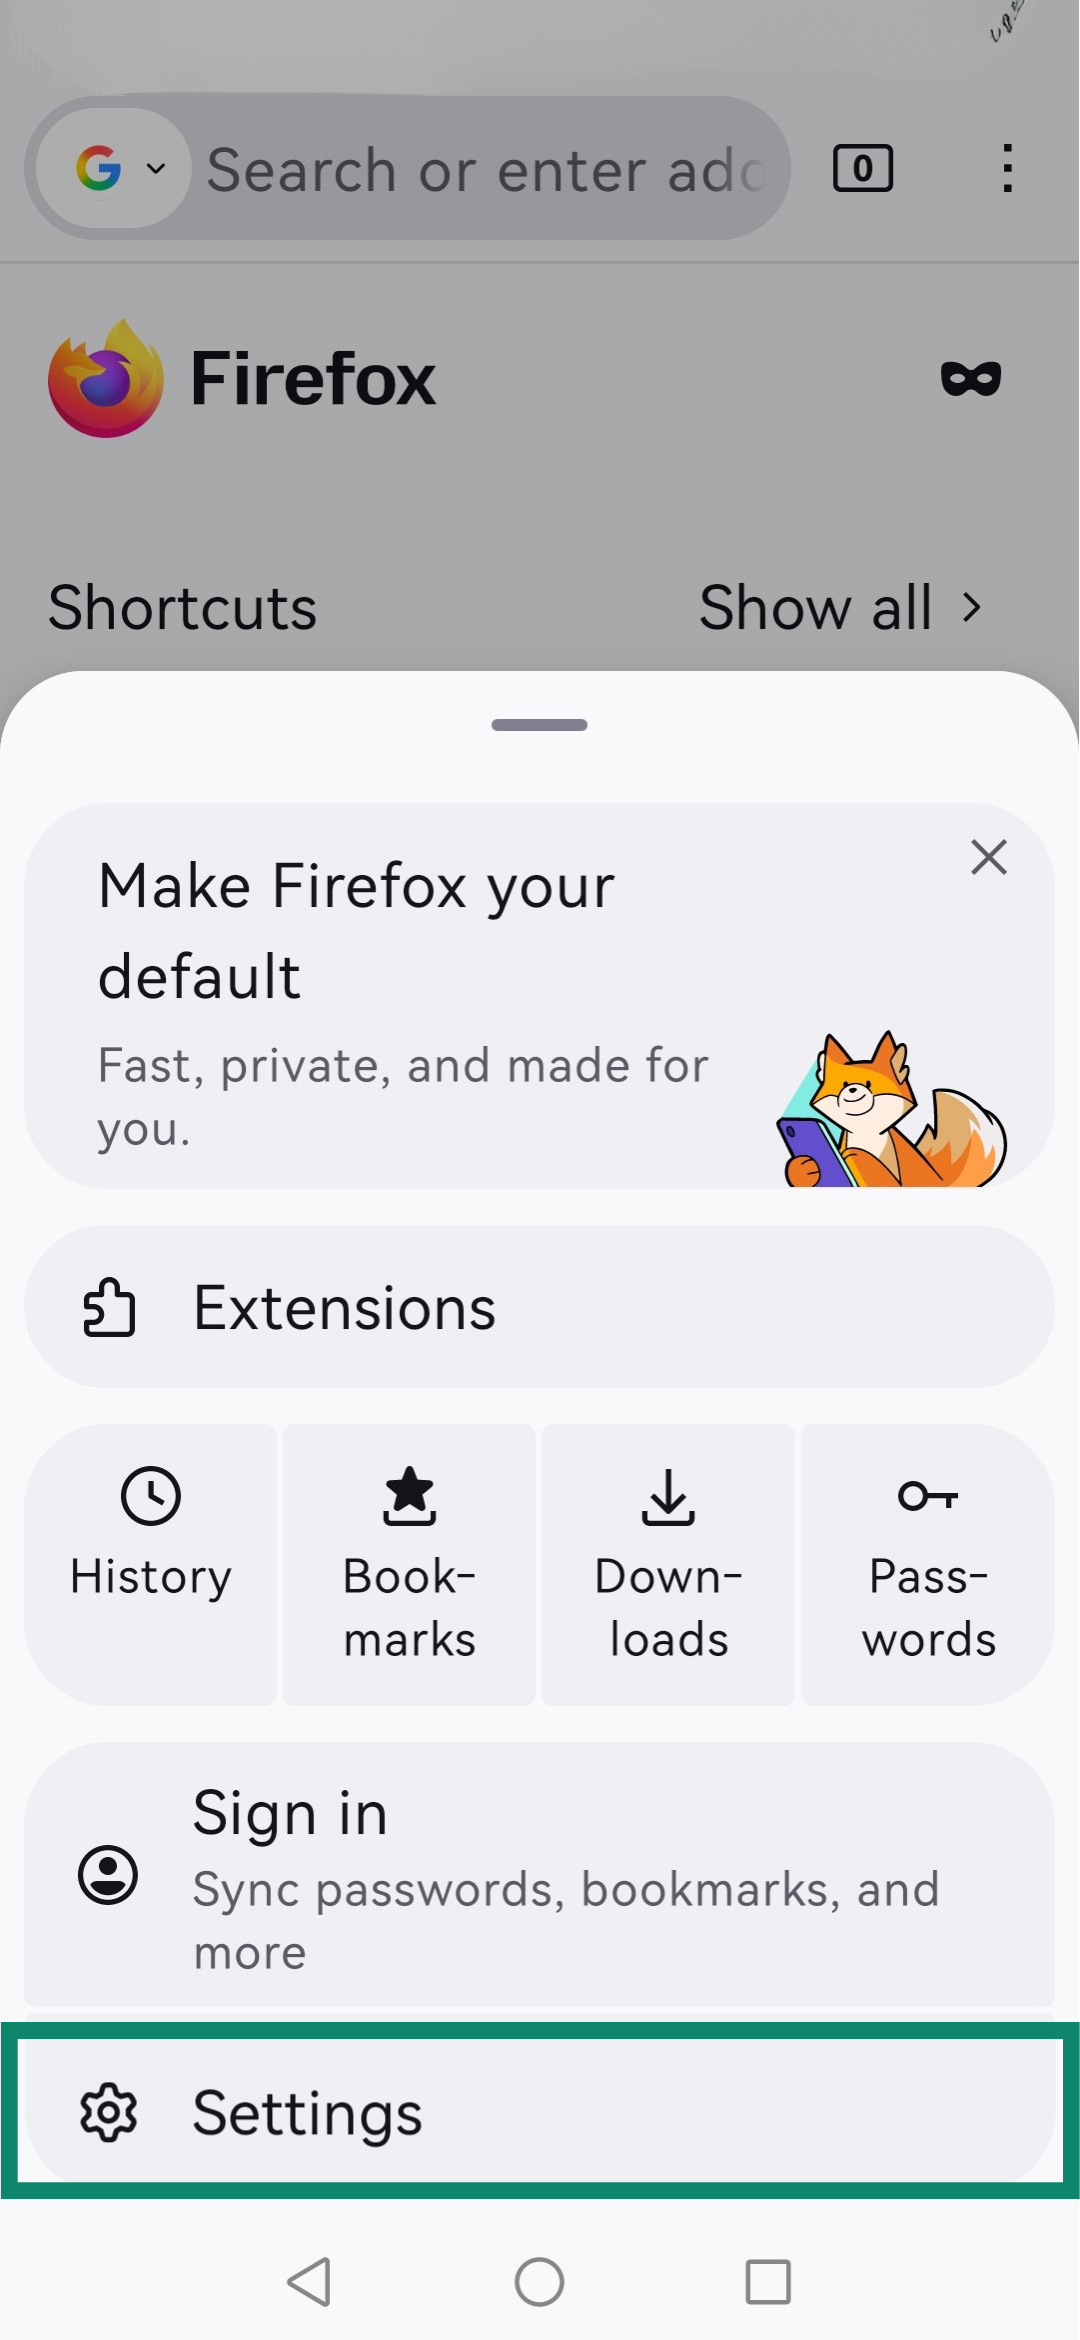
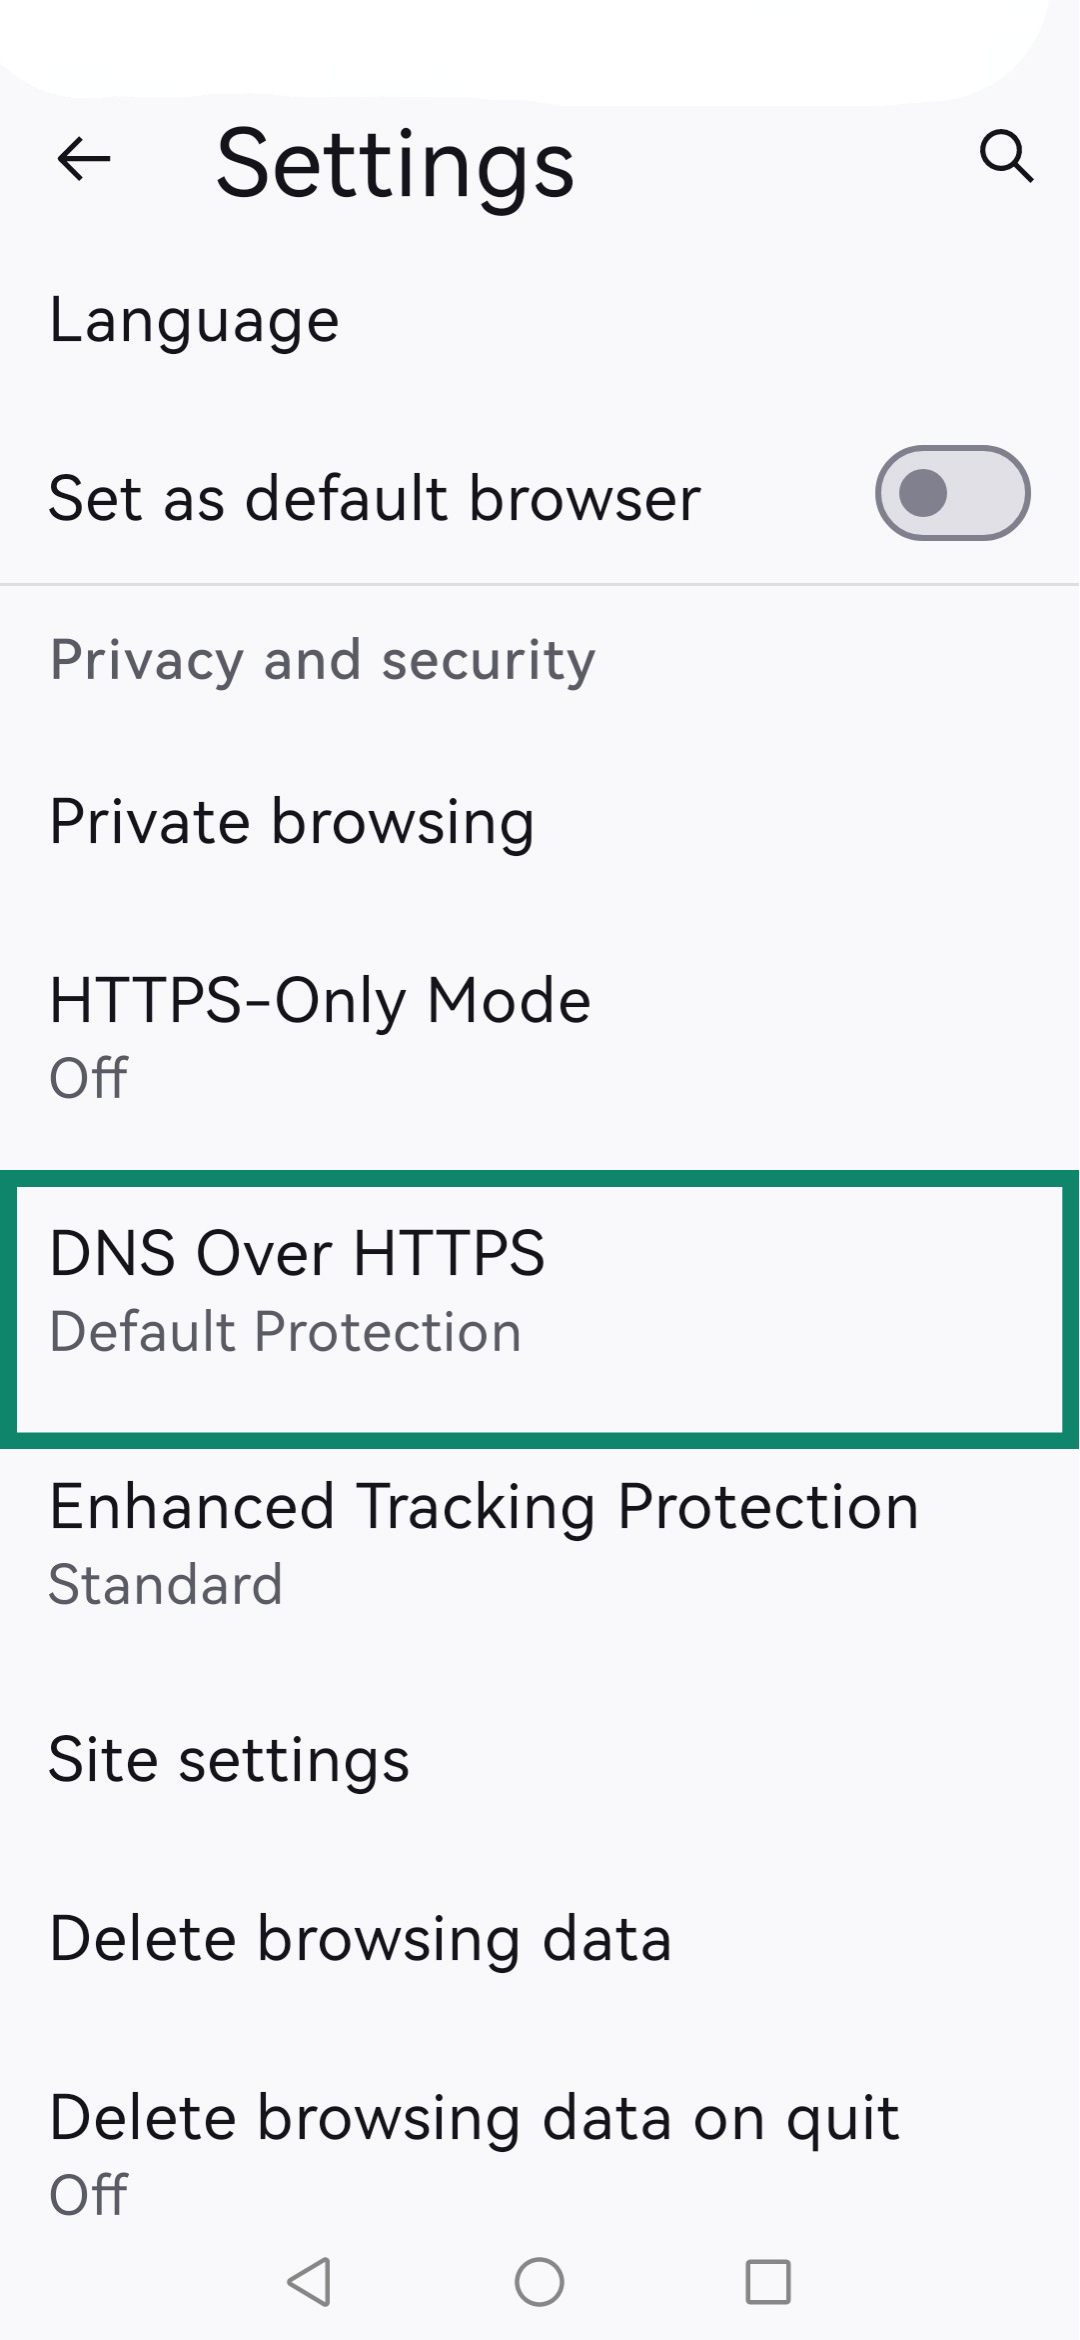
- Öppna din webbläsare, tryck på i det övre högra hörnet och tryck på Settings [Inställningar].
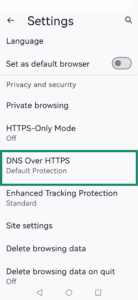
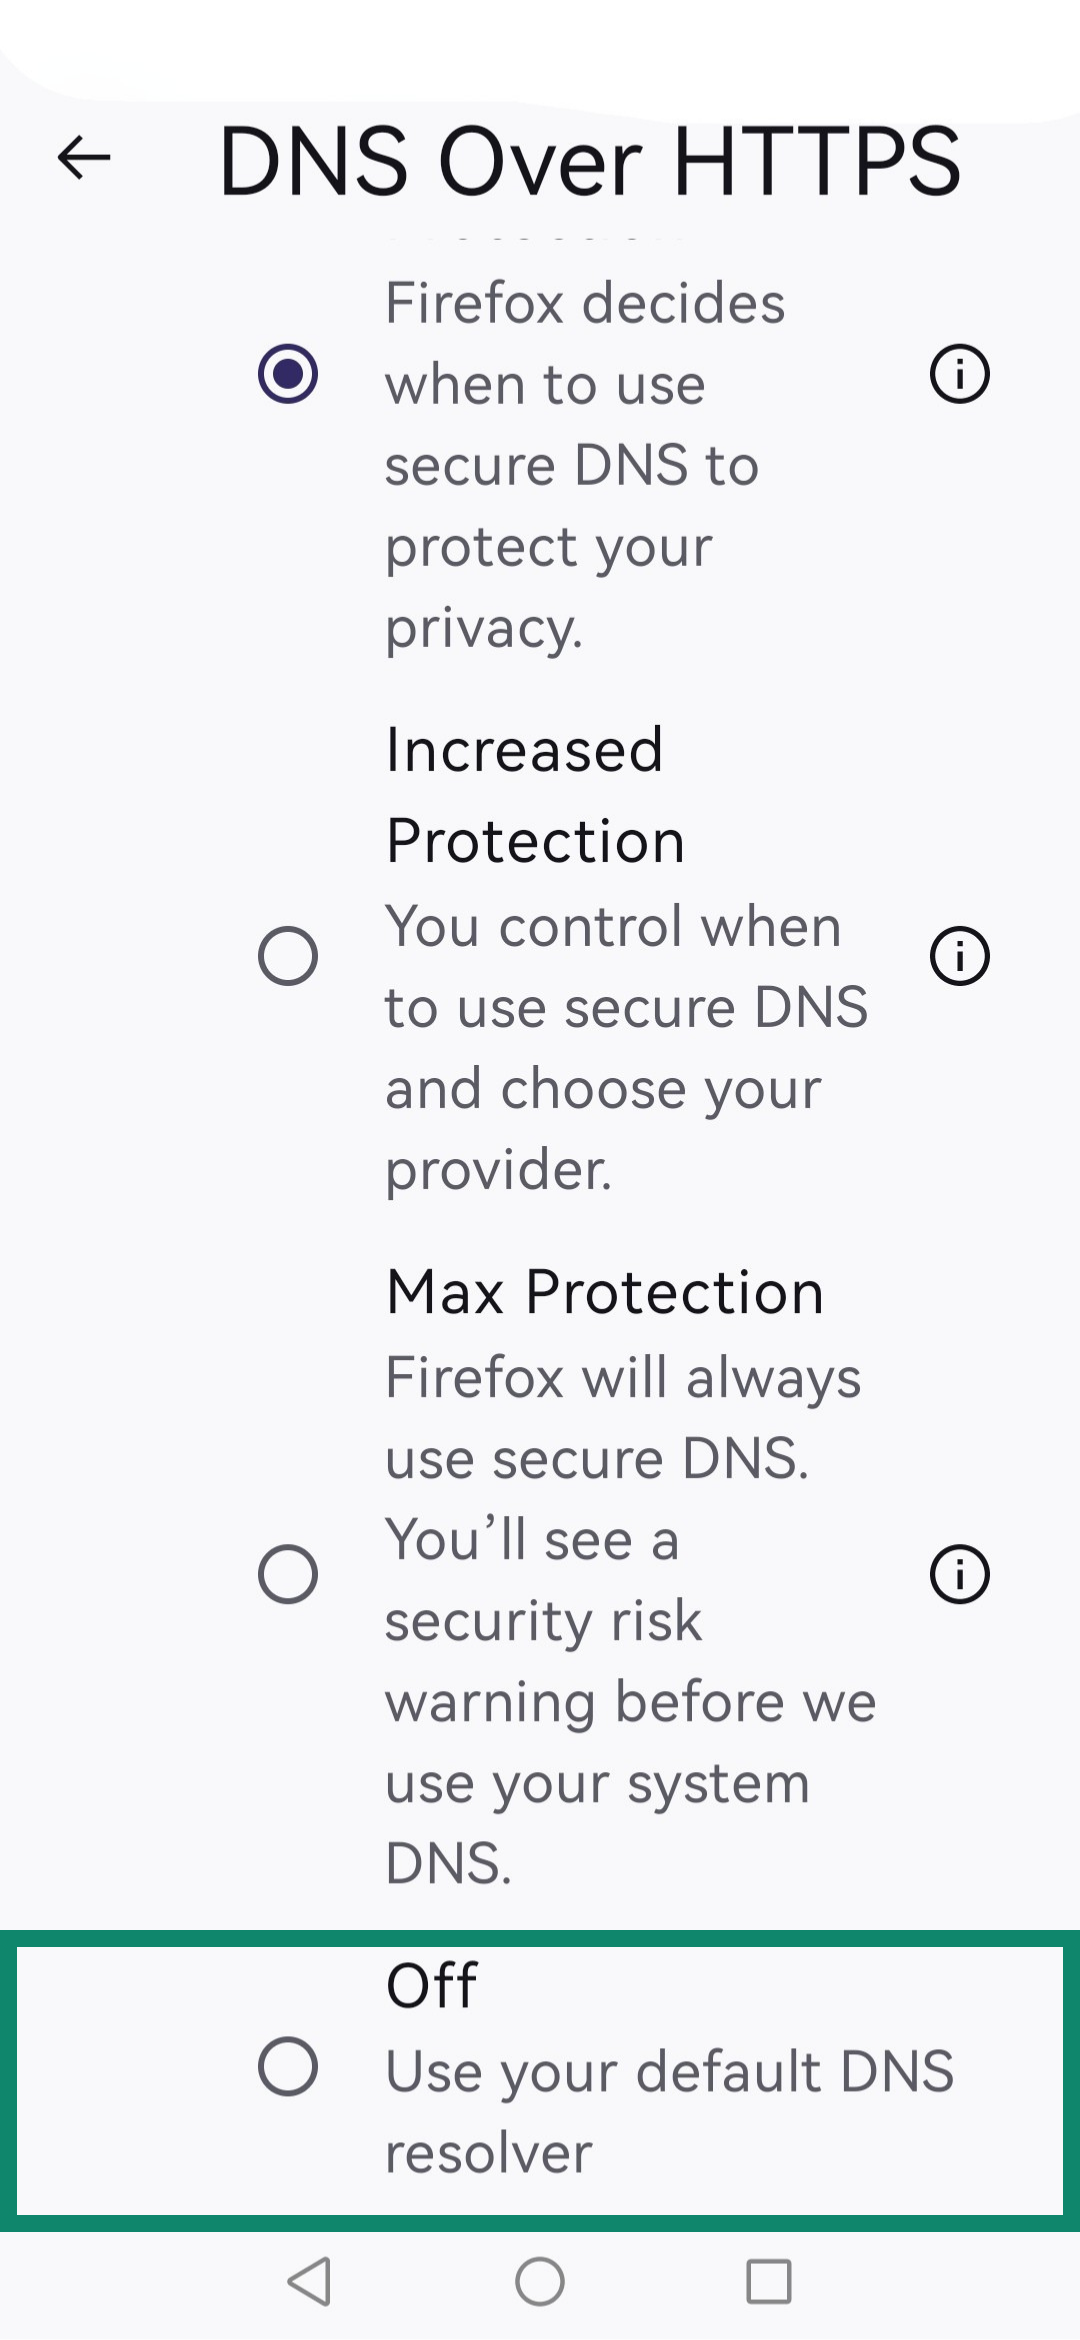
- Scrolla ned och tryck på DNS over HTTPS [DNS över HTTPS].
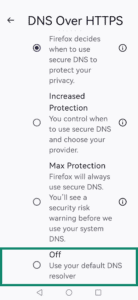
- Tryck på Off [Av].
Behöver du hjälp? Kontakta ExpressVPN:s support för omedelbar hjälp.
Microsoft Edge
Obs: Funktionen DNS via HTTPS är inte tillgänglig för Edge på iOS och Android.
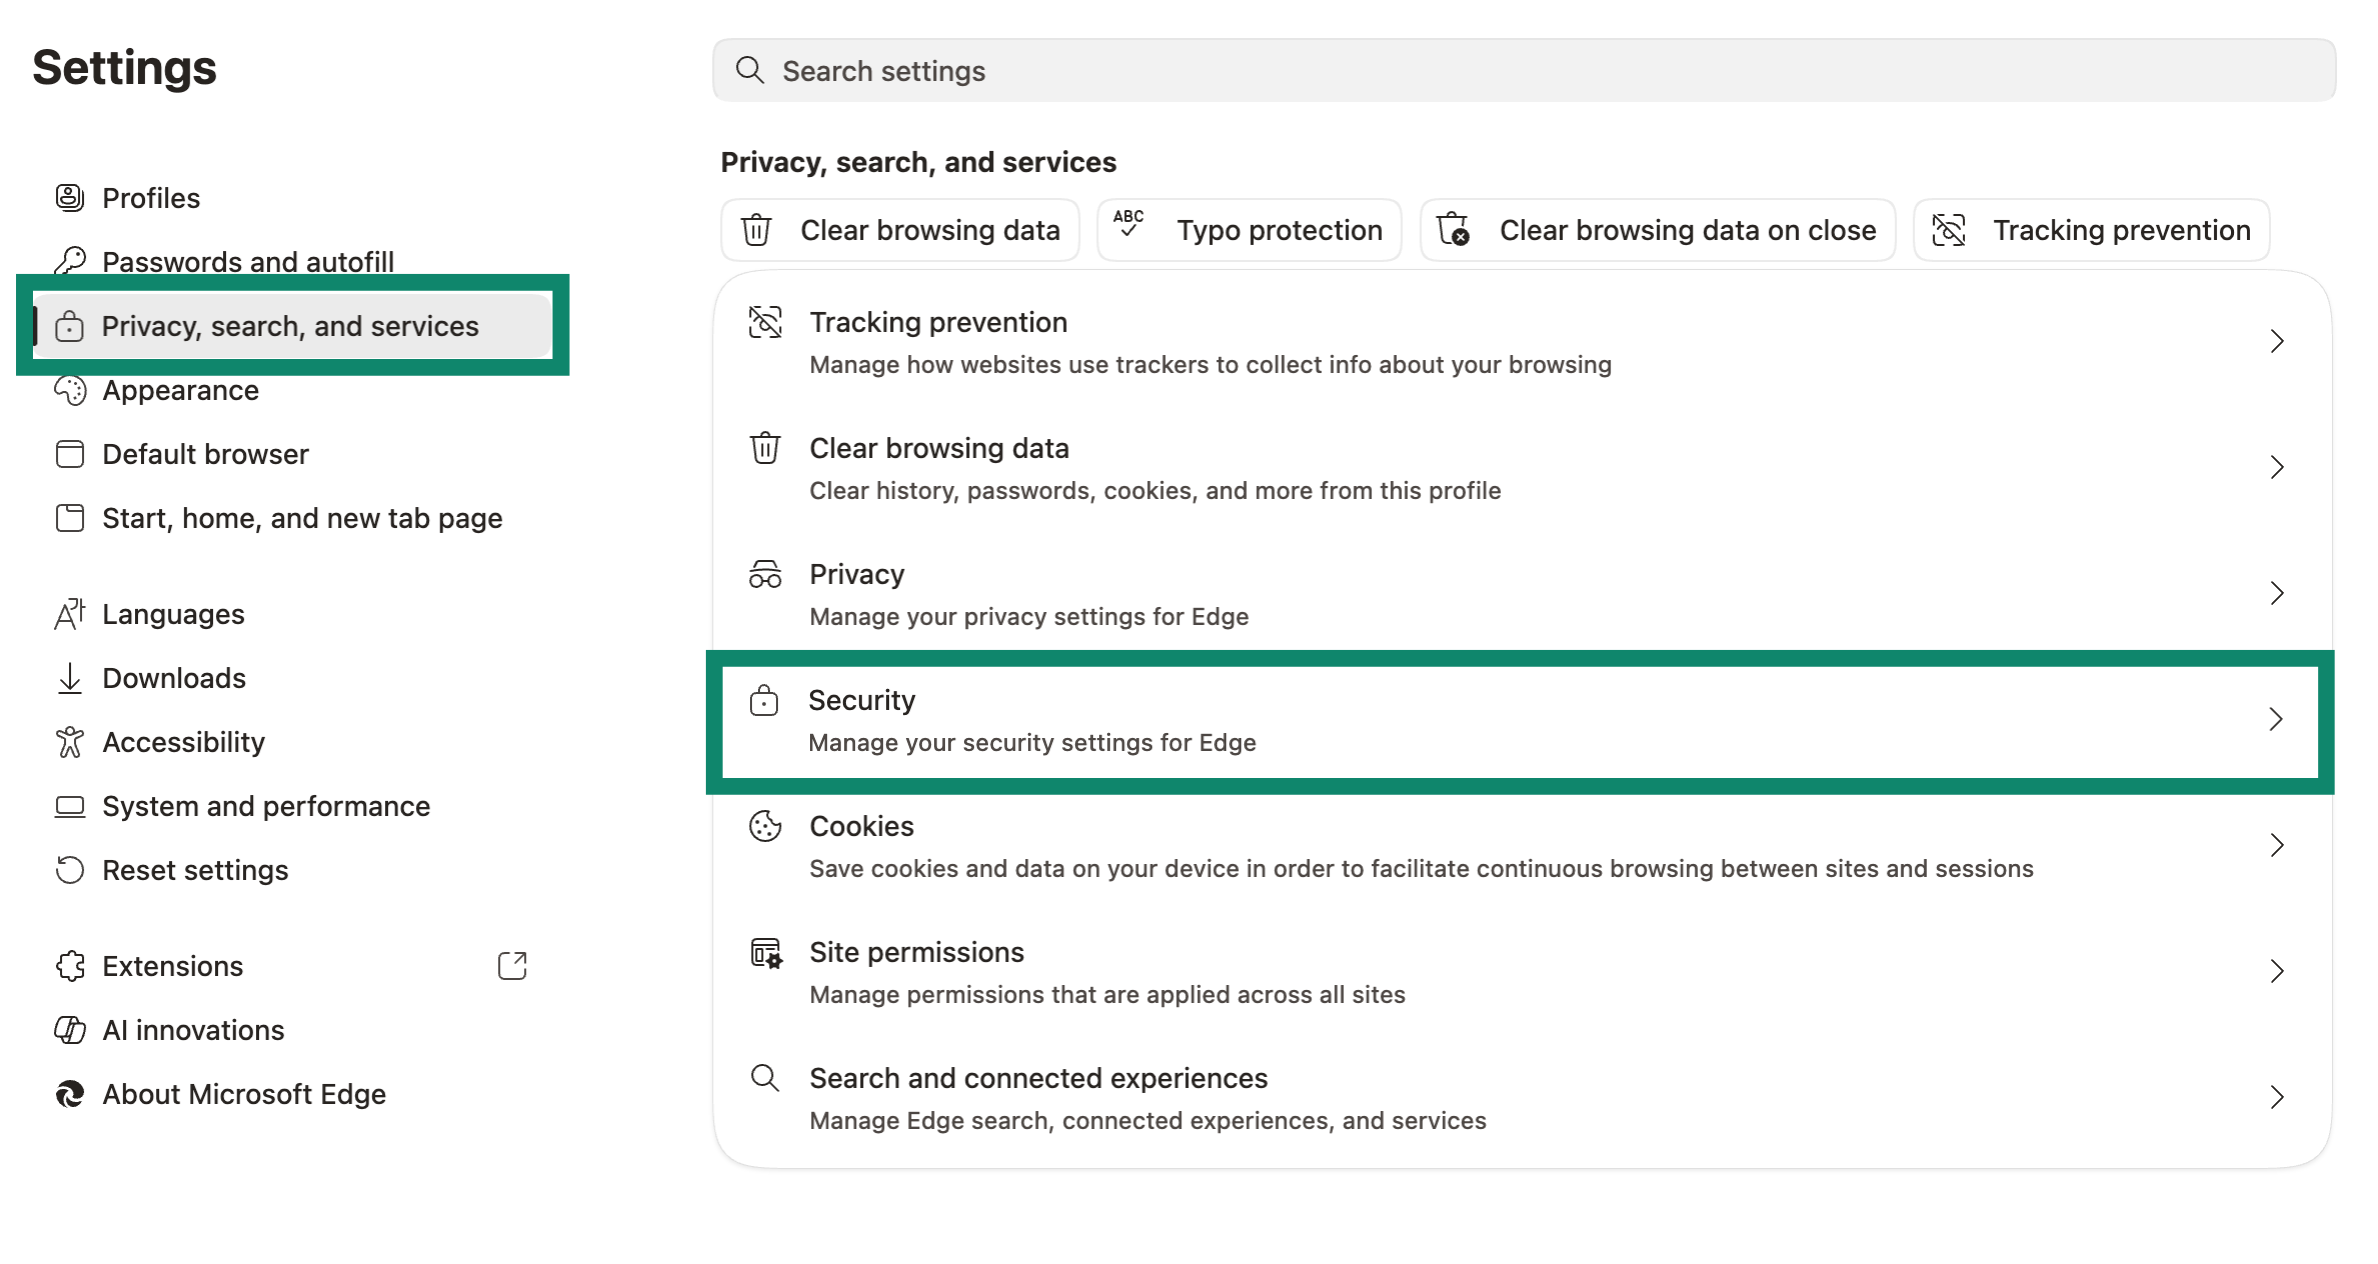
- Öppna din webbläsare och ange edge://settings/privacy.
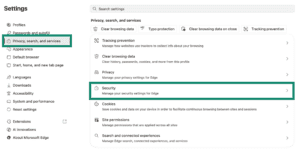
- Klicka på Integritet, sökning och tjänster och välj sedan Security [Säkerhet].

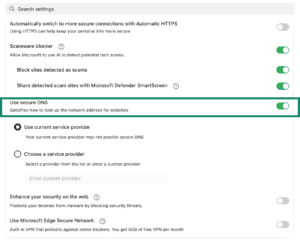
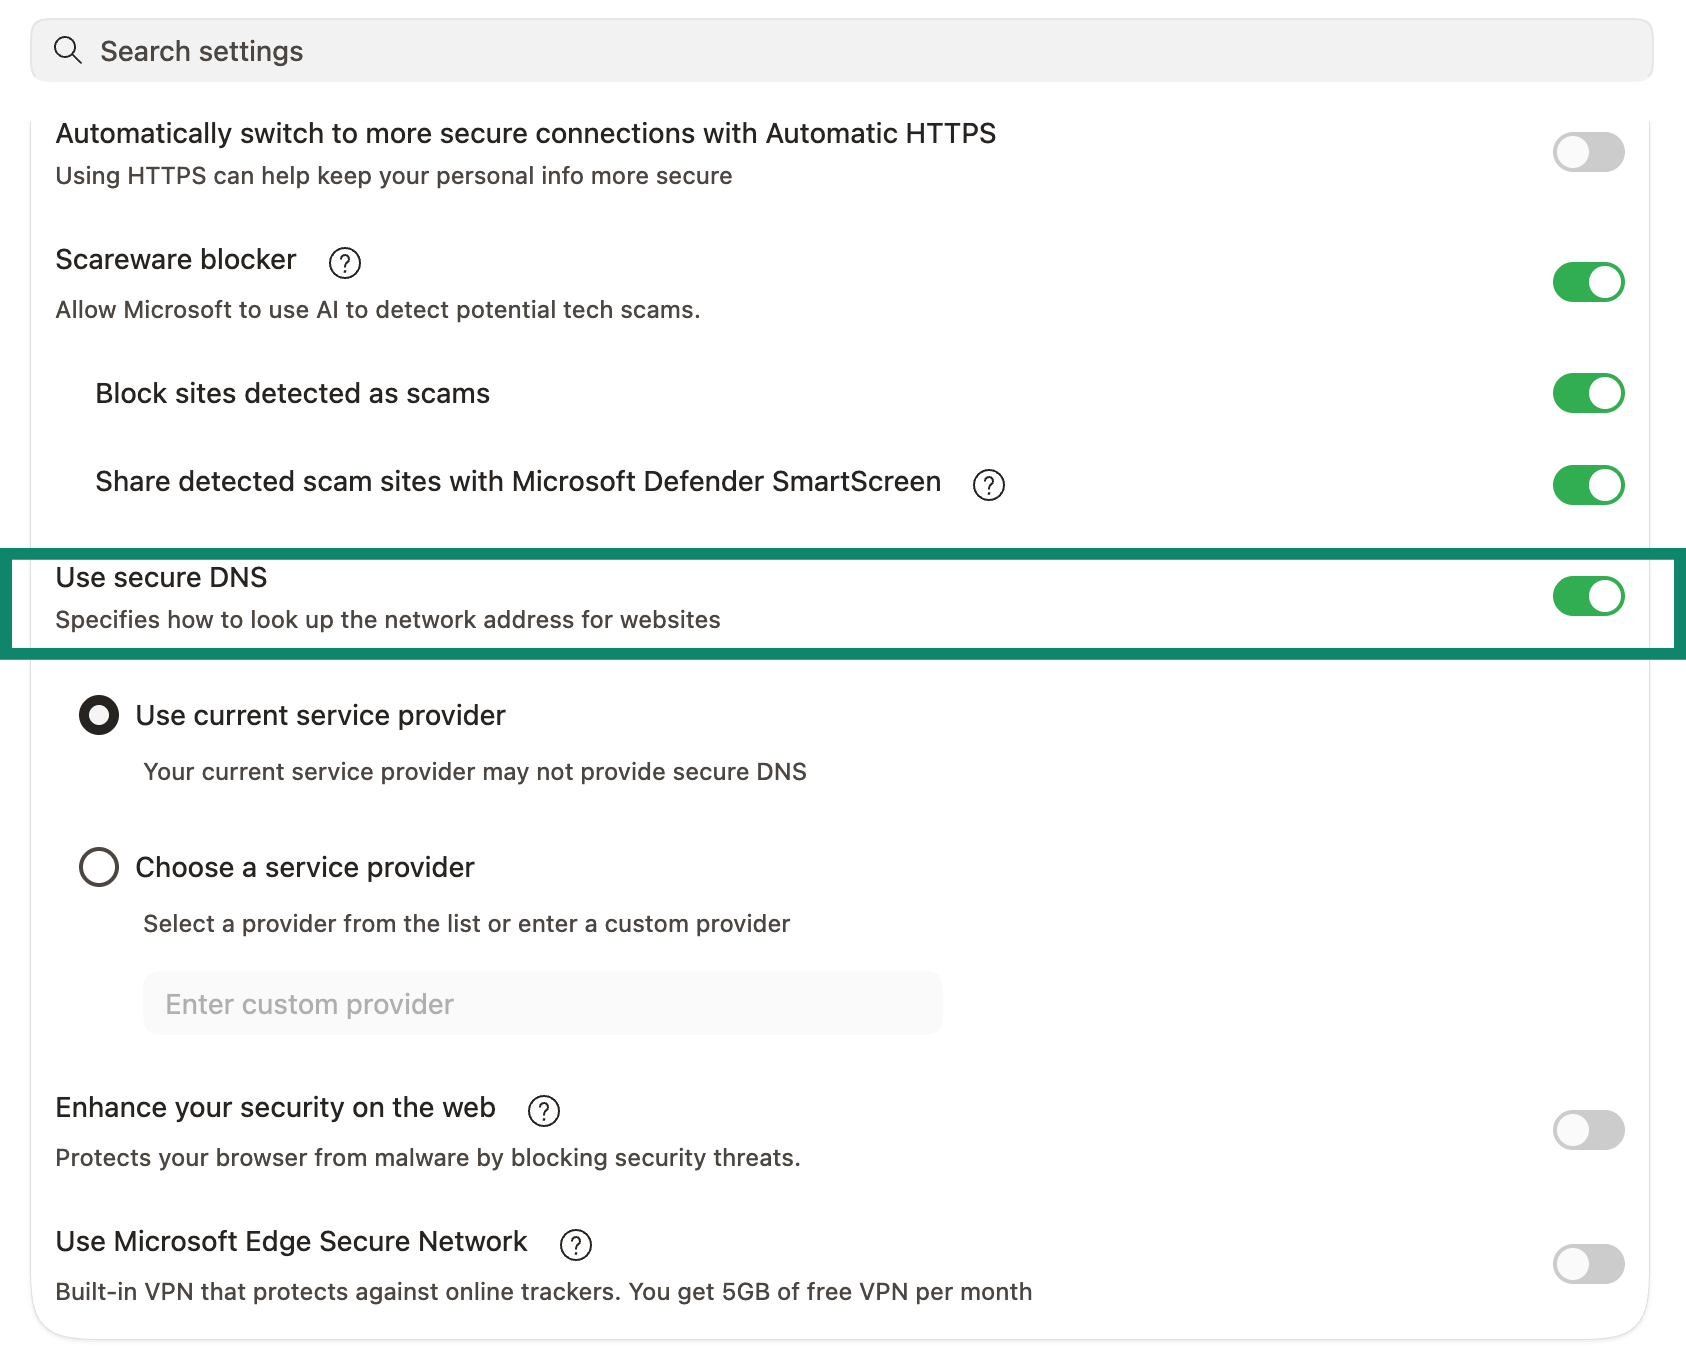
- Hitta och avaktivera Use secure DNS [Använd säker DNS].

Behöver du hjälp? Kontakta ExpressVPN:s support för omedelbar hjälp.
Opera
Obs: Funktionen DNS via HTTPS är inte tillgänglig för Opera på Android och iOS.
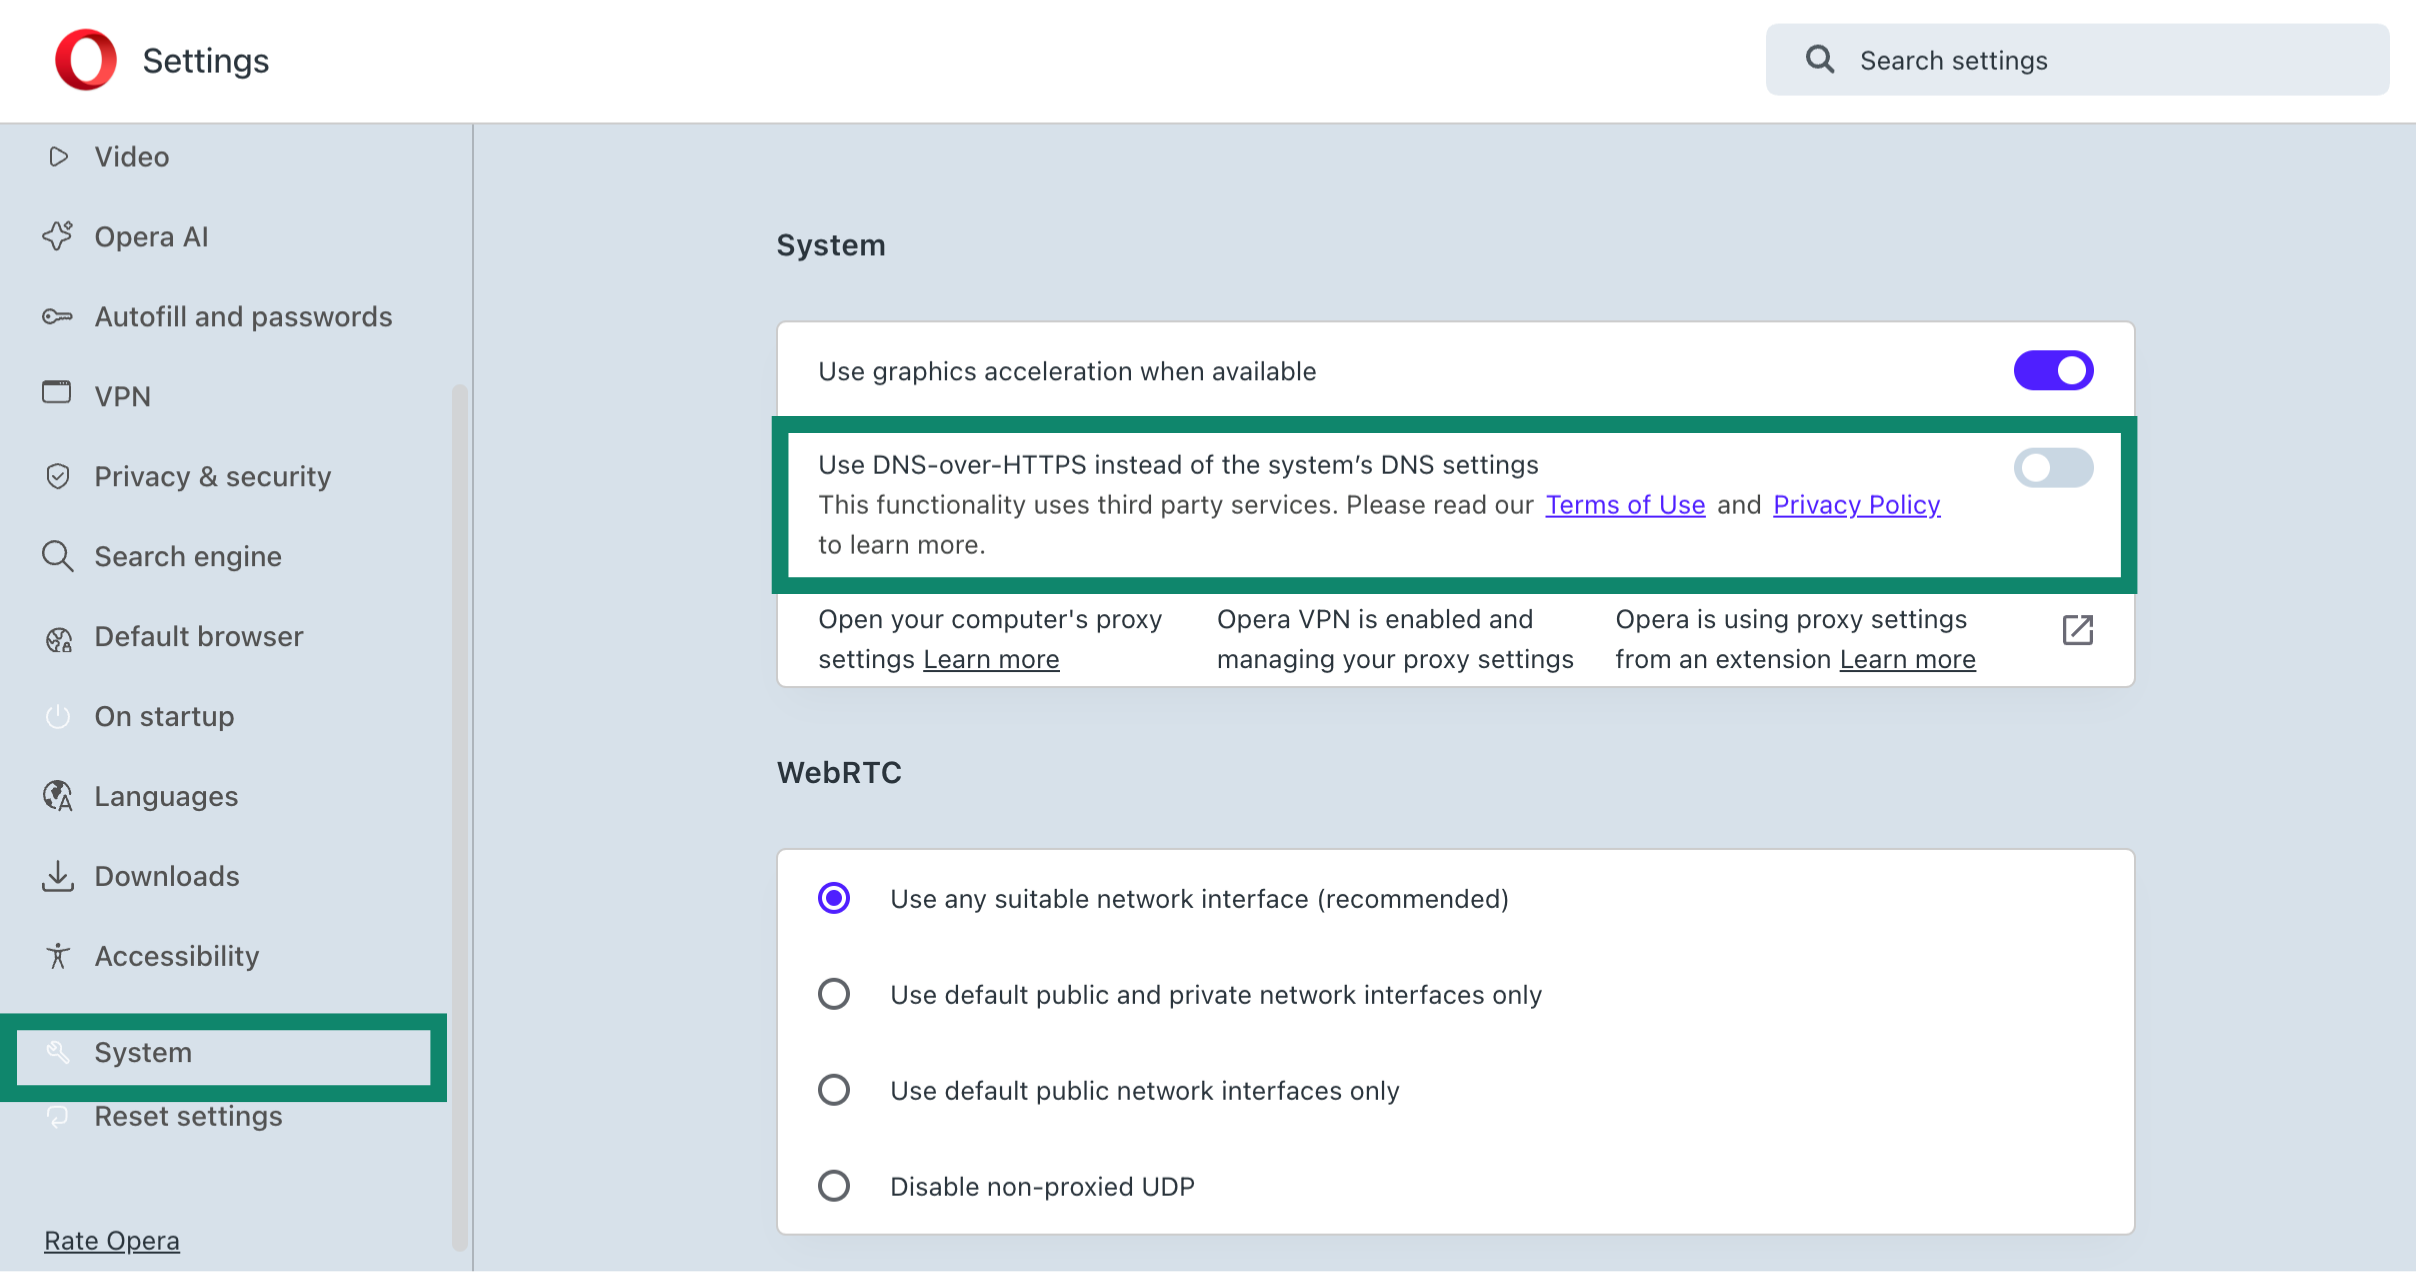
- Öppna din webbläsare och ange opera://settings/privacy.
- Klicka på System och se till att Use DNS-over-HTTPS instead of the system’s DNS settings [Använd DNS-över-HTTPS istället för systemets DNS-inställningar] är inaktiverat.

DuckDuckGo Privacy Browser
Webbläsaren DuckDuckGo tillåter för närvarande inte användare att manuellt inaktivera DNS över HTTPS (DoH) i sina inställningar. Det är aktiverat som standard och användarkonfiguration erbjuds inte för den här inställningen.
På grund av detta kan ett DNS-läckagetest visa en tredjeparts DNS-resolver istället för ExpressVPN:s DNS-servrar. Du kan vara din trafik är helt krypterad och säker i VPN-tunneln så länge din ExpressVPN-anslutning är aktiv.
En snabb anmärkning om DNS-läckor
Om du är här på grund av att ett DNS-läckagetest visade oväntade resultat är det viktigt att förstå vad det vanligtvis betyder.
En verklig ”läcka” inträffar när din internettrafik helt och hållet undkommer VPN-tunneln. Det är den huvudsakliga risk som VPN-tjänster är utformade för att förhindra.
Många DNS-läckagerapporter orsakas dock inte alls av trafik som lämnar din VPN. Istället utlöses de av DNS över HTTPS (DoH) eller DNS över TLS (DoT). Dessa funktioner skickar DNS-frågor direkt till en vald tredjeparts-DNS-leverantör (som Cloudflare) och kringgår din VPN:s DNS.
Denna förbikoppling kan ske på två nivåer:
- Webbläsarnivå: Funktioner inbyggda i moderna webbläsare (som Chrome, Firefox eller DuckDuckGo).
- OS-nivå: Systemövergripande inställningar som konfigureras direkt i ditt operativsystem (t.ex. Windows 11 eller macOS).
När DoH eller DoT är aktiverat, går din trafik fortfarande säkert genom den krypterade VPN-tunneln. Testverktyg kan dock visa en tredjepartsresolver, vilket ser ut som en läcka även om din anslutning förblir skyddad.
Här är en sammanfattning av hur detta fungerar:
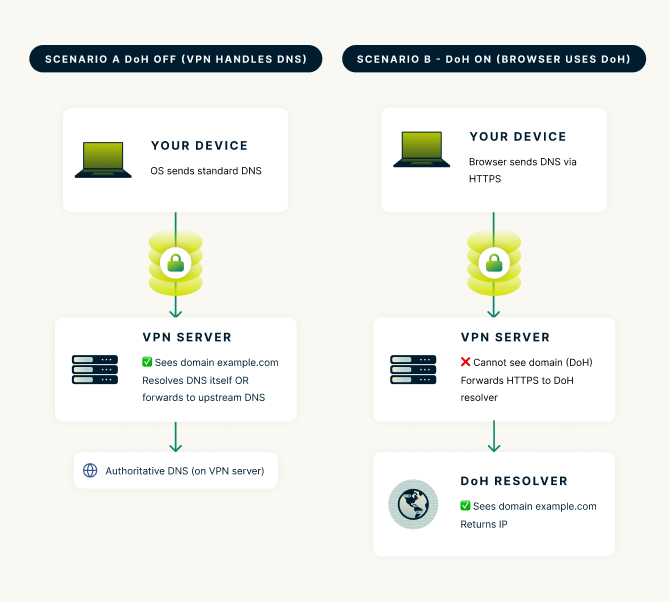
Scenario A: DoH AV (VPN hanterar DNS)
- Din enhets operativsystem skickar en standard DNS-fråga (port 53) till VPN:s DNS-server.
- Begäran skickas säkert genom den krypterade VPN-tunneln.
- VPN-servern, som också kör en DNS-server, löser DNS-frågan direkt, eftersom VPN-servern har ställts in som den DNS-server som ska användas vid VPN-anslutning.
Scenario B: DoH PÅ (webbläsare eller operativsystem använder DoH)
- Din enhet skickar DNS-frågan via HTTPS (DoH).
- Begäran skickas fortfarande säkert genom den krypterade VPN-tunneln.
- VPN-servern kan inte se domänen eftersom den är dold av DoH.
- VPN-servern vidarebefordrar HTTPS-förfrågan till en tredjeparts DoH-resolver (som Cloudflare), som ser domänen och returnerar IP-adressen.
Genom att inaktivera DoH säkerställs att dina DNS-förfrågningar hanteras exklusivt av ExpressVPN, vilket ger dig konsekventa resultat från läckagetest och håller din aktivitet helt inom vår infrastruktur.
Behöver du hjälp? Kontakta ExpressVPN:s support för omedelbar hjälp.