






Tässä oppaassa kerrotaan, miten poistat DNS over HTTPS -ominaisuuden käytöstä verkkoselaimessasi.
Miksi DNS over HTTPS kannattaa poistaa käytöstä?
Kun ExpressVPN-yhteys on päällä, laitteesi käyttää DNS-kyselyihin ExpressVPN:n DNS-palvelimia. Jotkin selaimet ovat kuitenkin ottaneet käyttöön DNS over HTTPS -nimisen ominaisuuden (lyhenne DoH). Se voi ohjata DNS-kyselyt VPN-tunnelin ulkopuolelle ExpressVPN:n DNS-palvelimien ohi, jolloin syntyy DNS-vuotoja.
Joissakin selaimissa DNS over HTTPS on oletuksena käytössä. Poistamalla sen käytöstä voit varmistaa, että laitteesi käyttää ExpressVPN:n DNS-palvelimia.
Huom: DNS over HTTPS -ominaisuus ei ole saatavilla Safarissa eikä joidenkin selainten mobiiliversioissa.
Siirry kohtaan…
Google Chrome
Mozilla Firefox
Microsoft Edge
Opera
DuckDuckGo
Google Chrome
Huom: DNS over HTTPS -ominaisuus ei ole saatavilla Chromen iOS-versiossa.
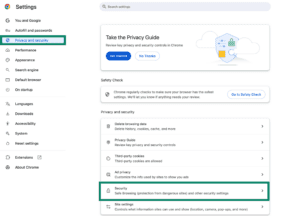
- Avaa selain ja syötä osoiteriville chrome://settings/security.
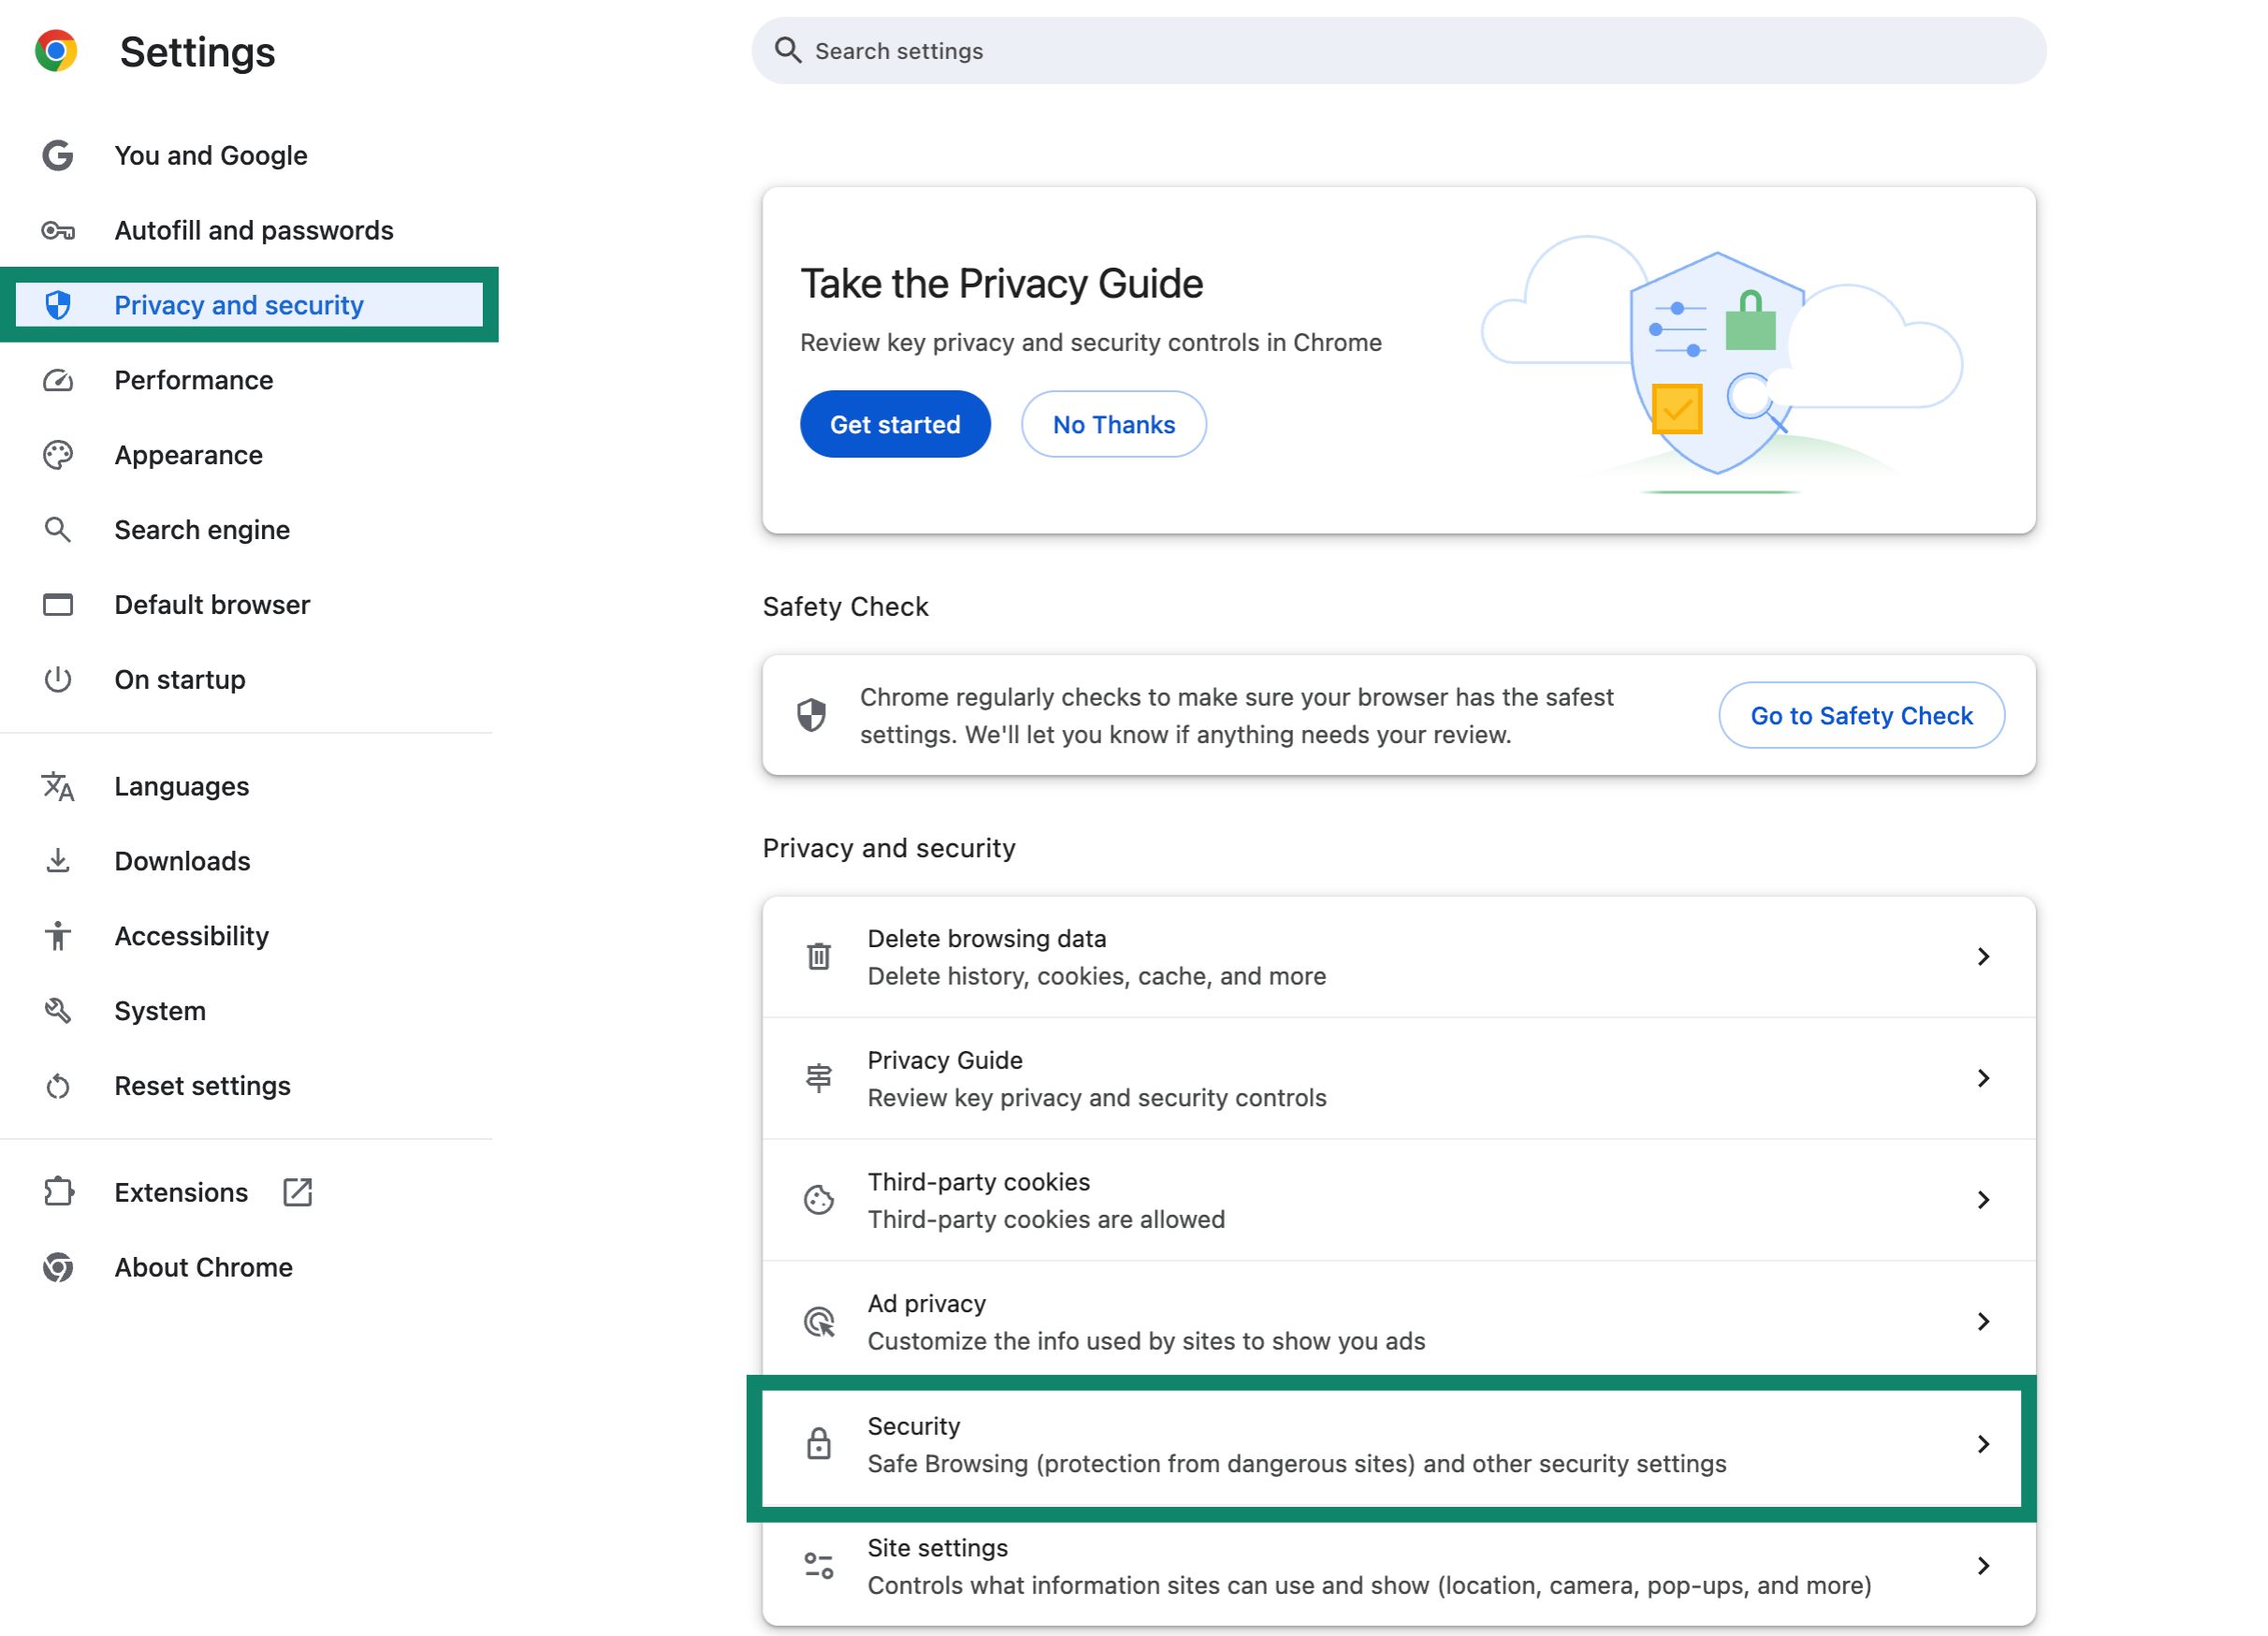
- Klikkaa välilehteä Privacy and Security (Tietosuoja ja turvallisuus) ja valitse sitten Security (Turvallisuus).

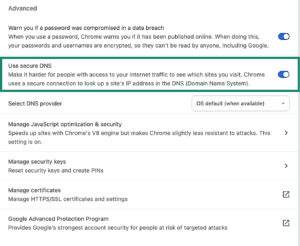
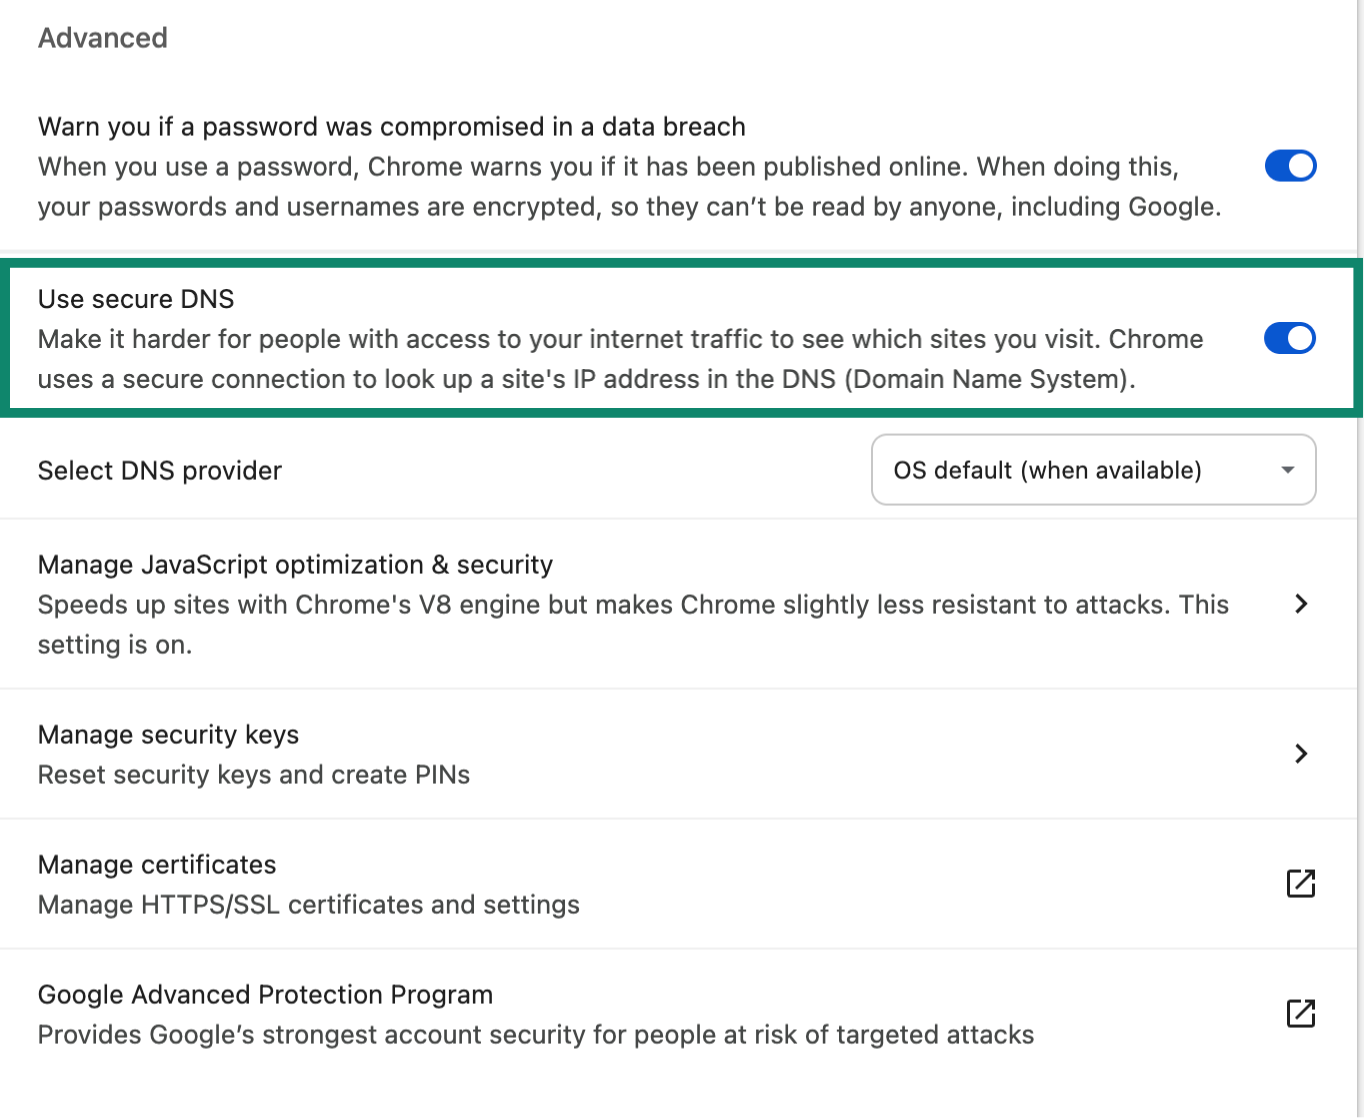
- Siirry osioon Advanced (Lisäasetukset) ja poista käytöstä asetus Use secure DNS (Käytä suojattua DNS:ää).

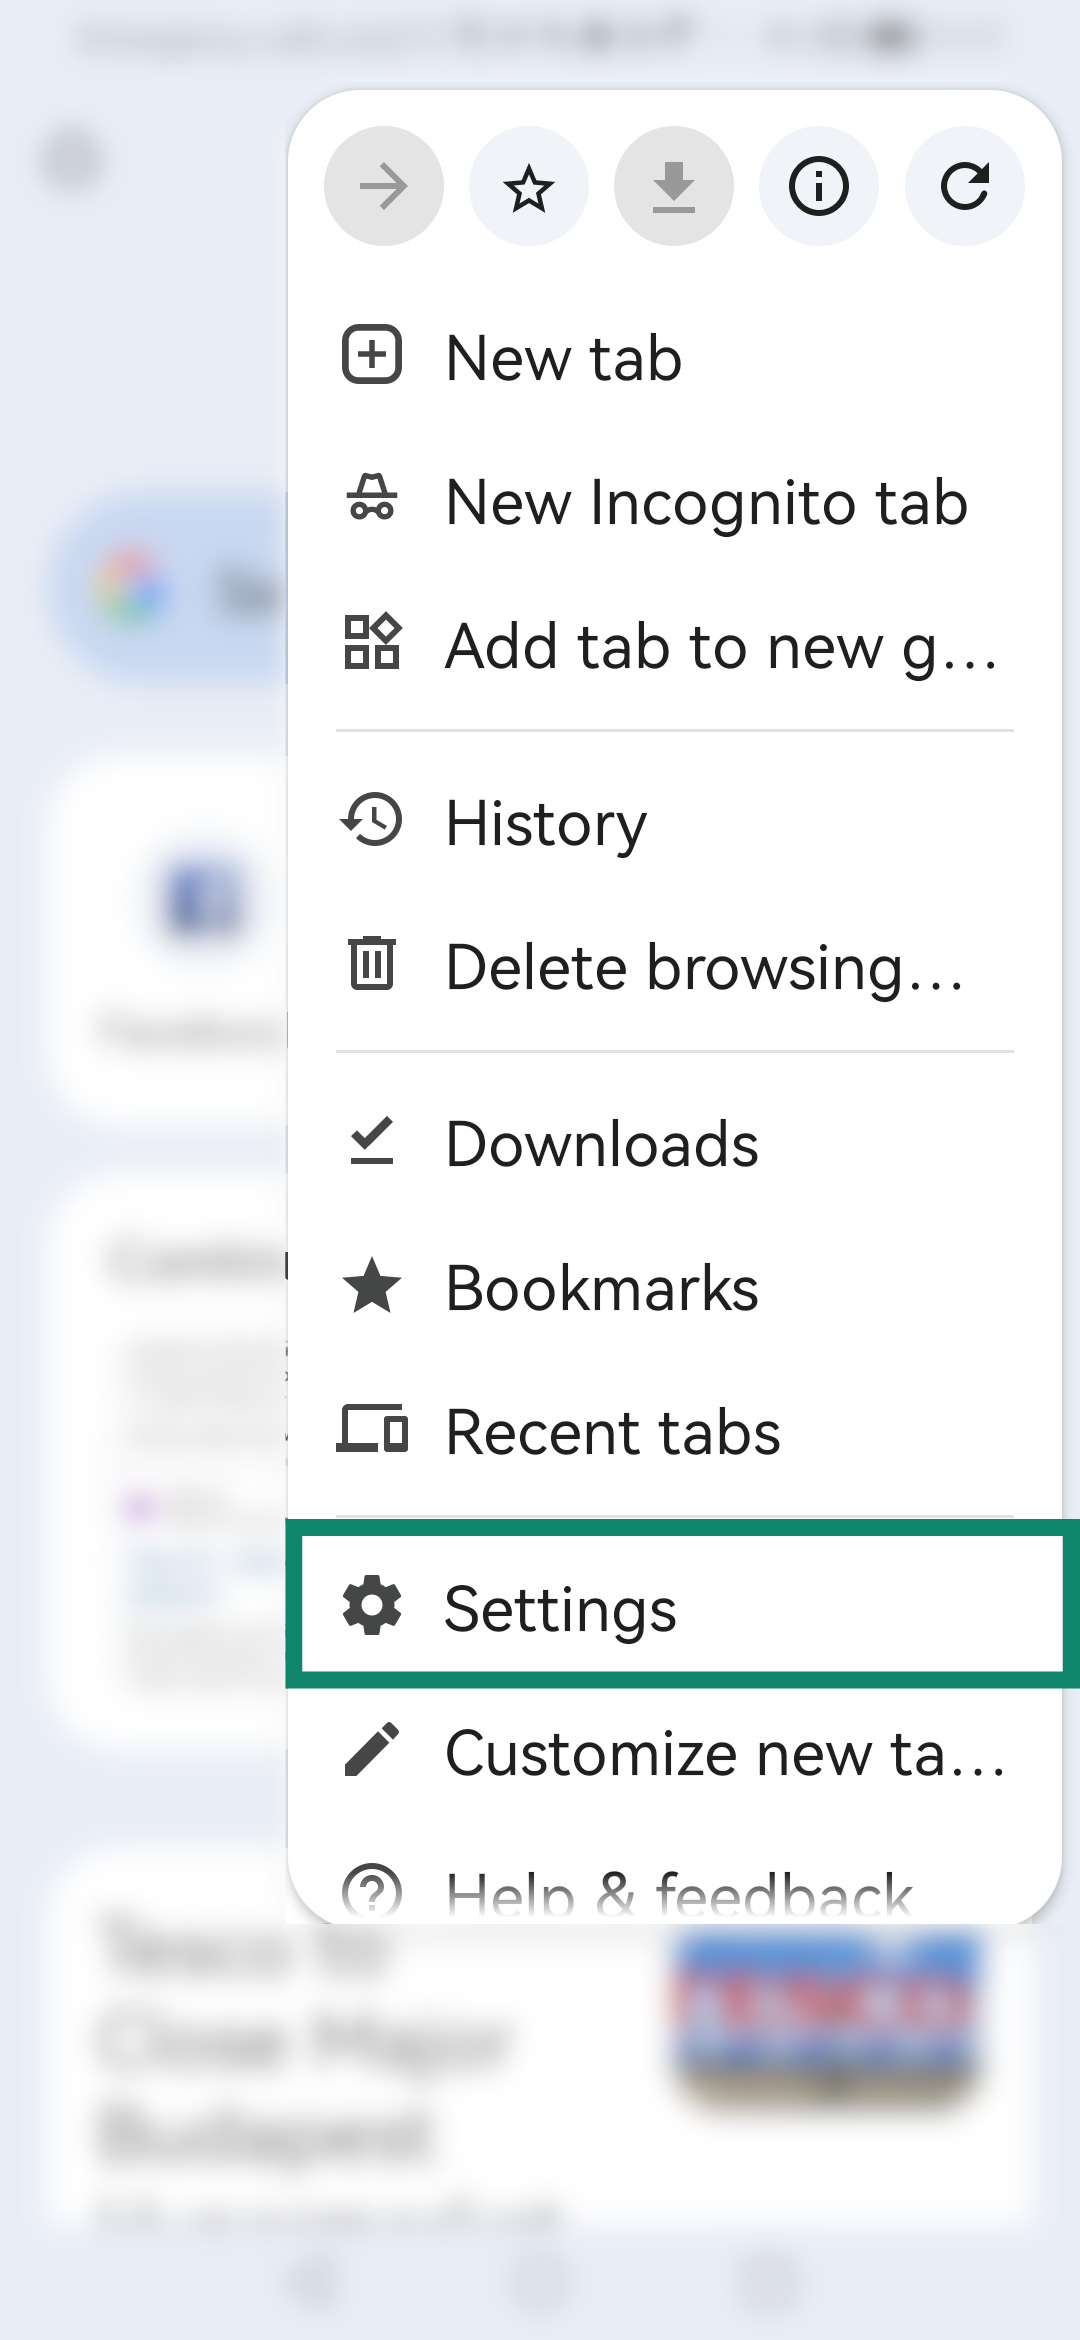
- Avaa Google Chrome ja napauta kuvaketta

 .
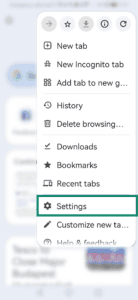

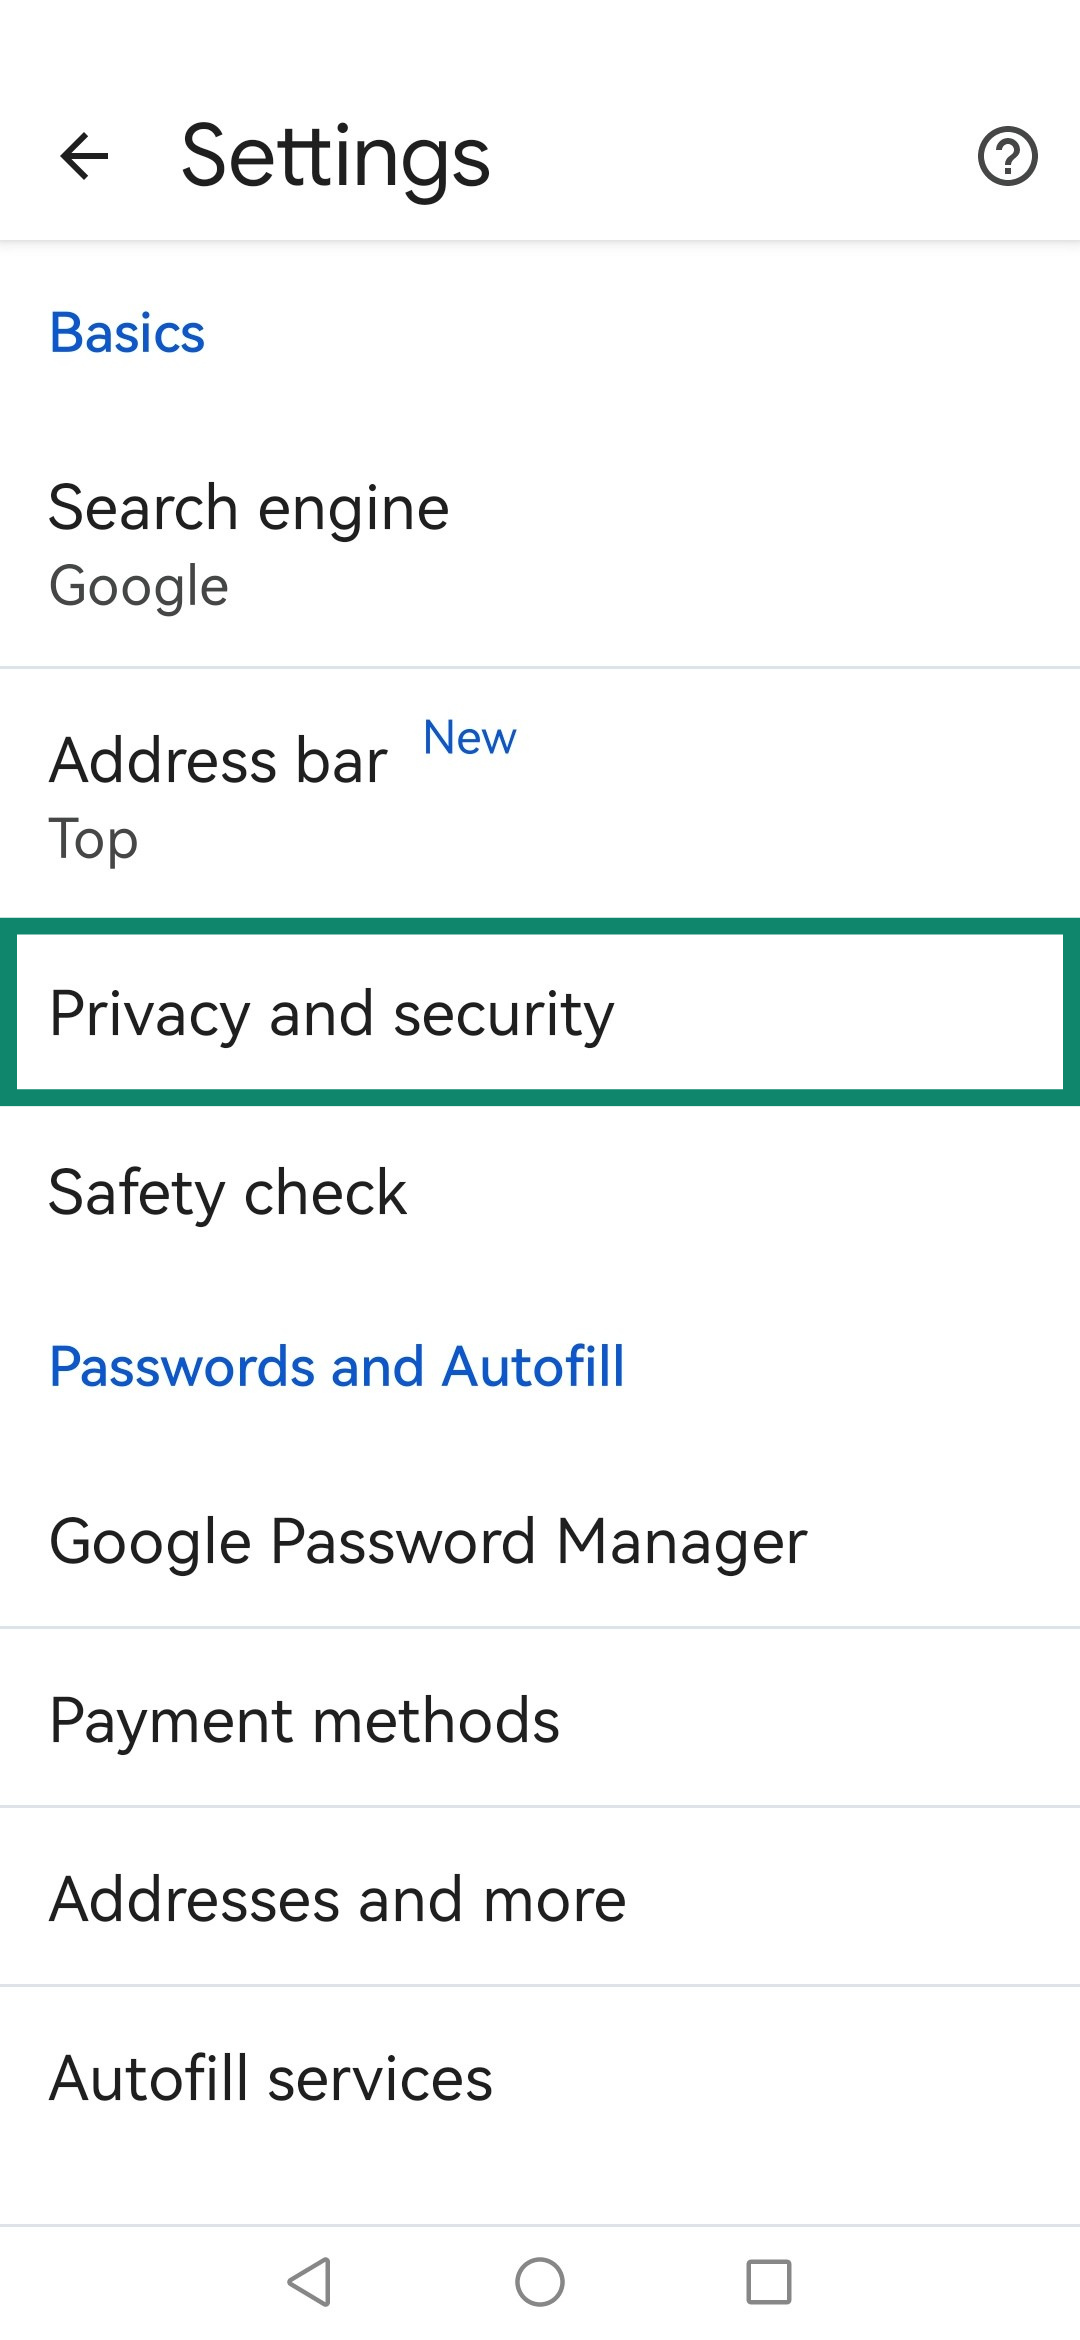
- Napauta Settings (Asetukset) > Privacy and security (Tietosuoja ja turvallisuus).
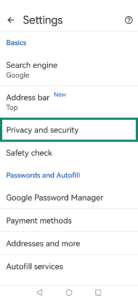
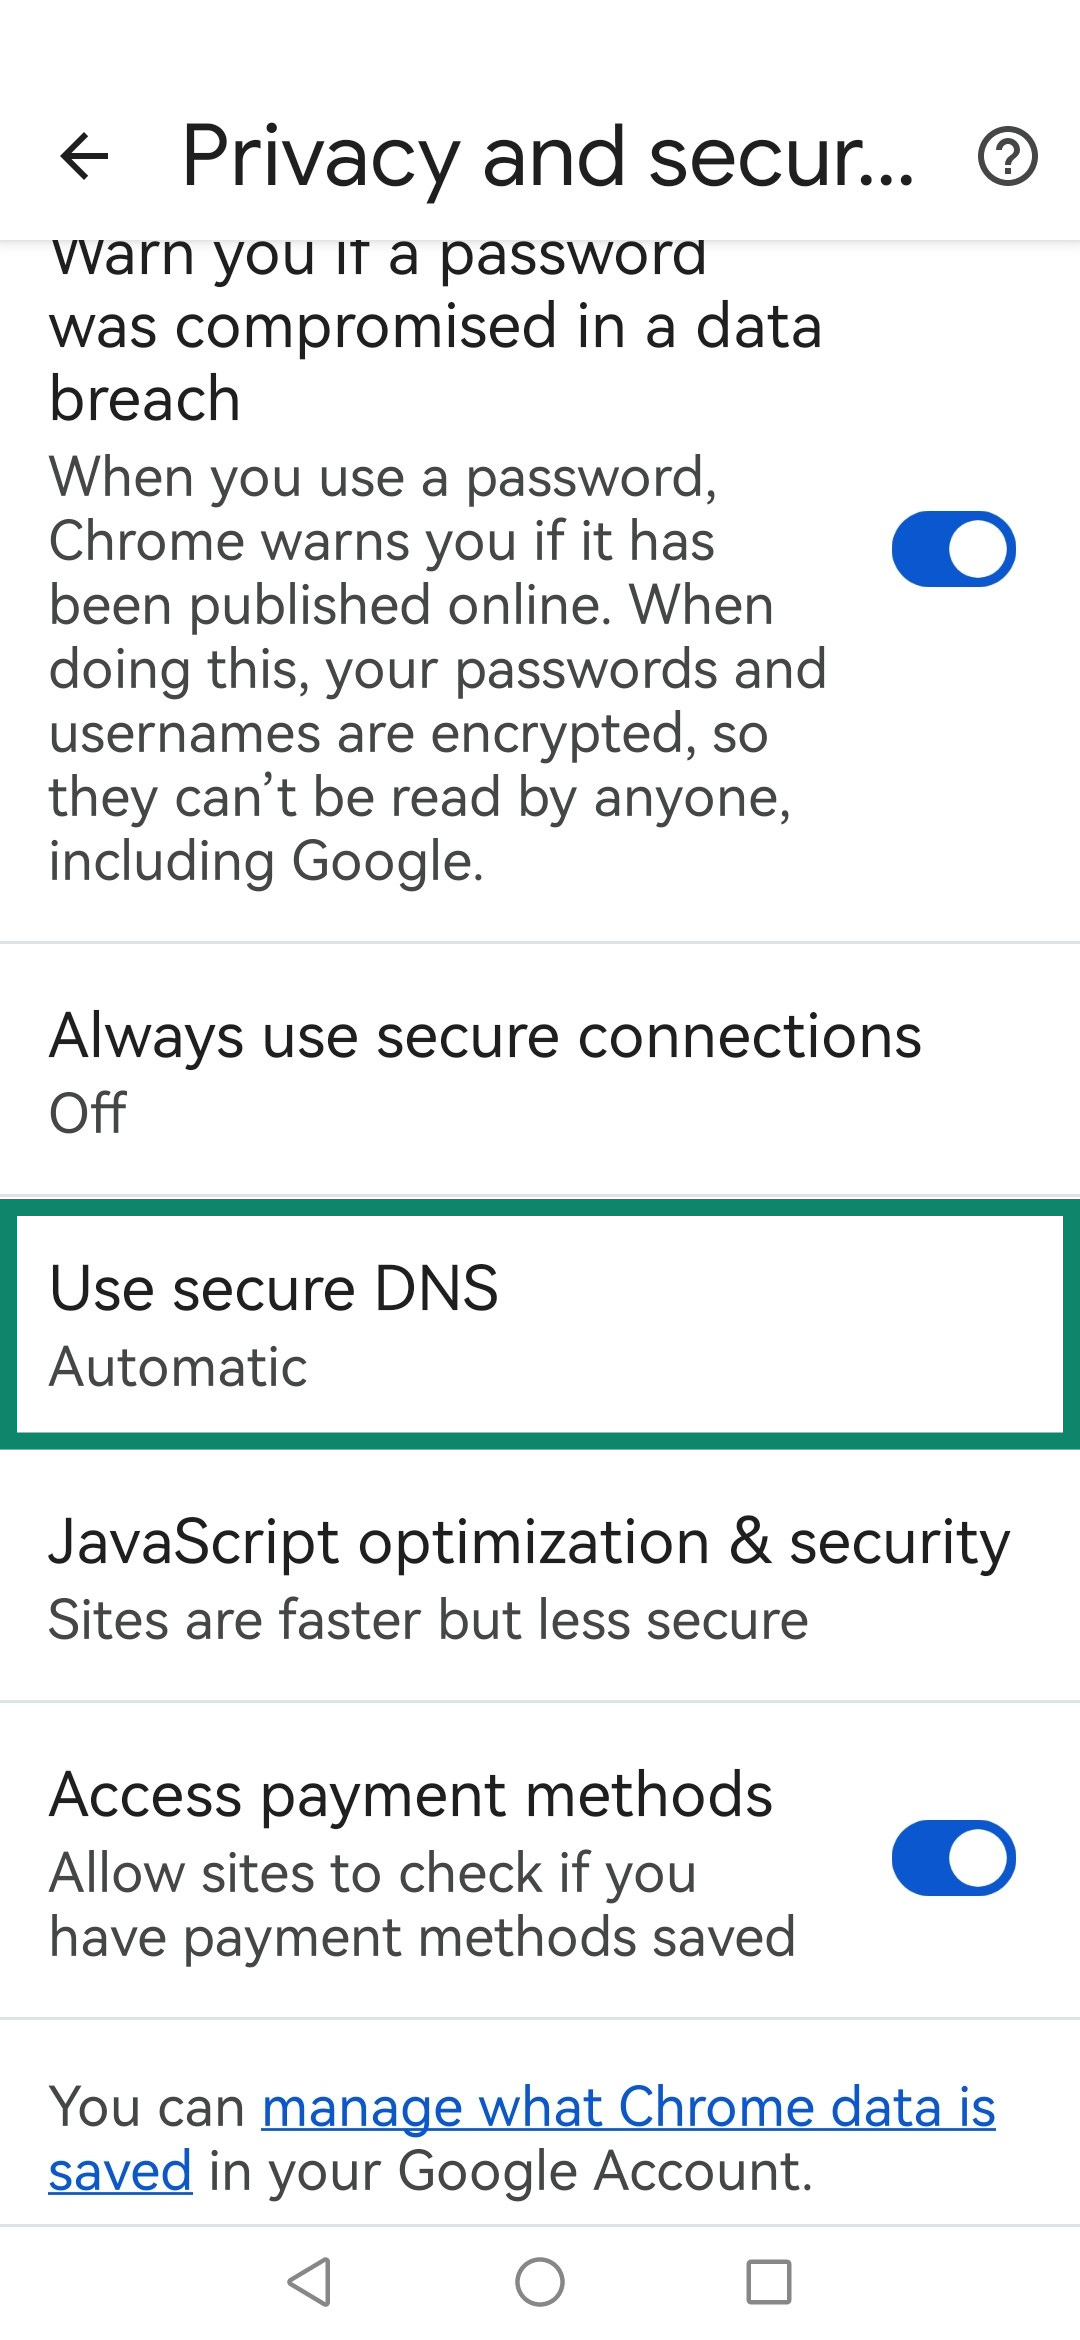
- Napauta Use secure DNS (Käytä suojattua DNS:ää).
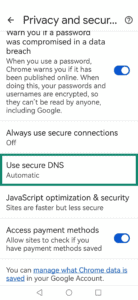
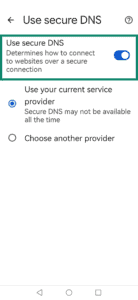
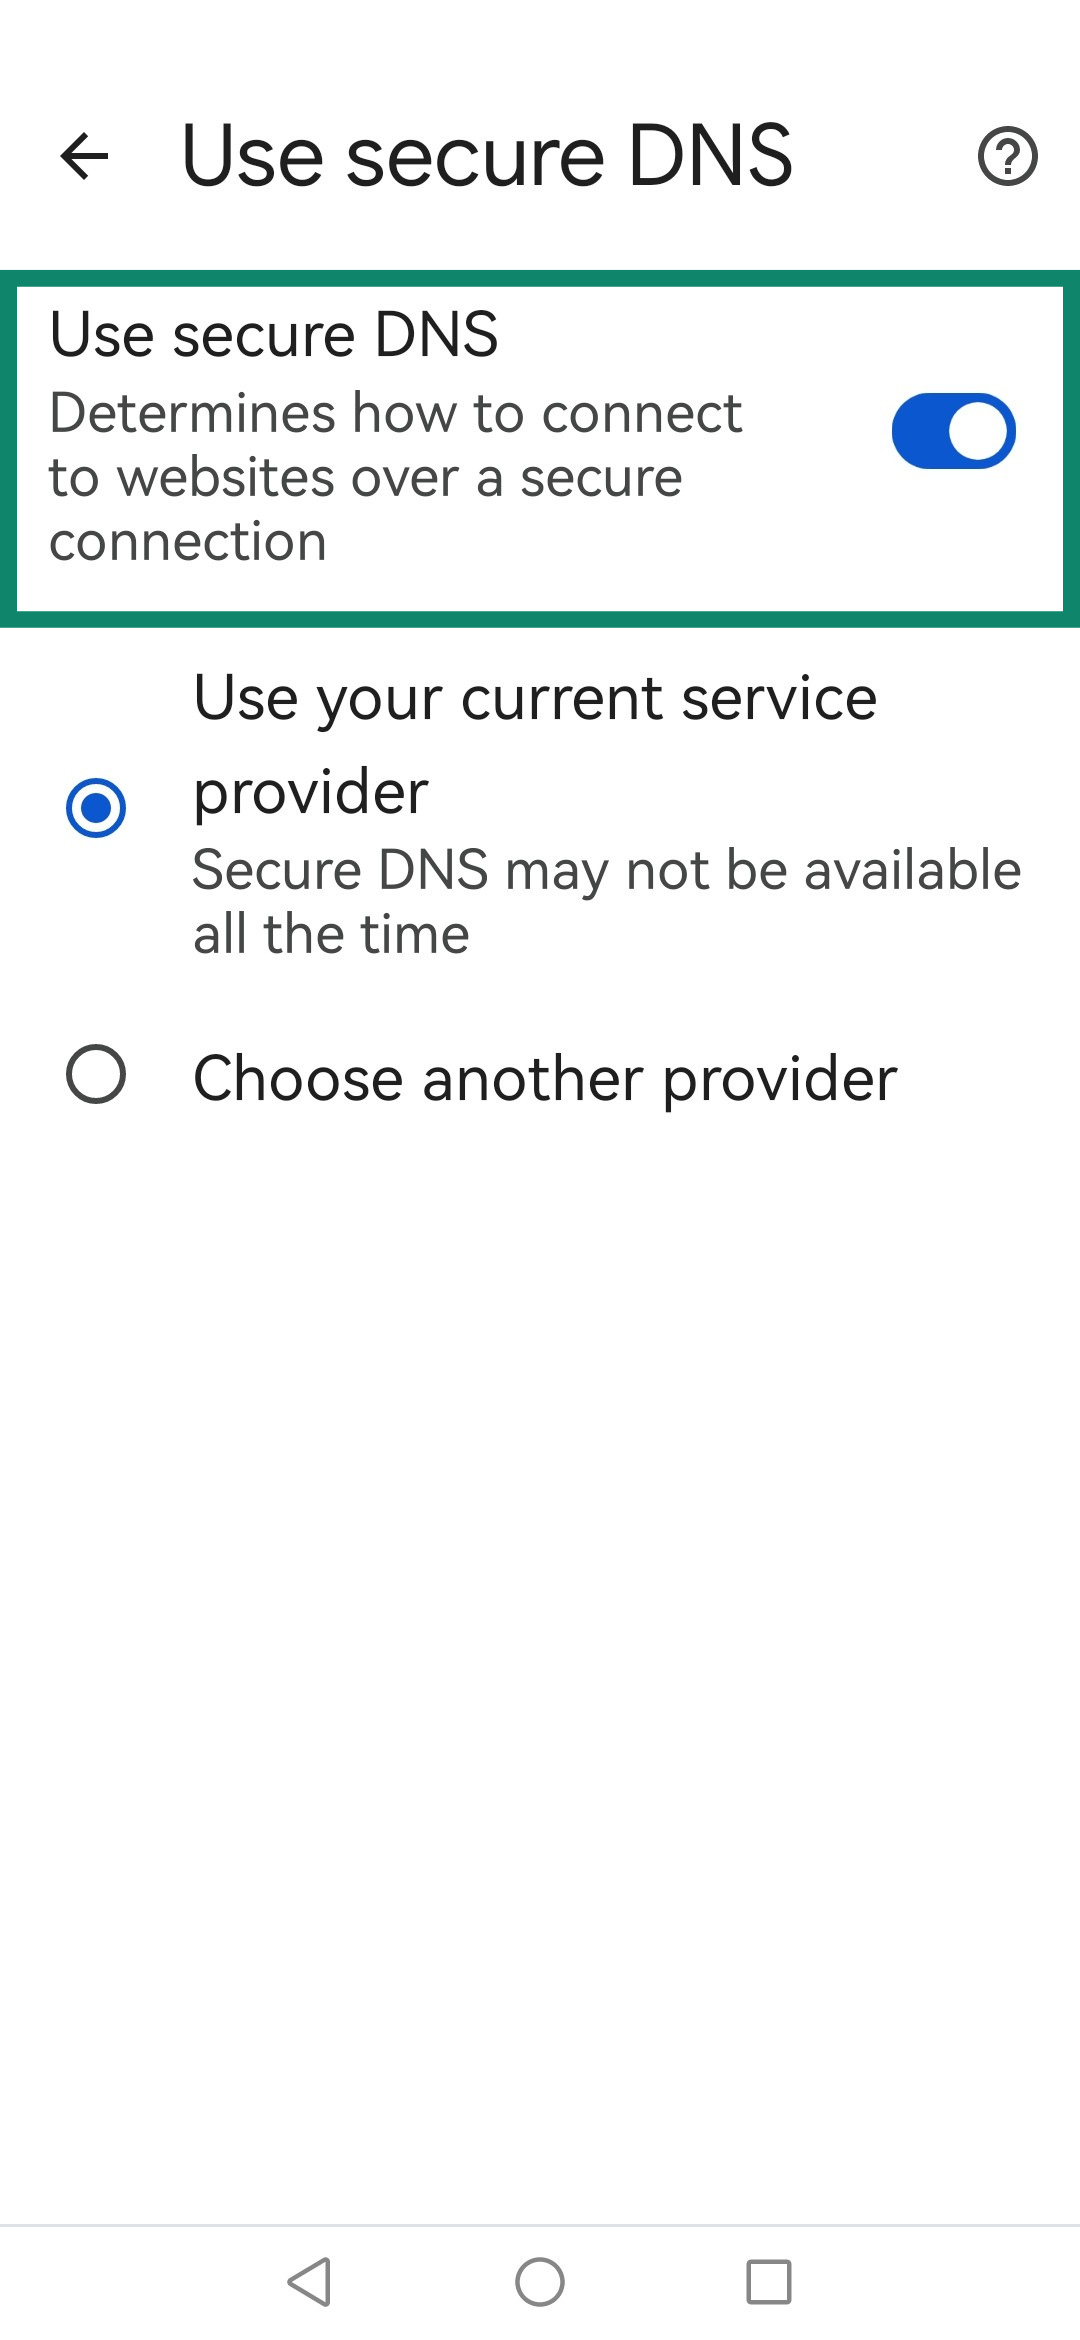
- Poista käytöstä asetus Use secure DNS (Käytä suojattua DNS:ää).
Tarvitsetko apua? Ota yhteyttä ExpressVPN:n tukitiimiin saadaksesi välitöntä apua.
Mozilla Firefox
Huom: DNS over HTTPS -ominaisuus ei ole saatavilla Firefoxin iOS-versiossa.
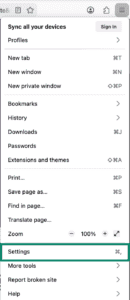
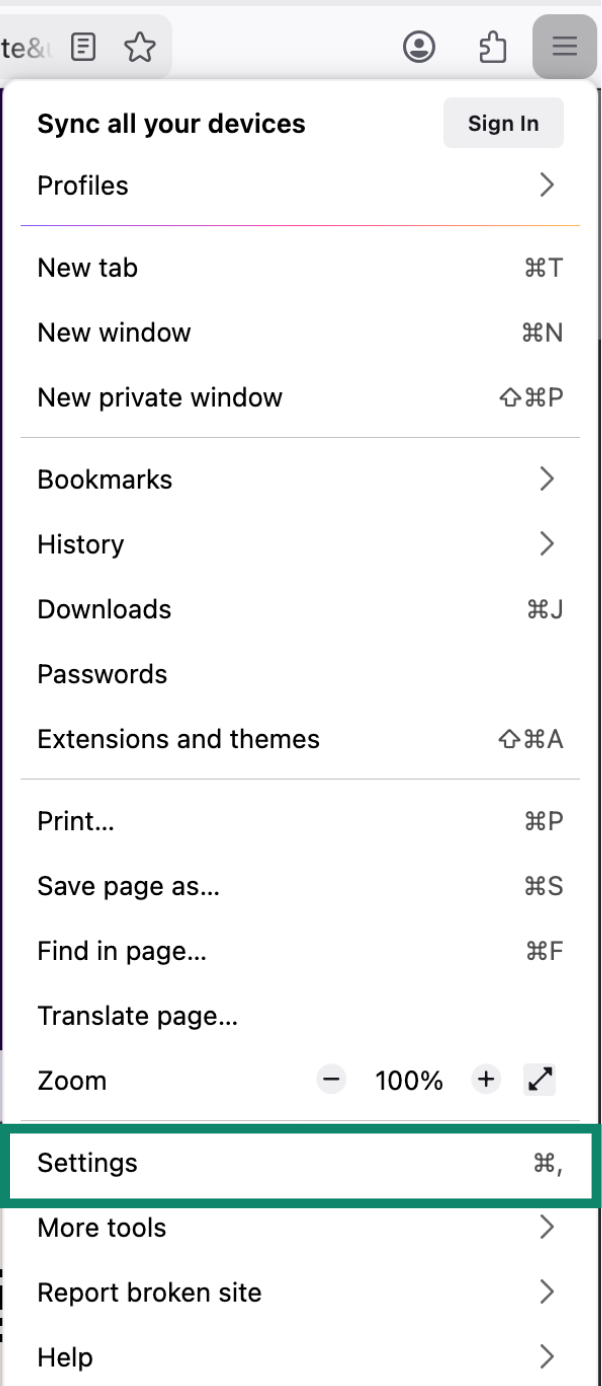
- Avaa Firefox, klikkaa oikeassa yläkulmassa olevaa kuvaketta
 ja klikkaa sitten Settings (Asetukset).

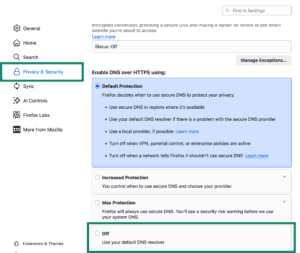
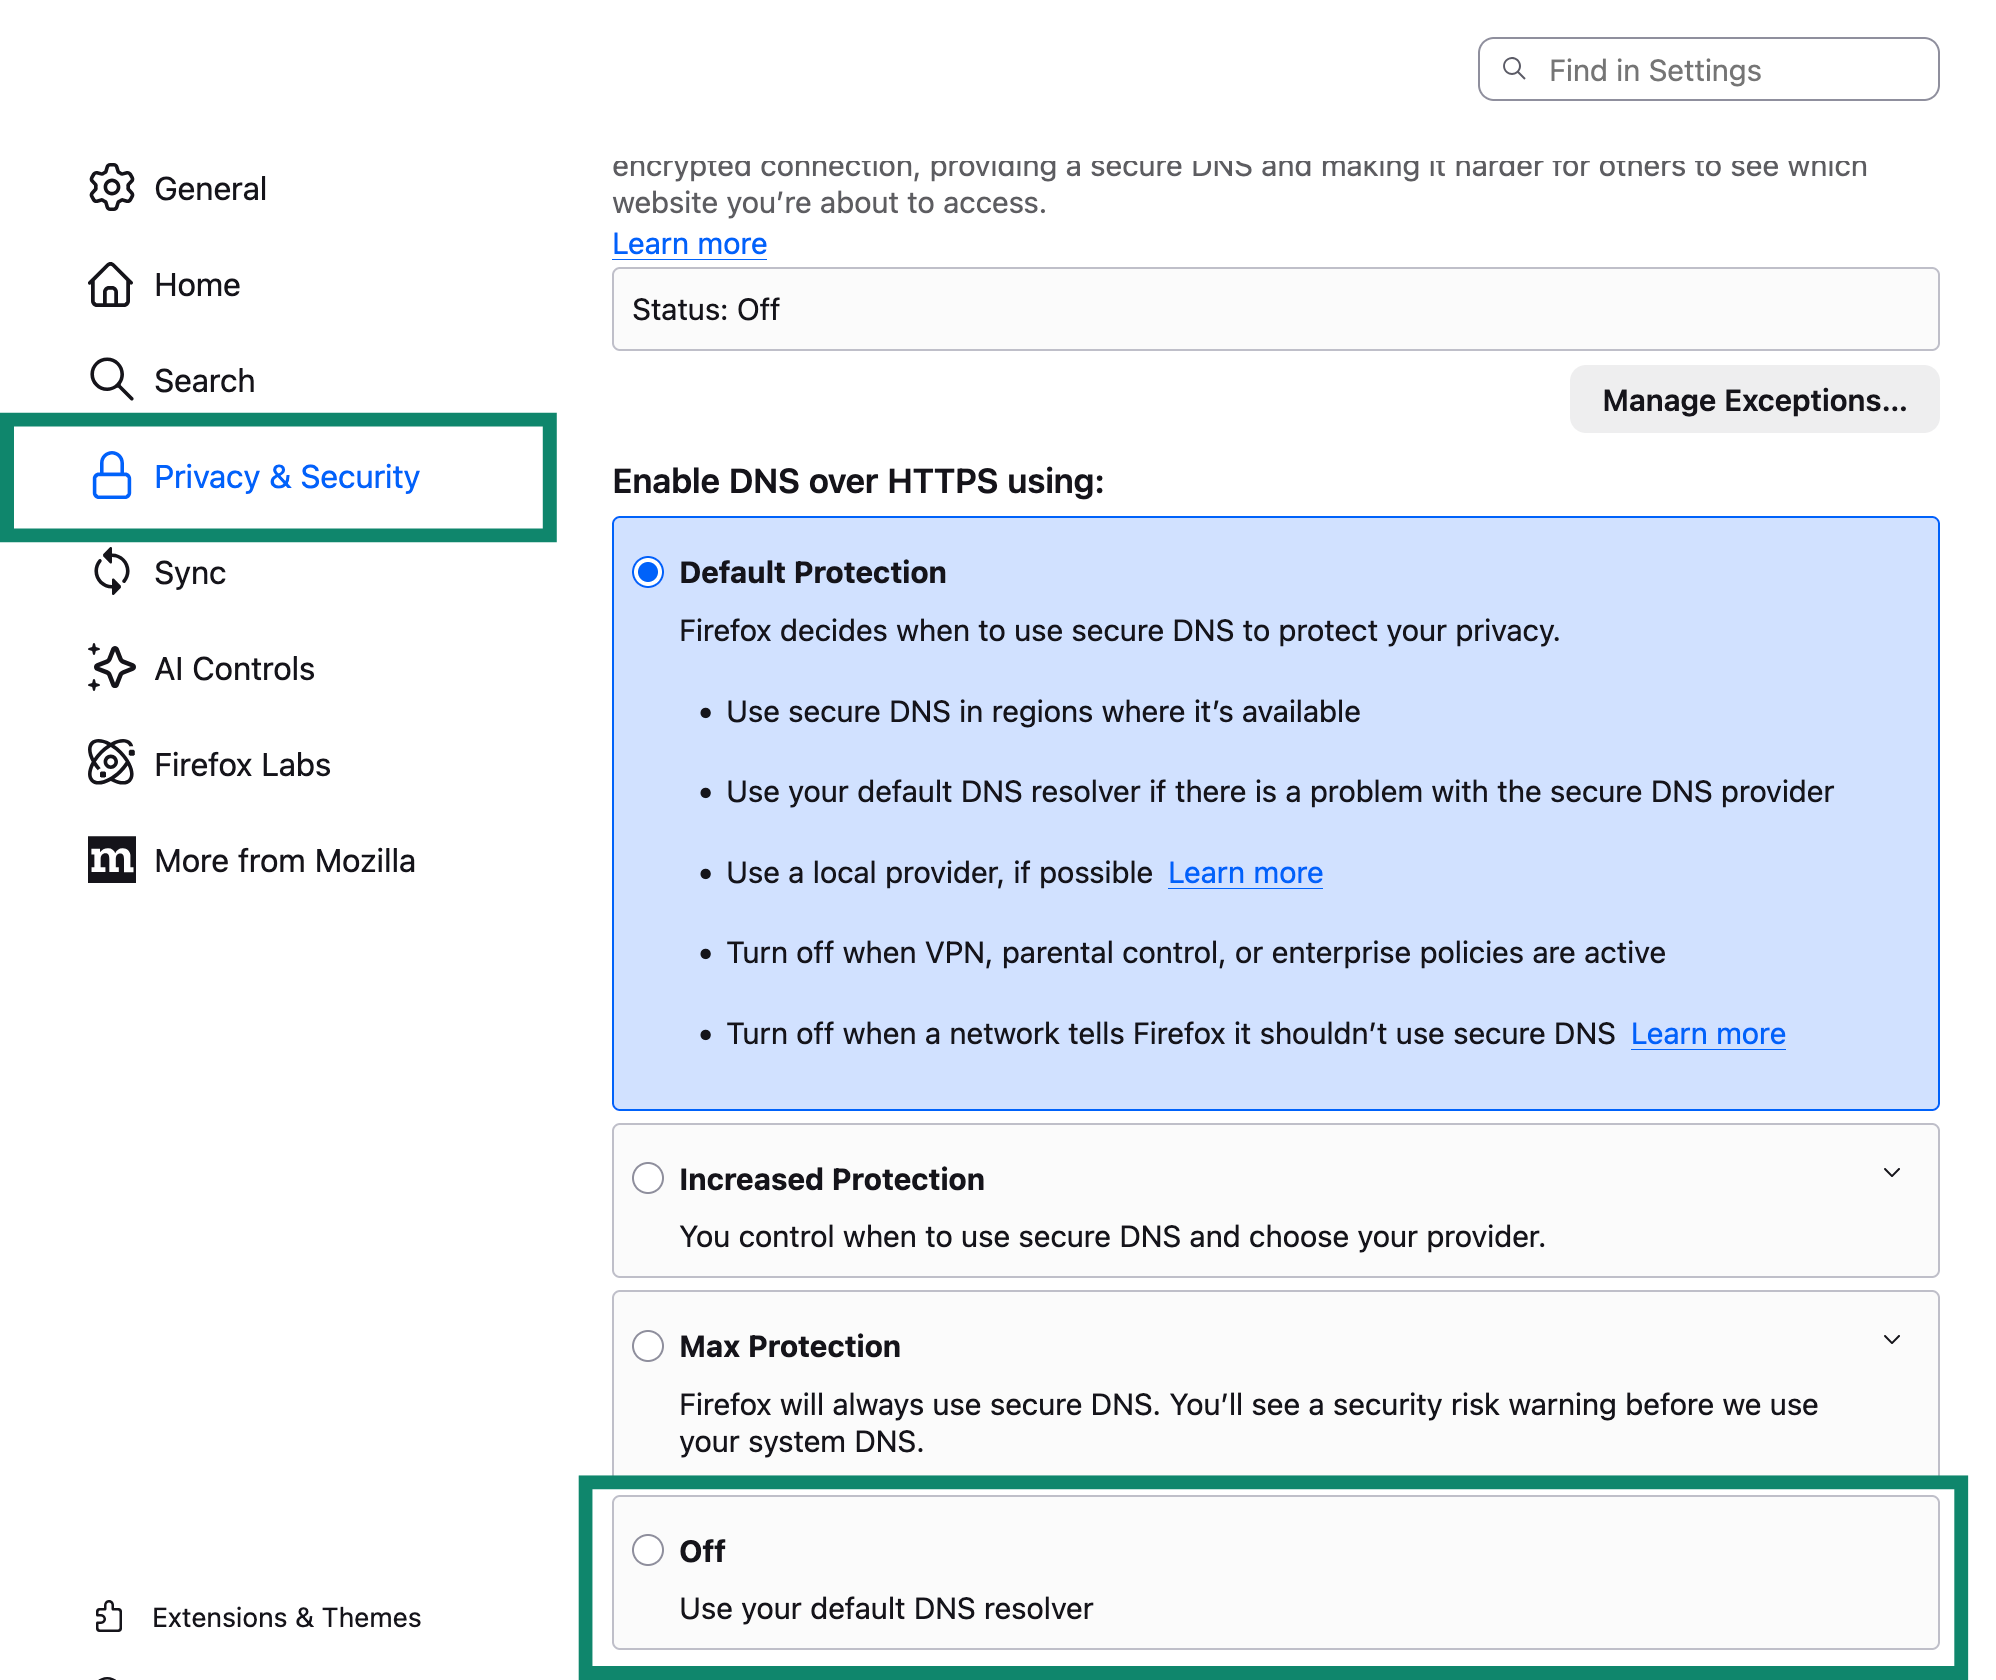
- Klikkaa Privacy & Security (Tietosuoja ja turvallisuus). Vieritä alas osioon DNS over HTTPS ja valitse Off (Pois).

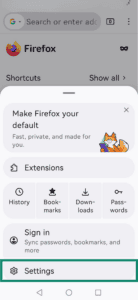
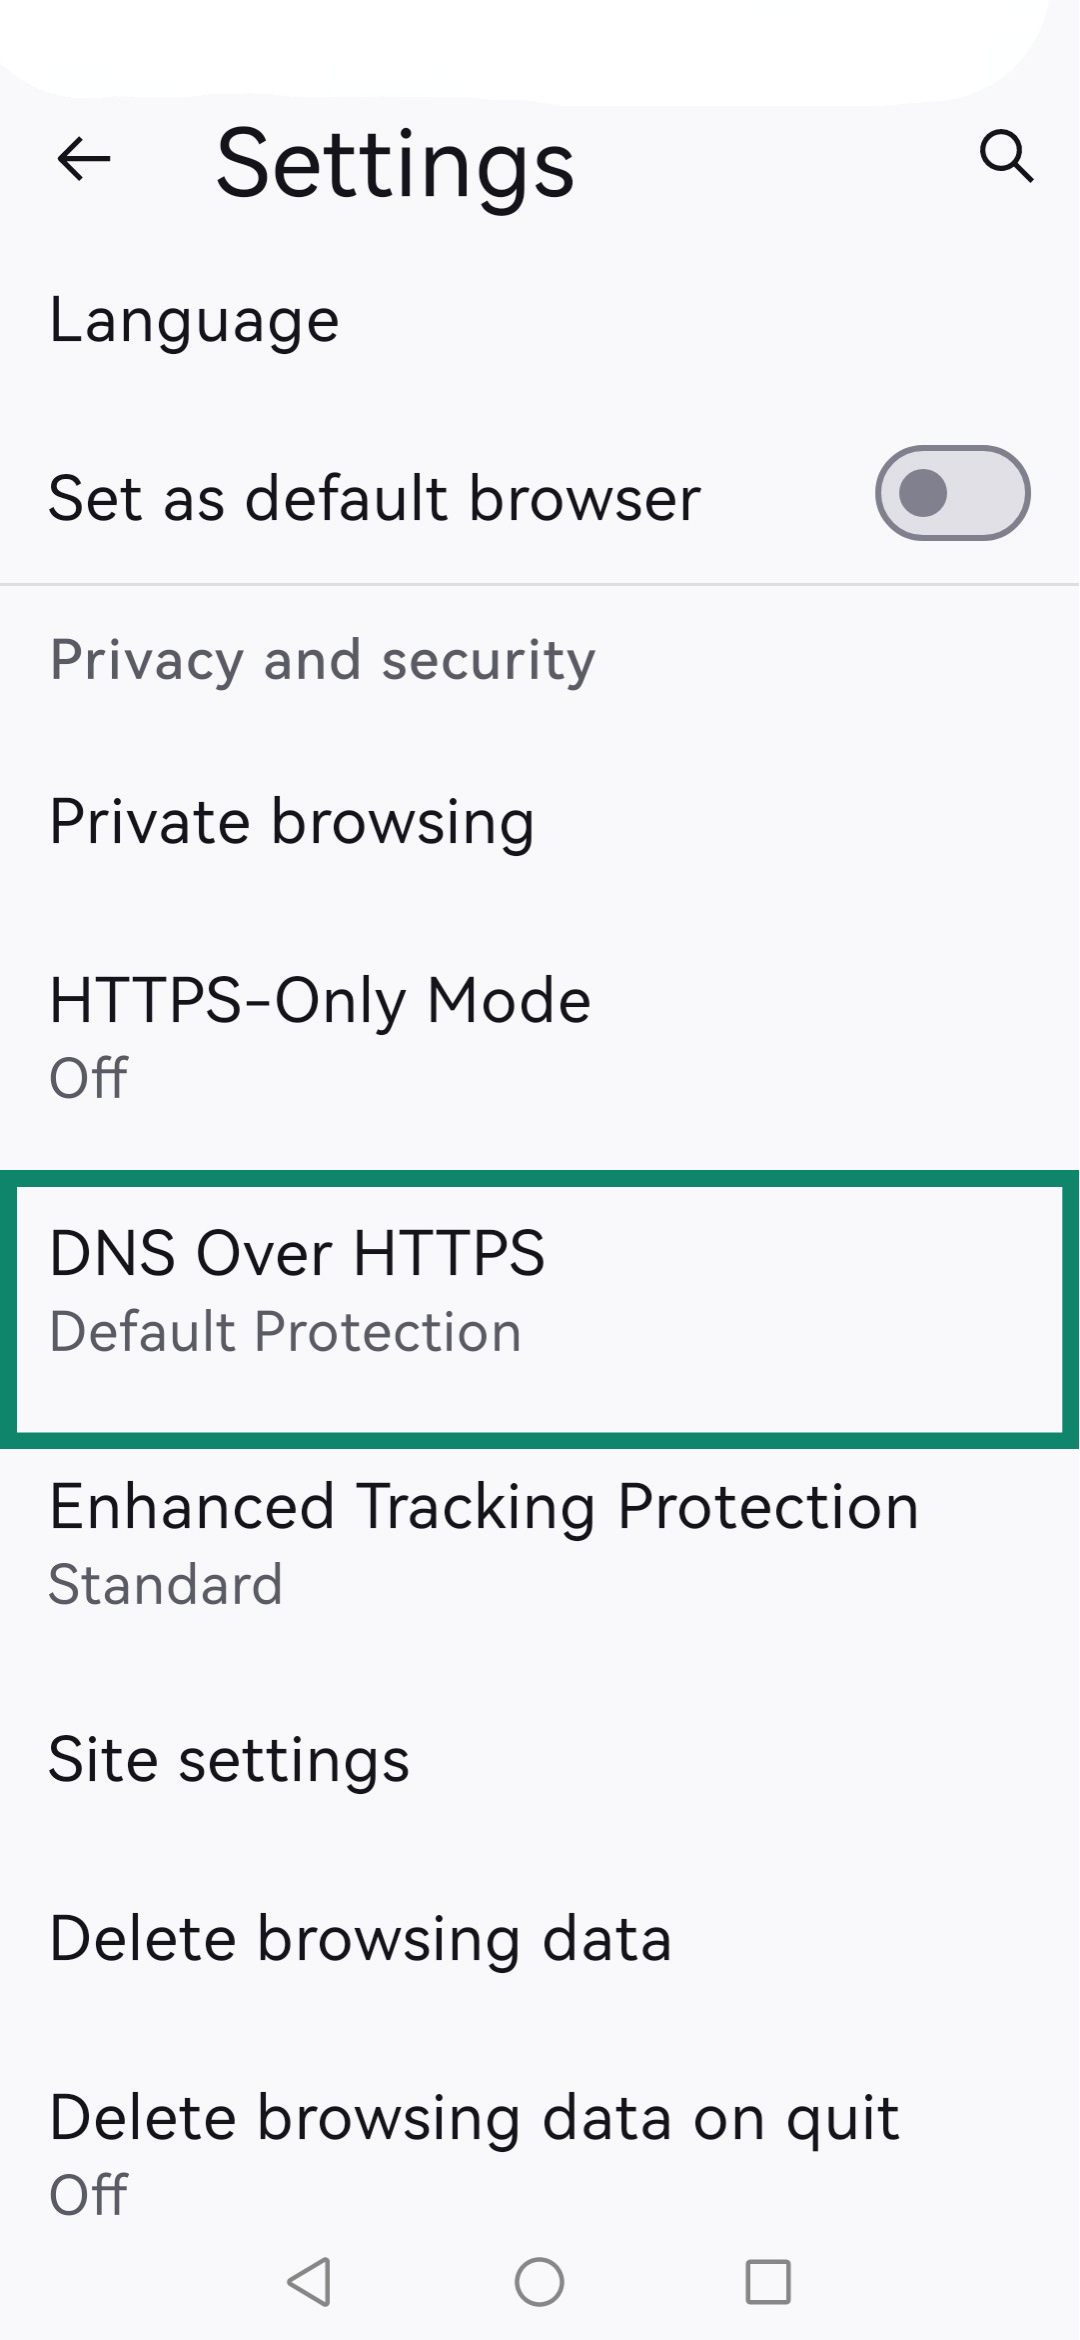
- Avaa selain, napauta oikeassa yläkulmassa olevaa kuvaketta ja napauta Settings (Asetukset).
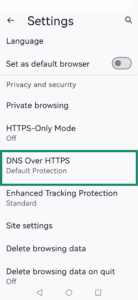
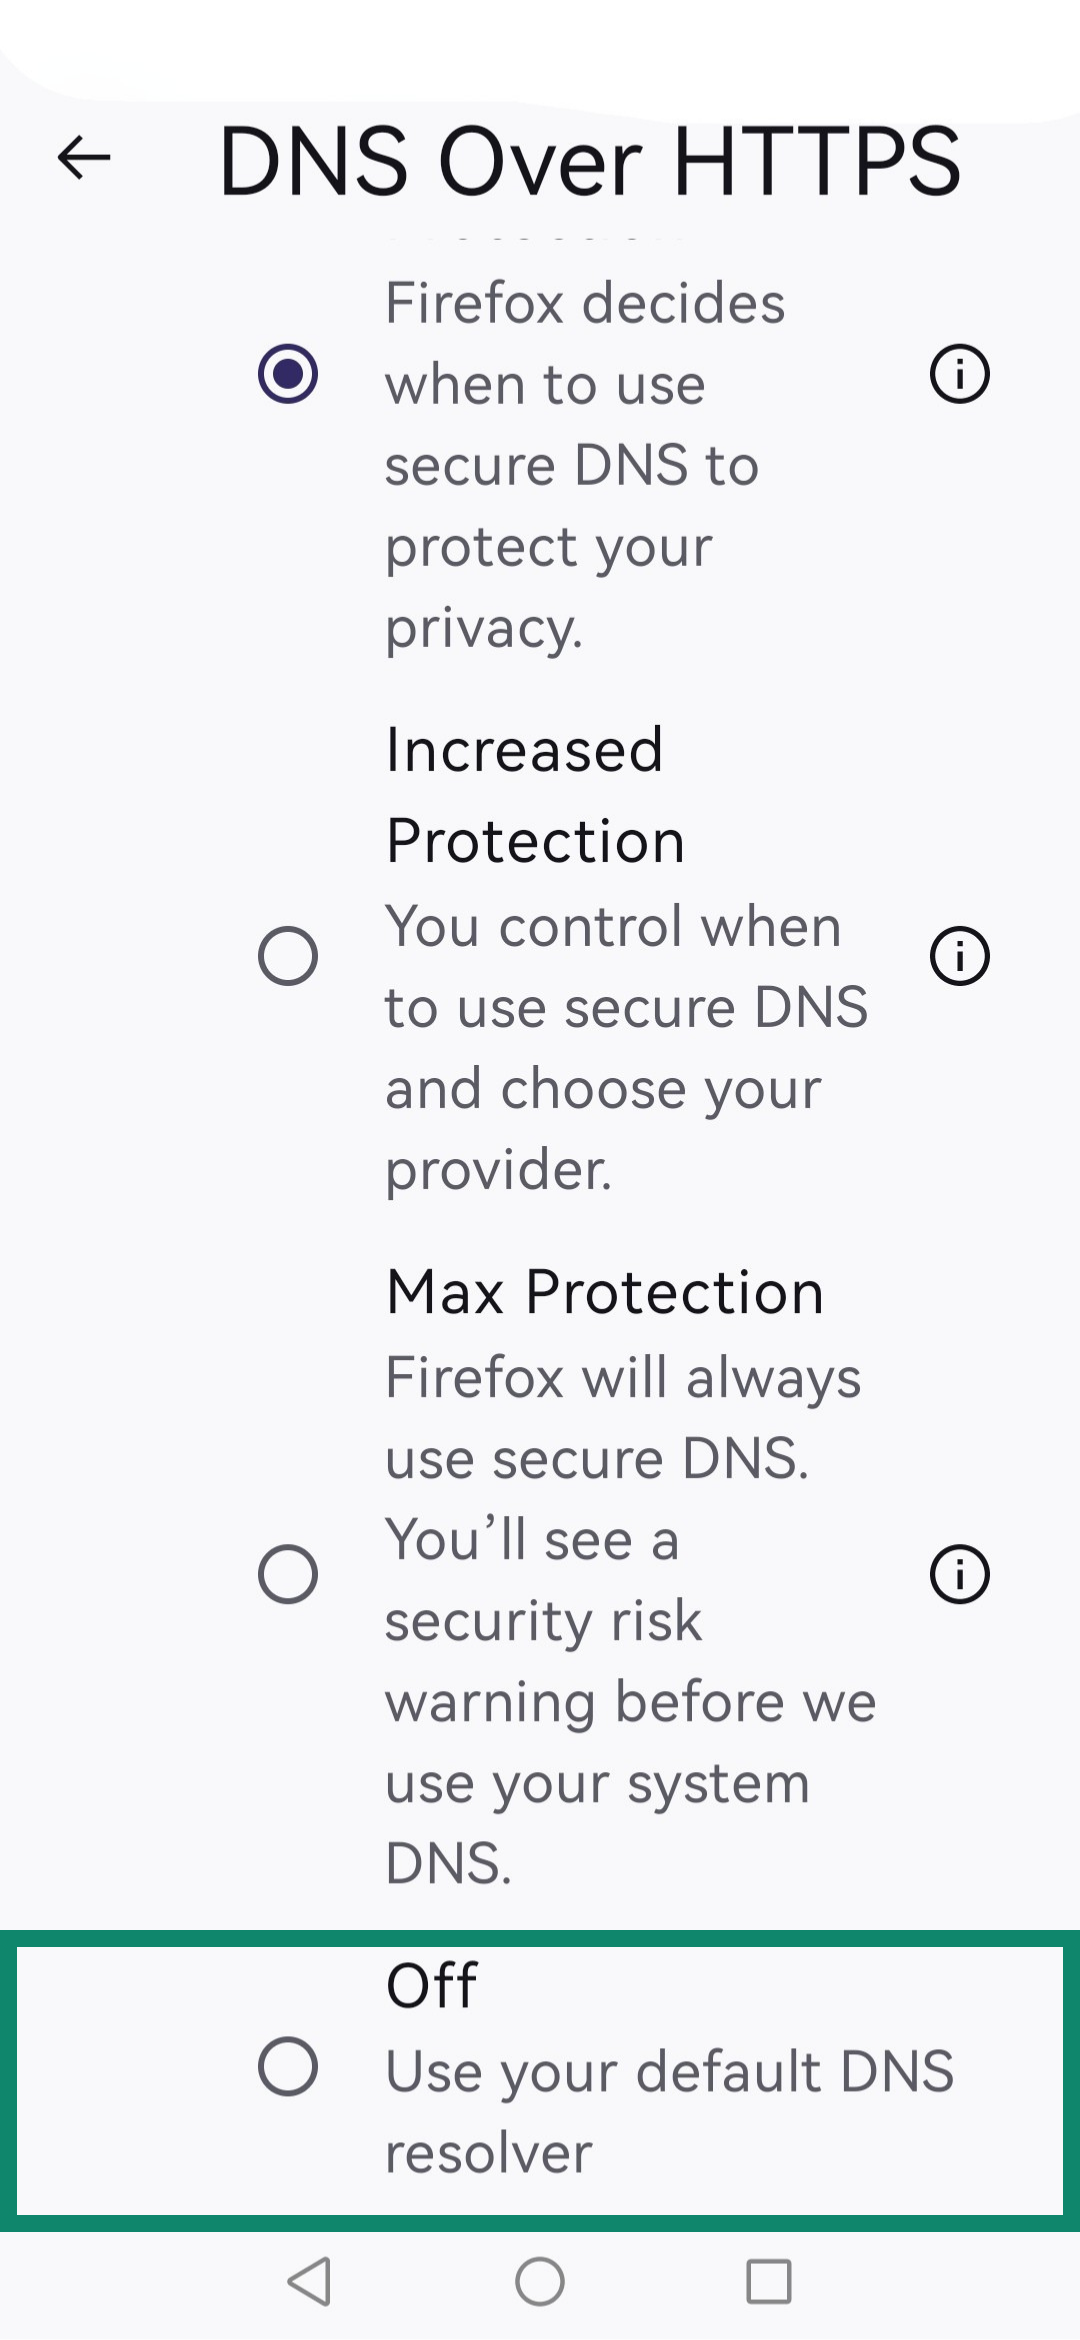
- Vieritä alas ja napauta DNS over HTTPS.
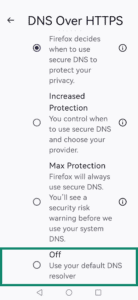
- Napauta Off (Pois).
Tarvitsetko apua? Ota yhteyttä ExpressVPN:n tukitiimiin saadaksesi välitöntä apua.
Microsoft Edge
Huom: DNS over HTTPS -ominaisuus ei ole saatavilla Edgen iOS- ja Android-versioissa.
- Avaa selain ja syötä osoiteriville edge://settings/privacy.
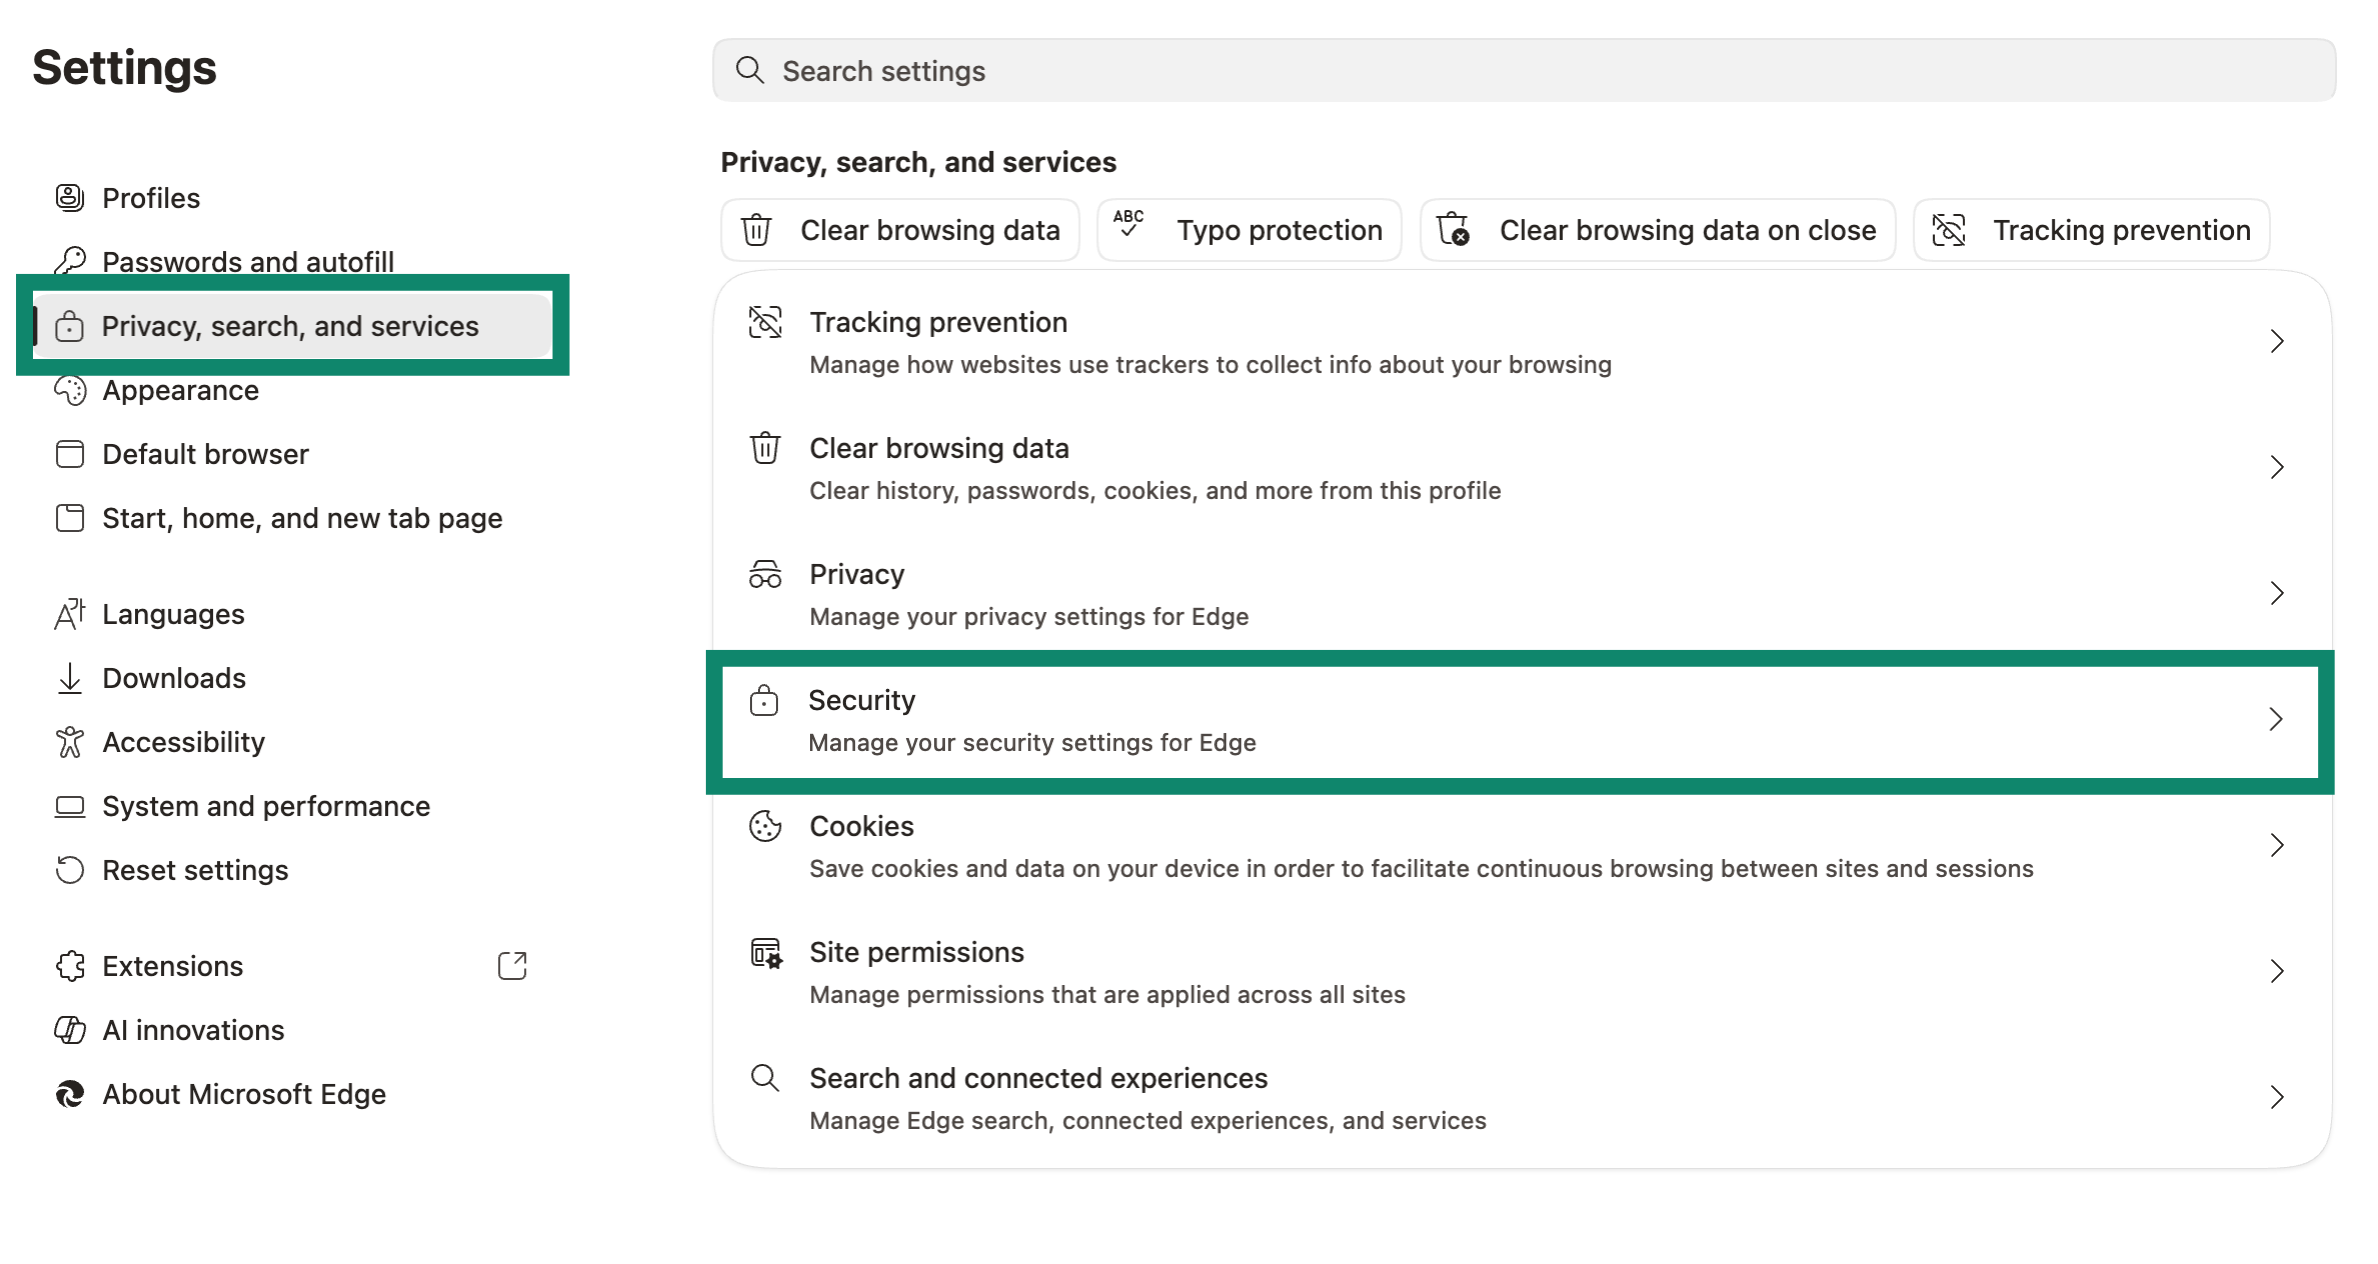
- Klikkaa Privacy, search, and services (Tietosuoja, haku ja palvelut) ja valitse sitten Security (Suojaus).

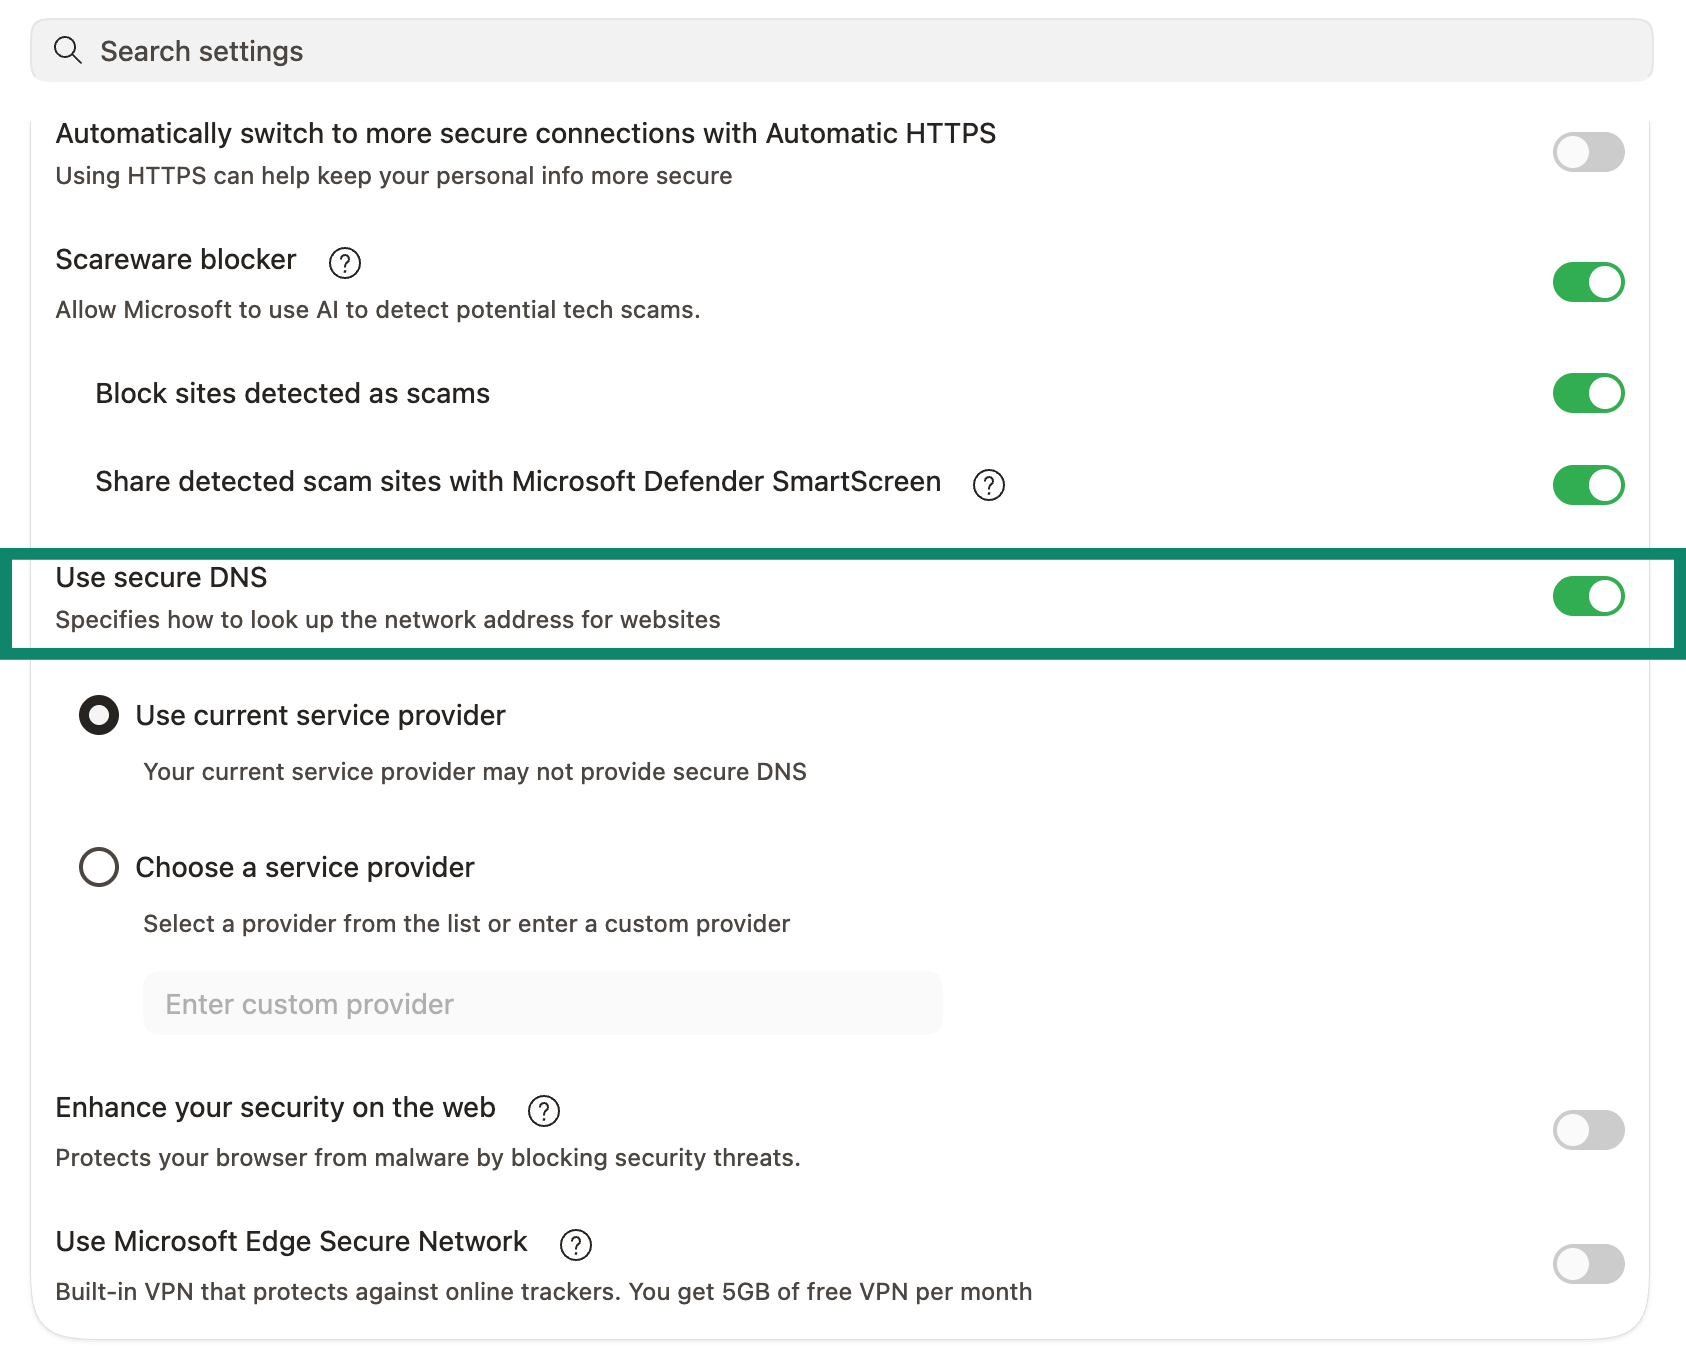
- Etsi ja poista käytöstä asetus Use secure DNS (Käytä suojattua DNS:ää).

Tarvitsetko apua? Ota yhteyttä ExpressVPN:n tukitiimiin saadaksesi välitöntä apua.
Opera
Huom: DNS over HTTPS -ominaisuus ei ole saatavilla Operan Android- ja iOS-versioissa.
- Avaa selain ja syötä osoiteriville opera://settings/privacy.
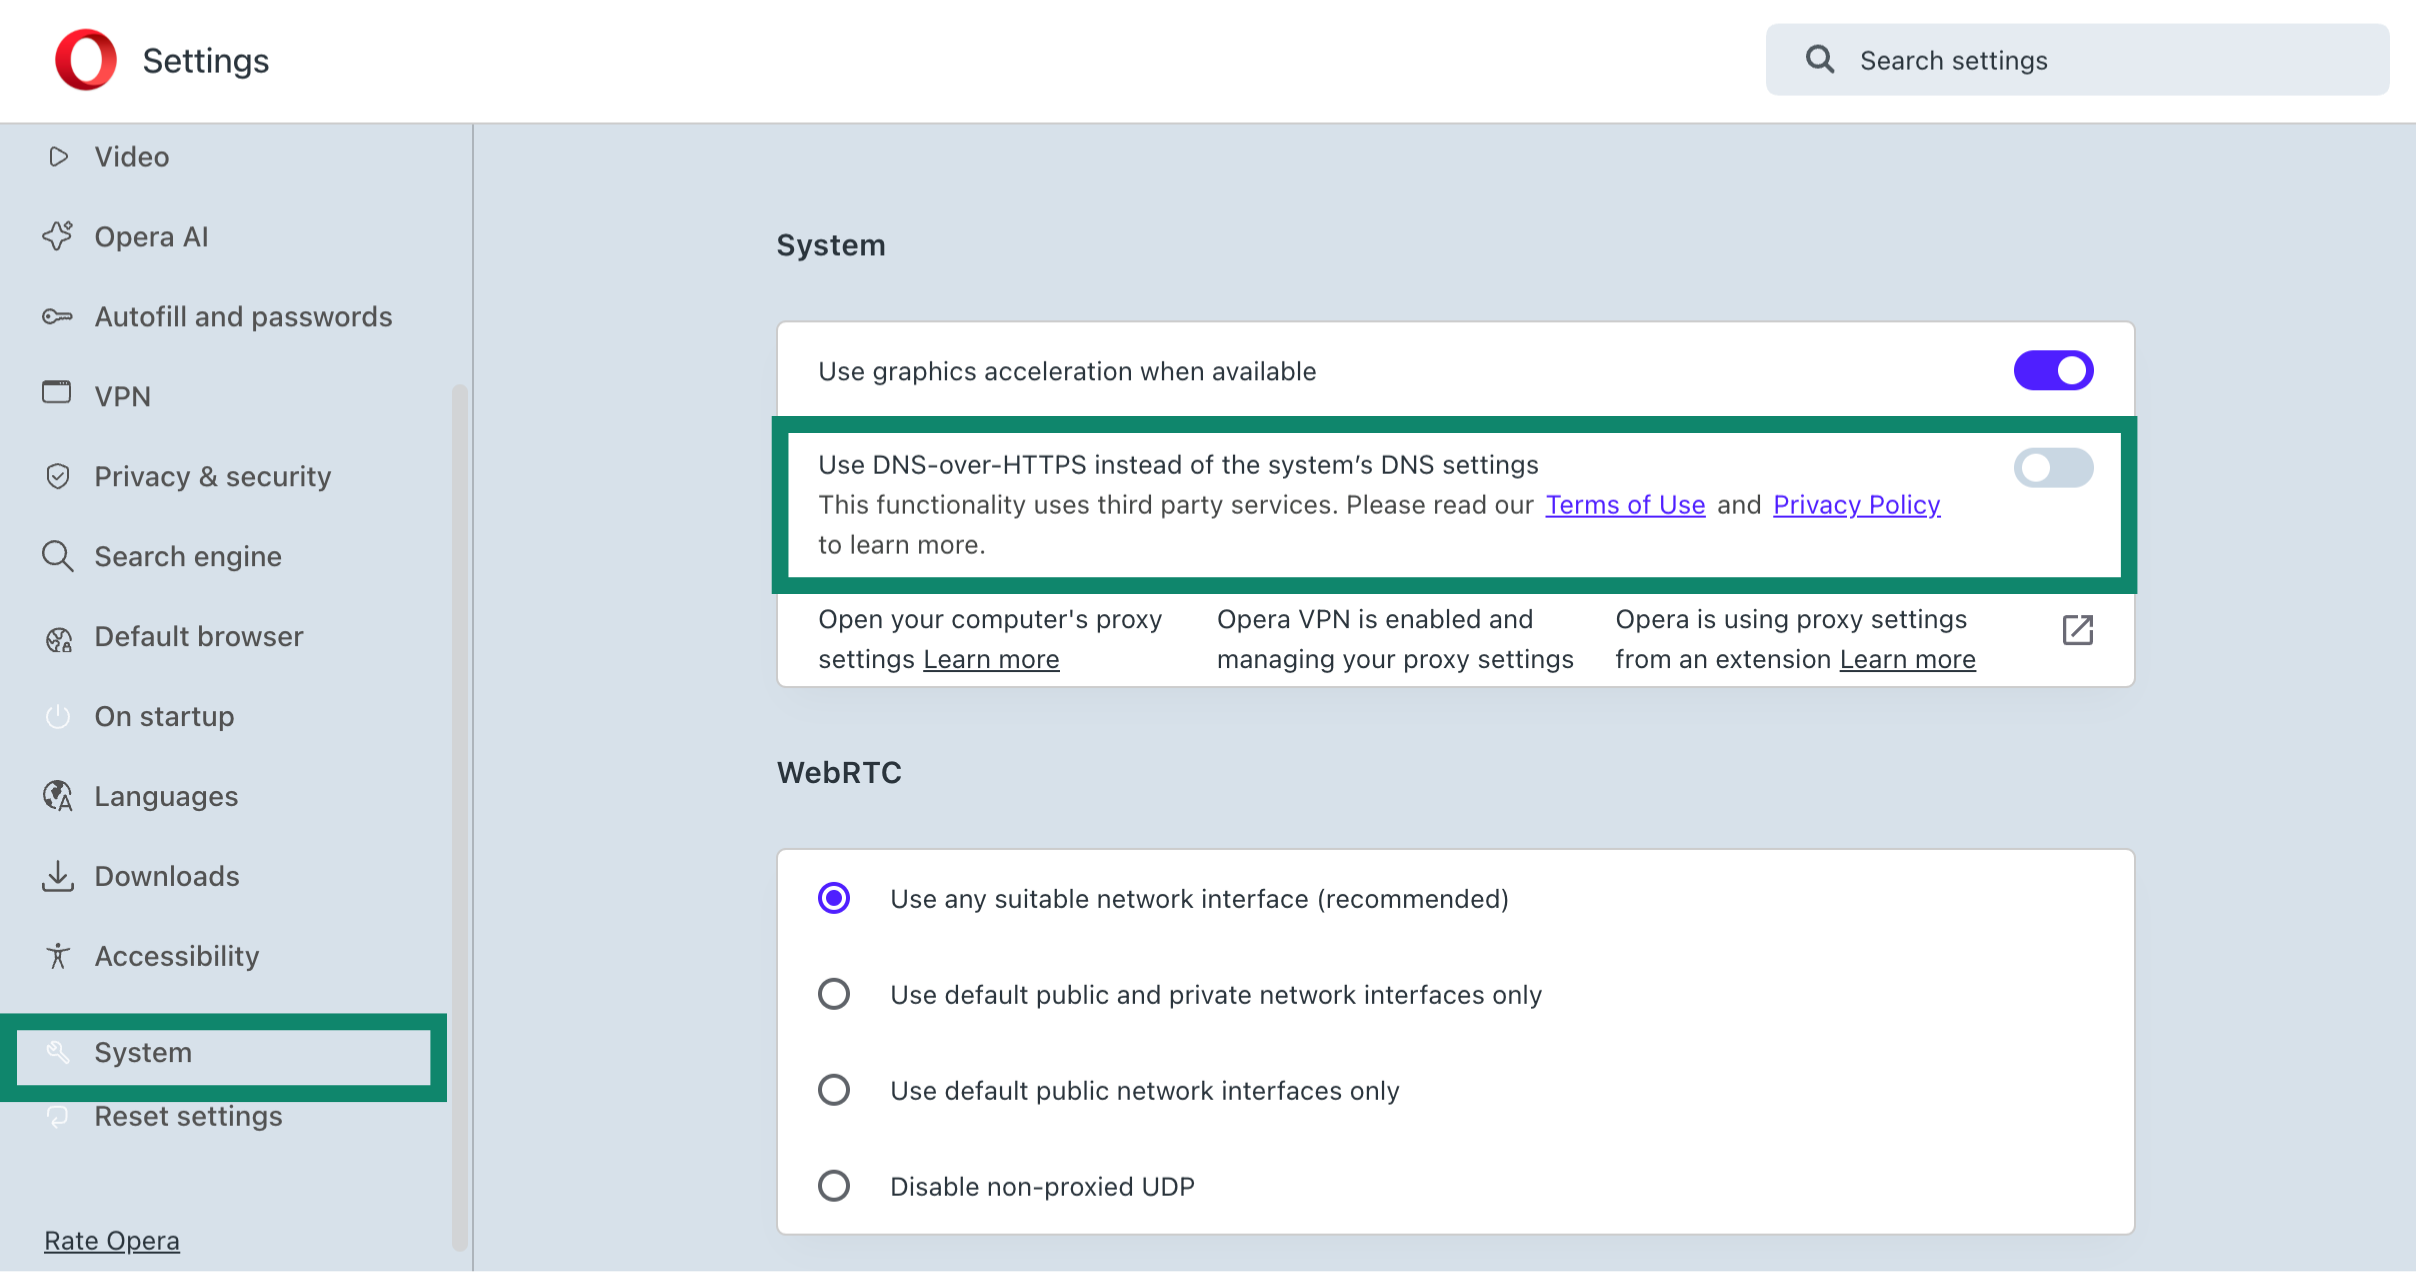
- Klikkaa System (Järjestelmä) ja varmista, että asetus Use DNS-over-HTTPS instead of the system’s DNS settings (Käytä DNS-over-HTTPS:ää järjestelmän DNS-asetusten sijaan) on kytketty pois päältä.

DuckDuckGo Privacy Browser
DuckDuckGo-selaimen asetuksista ei tällä hetkellä voi poistaa DNS over HTTPS -ominaisuutta käytöstä manuaalisesti. Ominaisuus on oletuksena käytössä, eikä sen asetuksia voi muuttaa.
Tämän vuoksi DNS-vuototesti saattaa näyttää ExpressVPN:n DNS-palvelimien sijaan kolmannen osapuolen DNS-palvelimen. Mutta ei hätää – niin kauan kuin ExpressVPN-yhteytesi on päällä, liikenteesi pysyy vahvasti salatun VPN-tunnelin suojissa.
DNS-vuodoista lyhyesti
Jos päädyit tälle sivulle DNS-vuototestin odottamattomien tulosten vuoksi, sinun kannattaa tietää muutama tärkeä asia.
Todellinen ”vuoto” tapahtuu silloin, kun verkkoliikenteesi pääsee kokonaan VPN-tunnelin ulkopuolelle. Juuri tämän estäminen on VPN:n keskeinen tehtävä.
Monet DNS-vuotoilmoitukset eivät kuitenkaan johdu VPN-yhteyden ulkopuolelle pääsevästä liikenteestä, vaan niiden taustalla ovat yleensä tekniikat DNS over HTTPS (DoH) ja DNS over TLS (DoT). Nämä lähettävät DNS-kyselyt suoraan valitulle kolmannen osapuolen DNS-palveluntarjoajalle (kuten Cloudflarelle) ja ohittavat VPN-palvelusi oman DNS-järjestelmän.
Ohitus voi tapahtua kahdella tasolla:
- Selaintaso: Nykyaikaisten selainten (kuten Chromen, Firefoxin tai DuckDuckGon) sisäänrakennetut ominaisuudet.
- Käyttöjärjestelmätaso: Käyttöjärjestelmän (kuten Windows 11:n tai macOS:n) omat, koko järjestelmää koskevat asetukset.
Kun DoH tai DoT on käytössä, liikenteesi kulkee edelleen turvallisesti salatun VPN-tunnelin kautta. Testityökalut voivat silti näyttää kolmannen osapuolen DNS-palvelimen, jolloin tulos vaikuttaa vuodolta, vaikka yhteytesi on yhä suojattu.
Näin se toimii käytännössä:
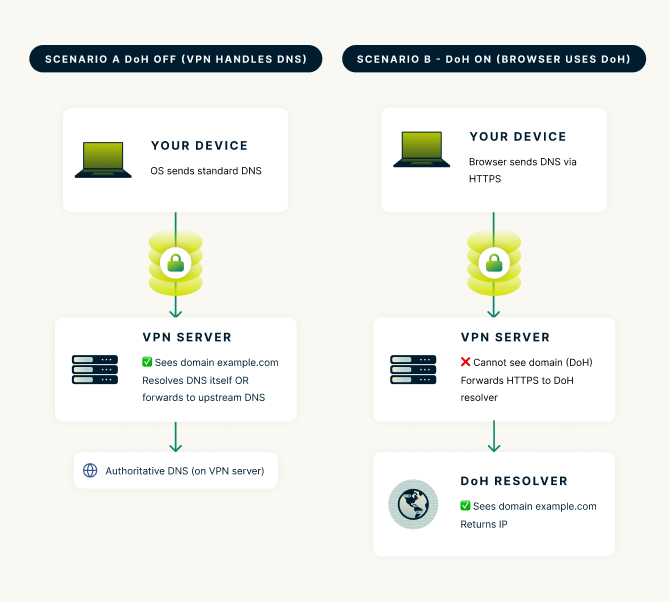
Tilanne A: DoH pois käytöstä (VPN hoitaa DNS-kyselyt)
- Laitteesi käyttöjärjestelmä lähettää tavallisen DNS-kyselyn (portti 53) VPN-palvelun DNS-palvelimelle.
- Kysely kulkee turvallisesti salatun VPN-tunnelin kautta.
- VPN-palvelin toimii myös DNS-palvelimena ja käsittelee kyselyn suoraan, koska se on määritetty VPN-yhteyden DNS-palvelimeksi.
Tilanne B: DoH käytössä (selain tai käyttöjärjestelmä käyttää DoH:ta)
- Laitteesi lähettää DNS-kyselyn HTTPS:n kautta (DoH).
- Kysely kulkee edelleen turvallisesti salatun VPN-tunnelin kautta.
- VPN-palvelin ei näe verkkotunnusta, koska DoH piilottaa sen.
- VPN-palvelin välittää HTTPS-pyynnön kolmannen osapuolen DoH-palvelimelle (kuten Cloudflarelle), joka näkee verkkotunnuksen ja palauttaa IP-osoitteen.
Kun poistat DoH:n käytöstä, DNS-kyselysi käsittelee yksinomaan ExpressVPN. Näin saat johdonmukaiset vuototestitulokset, ja toimintasi verkossa pysyy kokonaan suojatun infrastruktuurimme sisällä.
Tarvitsetko apua? Ota yhteyttä ExpressVPN:n tukitiimiin saadaksesi välitöntä apua.