






Denne vejledning viser dig, hvordan du deaktiverer DNS over HTTPS i din browser.
Hvorfor slå DNS over HTTPS fra?
Når du er forbundet til ExpressVPN, bruger din enhed ExpressVPN’s DNS-servere til at køre DNS-forespørgsler. Nogle webbrowsere har dog aktiveret en funktion kaldet DNS over HTTPS (DoH). Denne funktion gør det muligt for DNS-forespørgsler at omgå ExpressVPN’s DNS-servere og køre uden for VPN-tunnelen, hvilket medfører DNS-brud.
DNS over HTTPS er som standard aktiveret i nogle browsere. For at sikre, at din enhed bruger ExpressVPN’s DNS-servere, skal du deaktivere DNS over HTTPS i din browser.
Bemærk: Funktionen DNS over HTTPS er ikke tilgængelig i Safari og i mobilversionen af visse browsere.
Gå til…
Google Chrome
Mozilla Firefox
Microsoft Edge
Opera
DuckDuckGo
Google Chrome
Bemærk: Funktionen DNS over HTTPS er ikke tilgængelig for Chrome på iOS.
- Åbn din browser, og skriv chrome://settings/security.
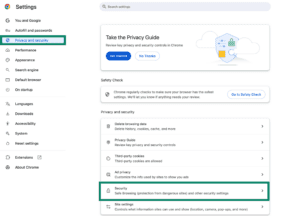
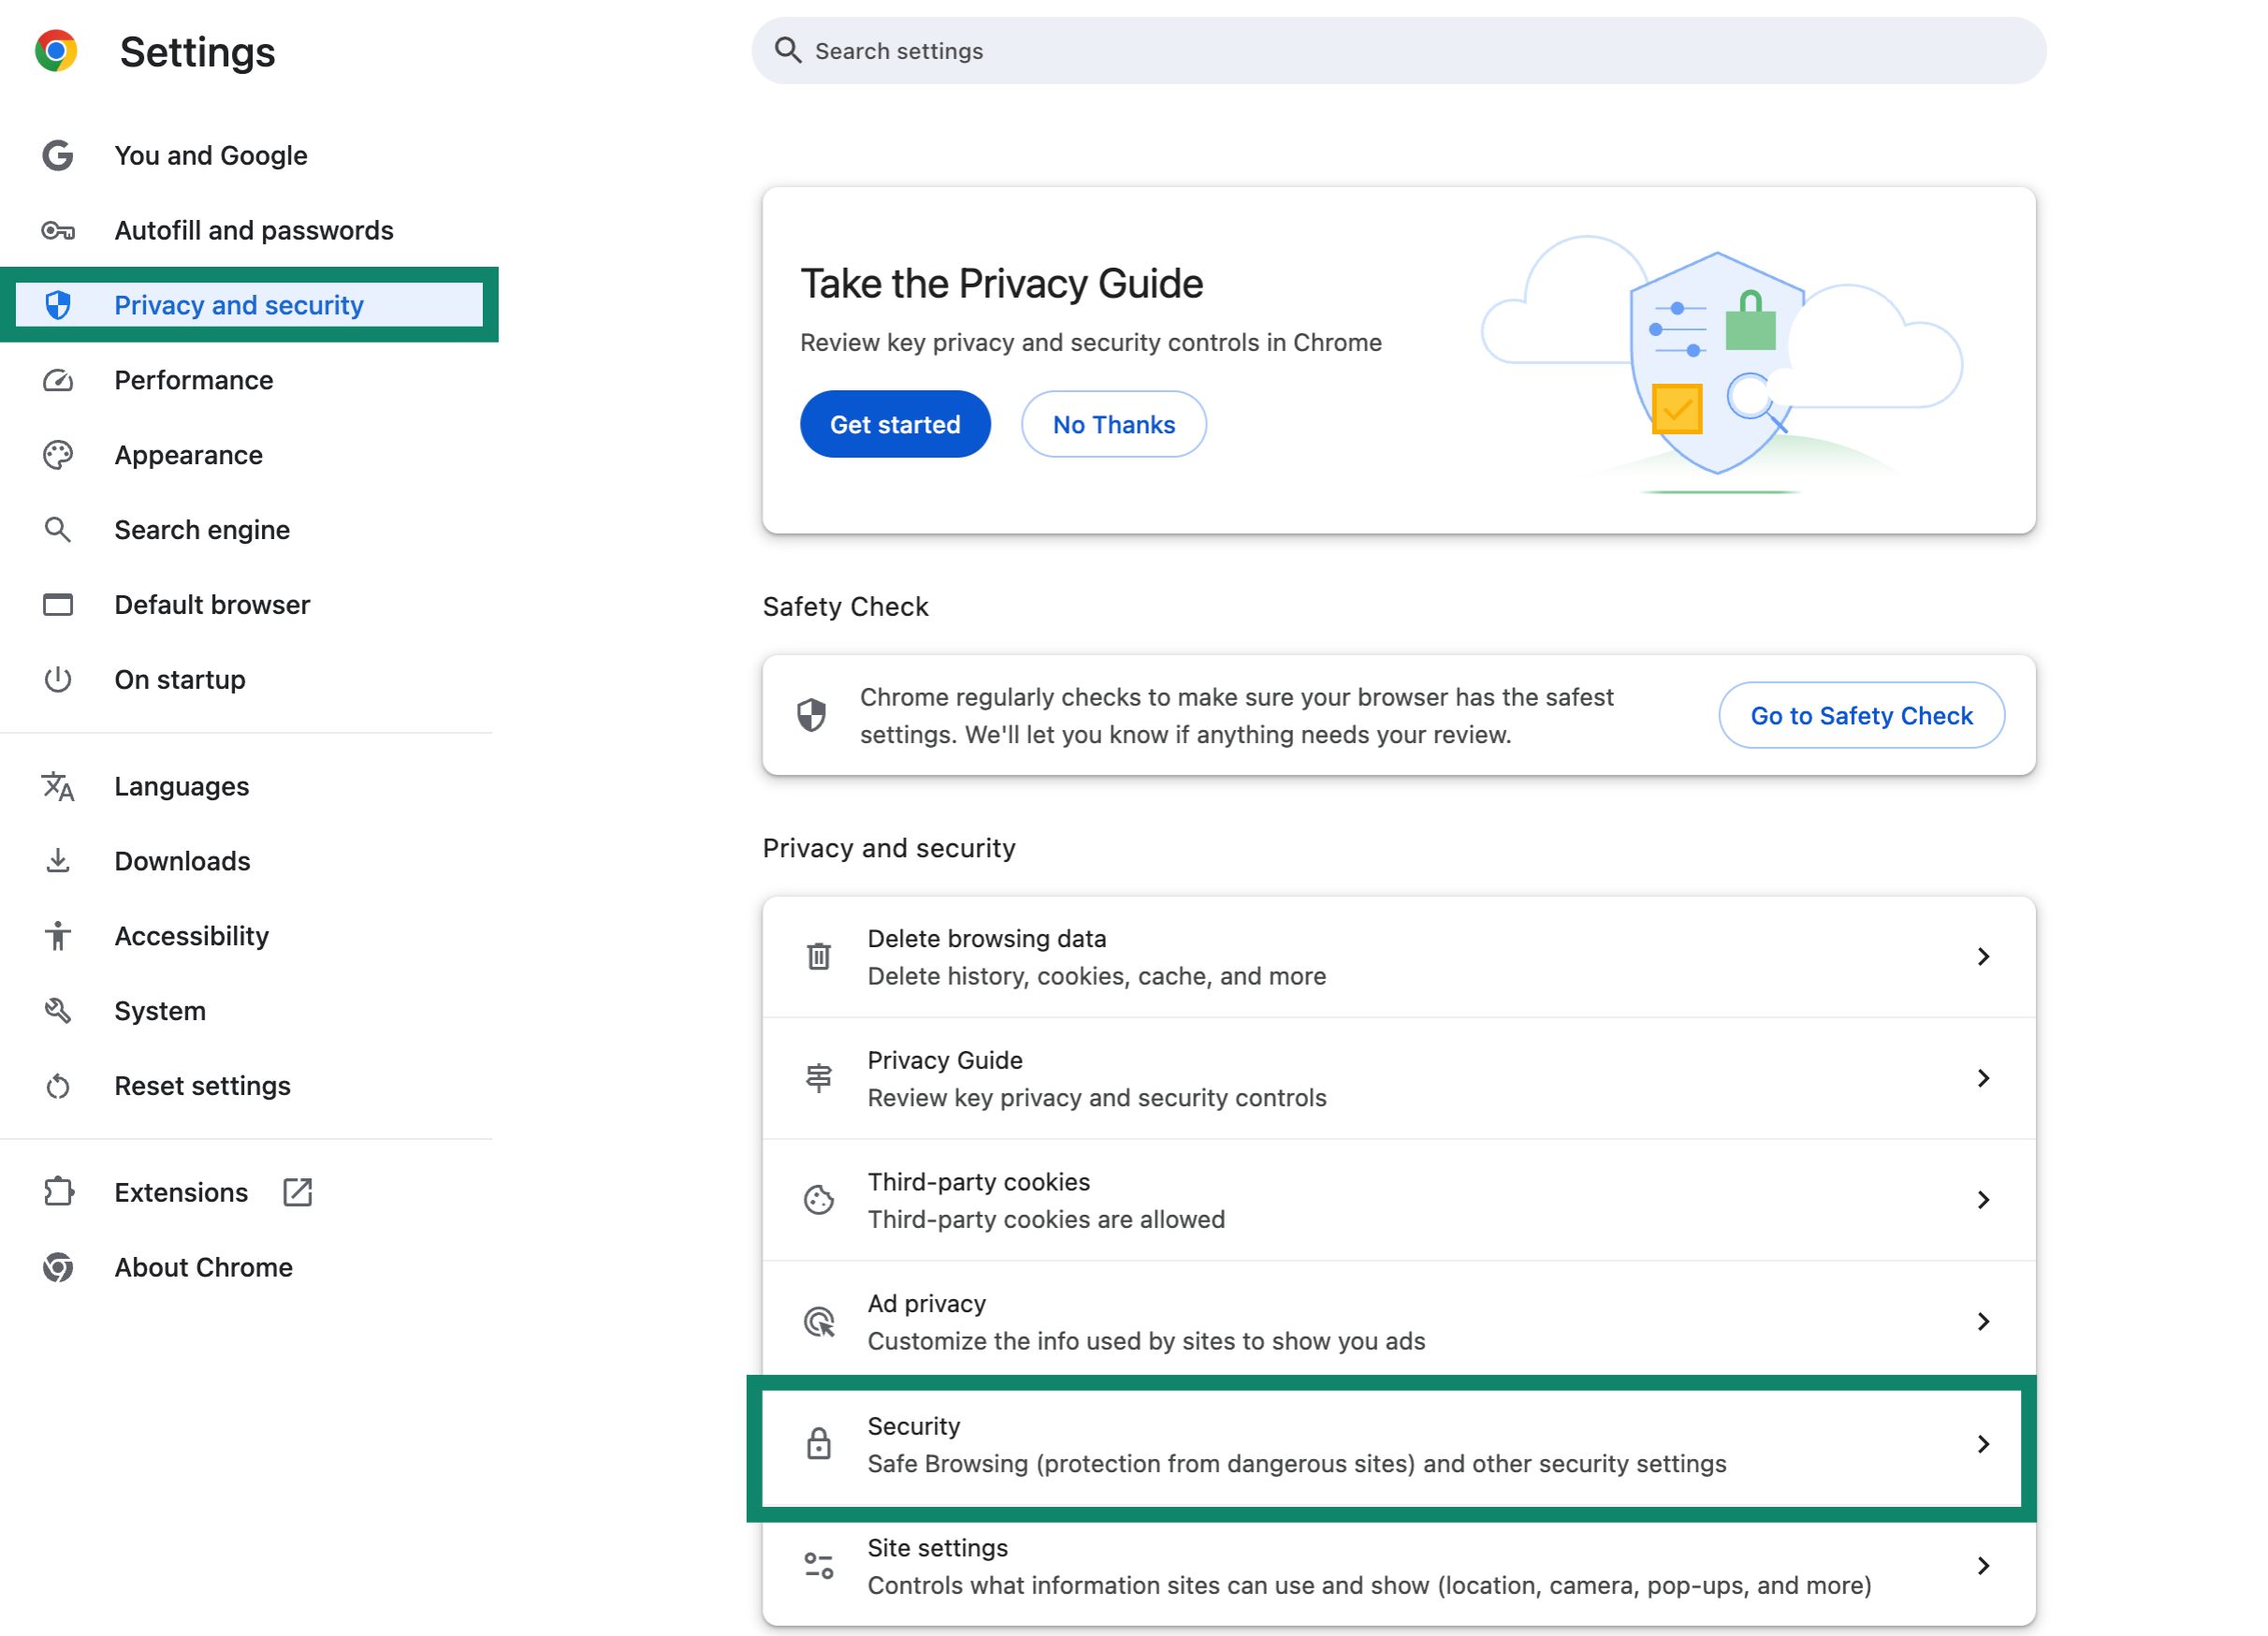
- Klik på fanen Privatliv og sikkerhed, og vælg derefter Sikkerhed.

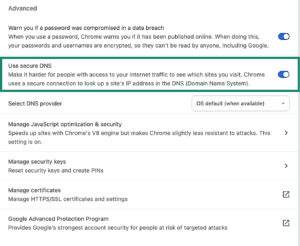
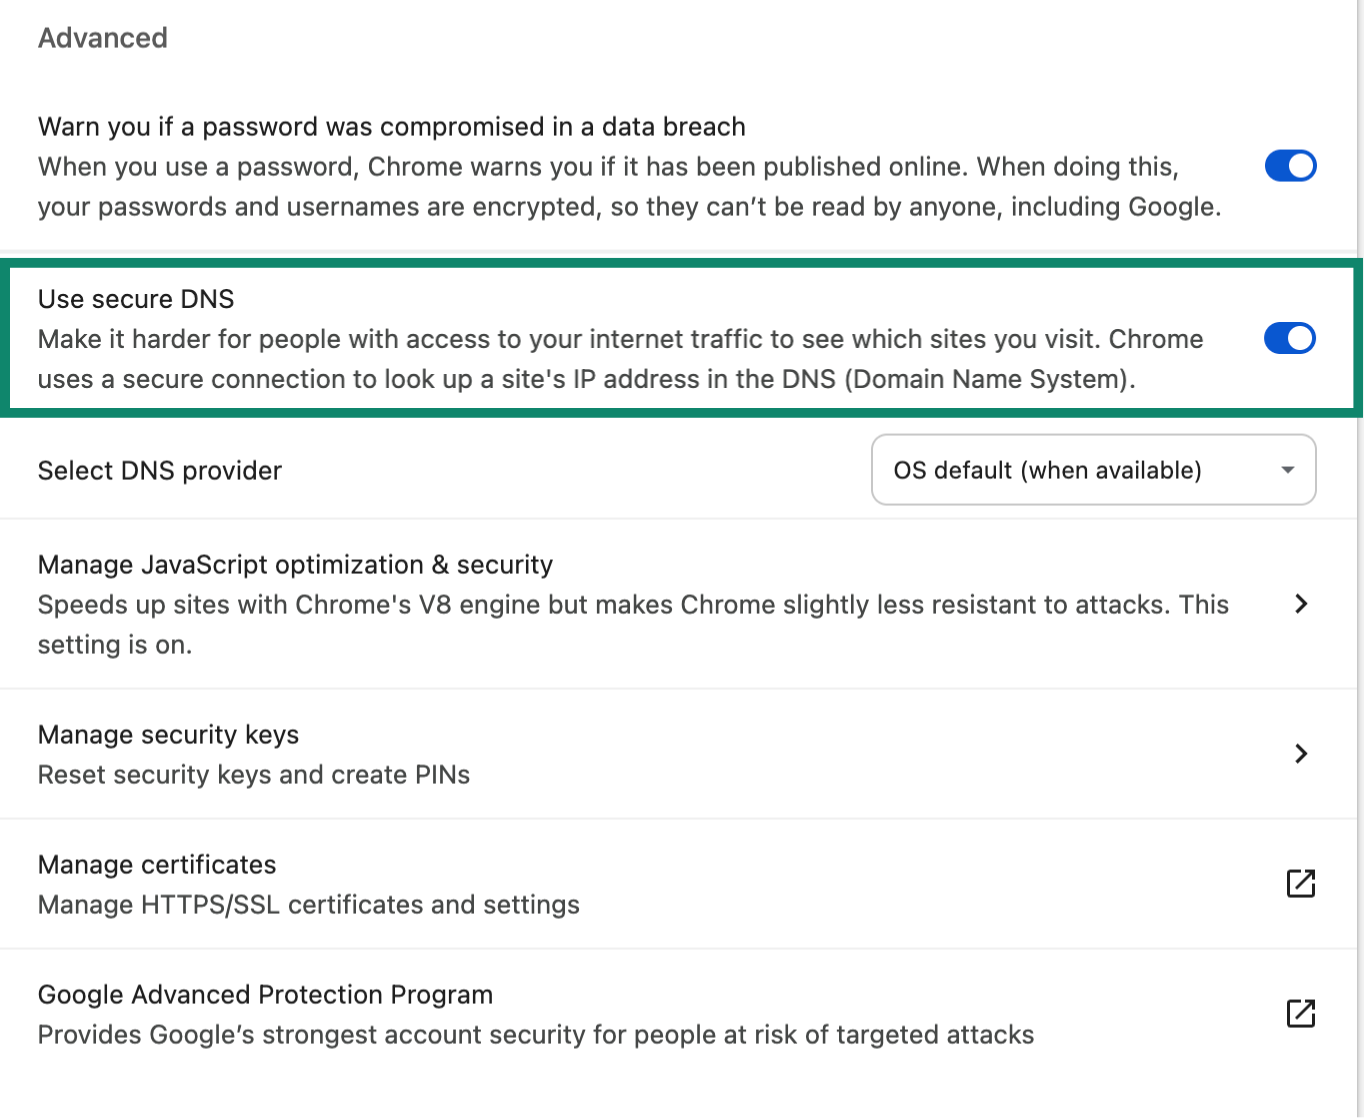
- Under Avanceret skal du slå Brug sikker DNS fra.

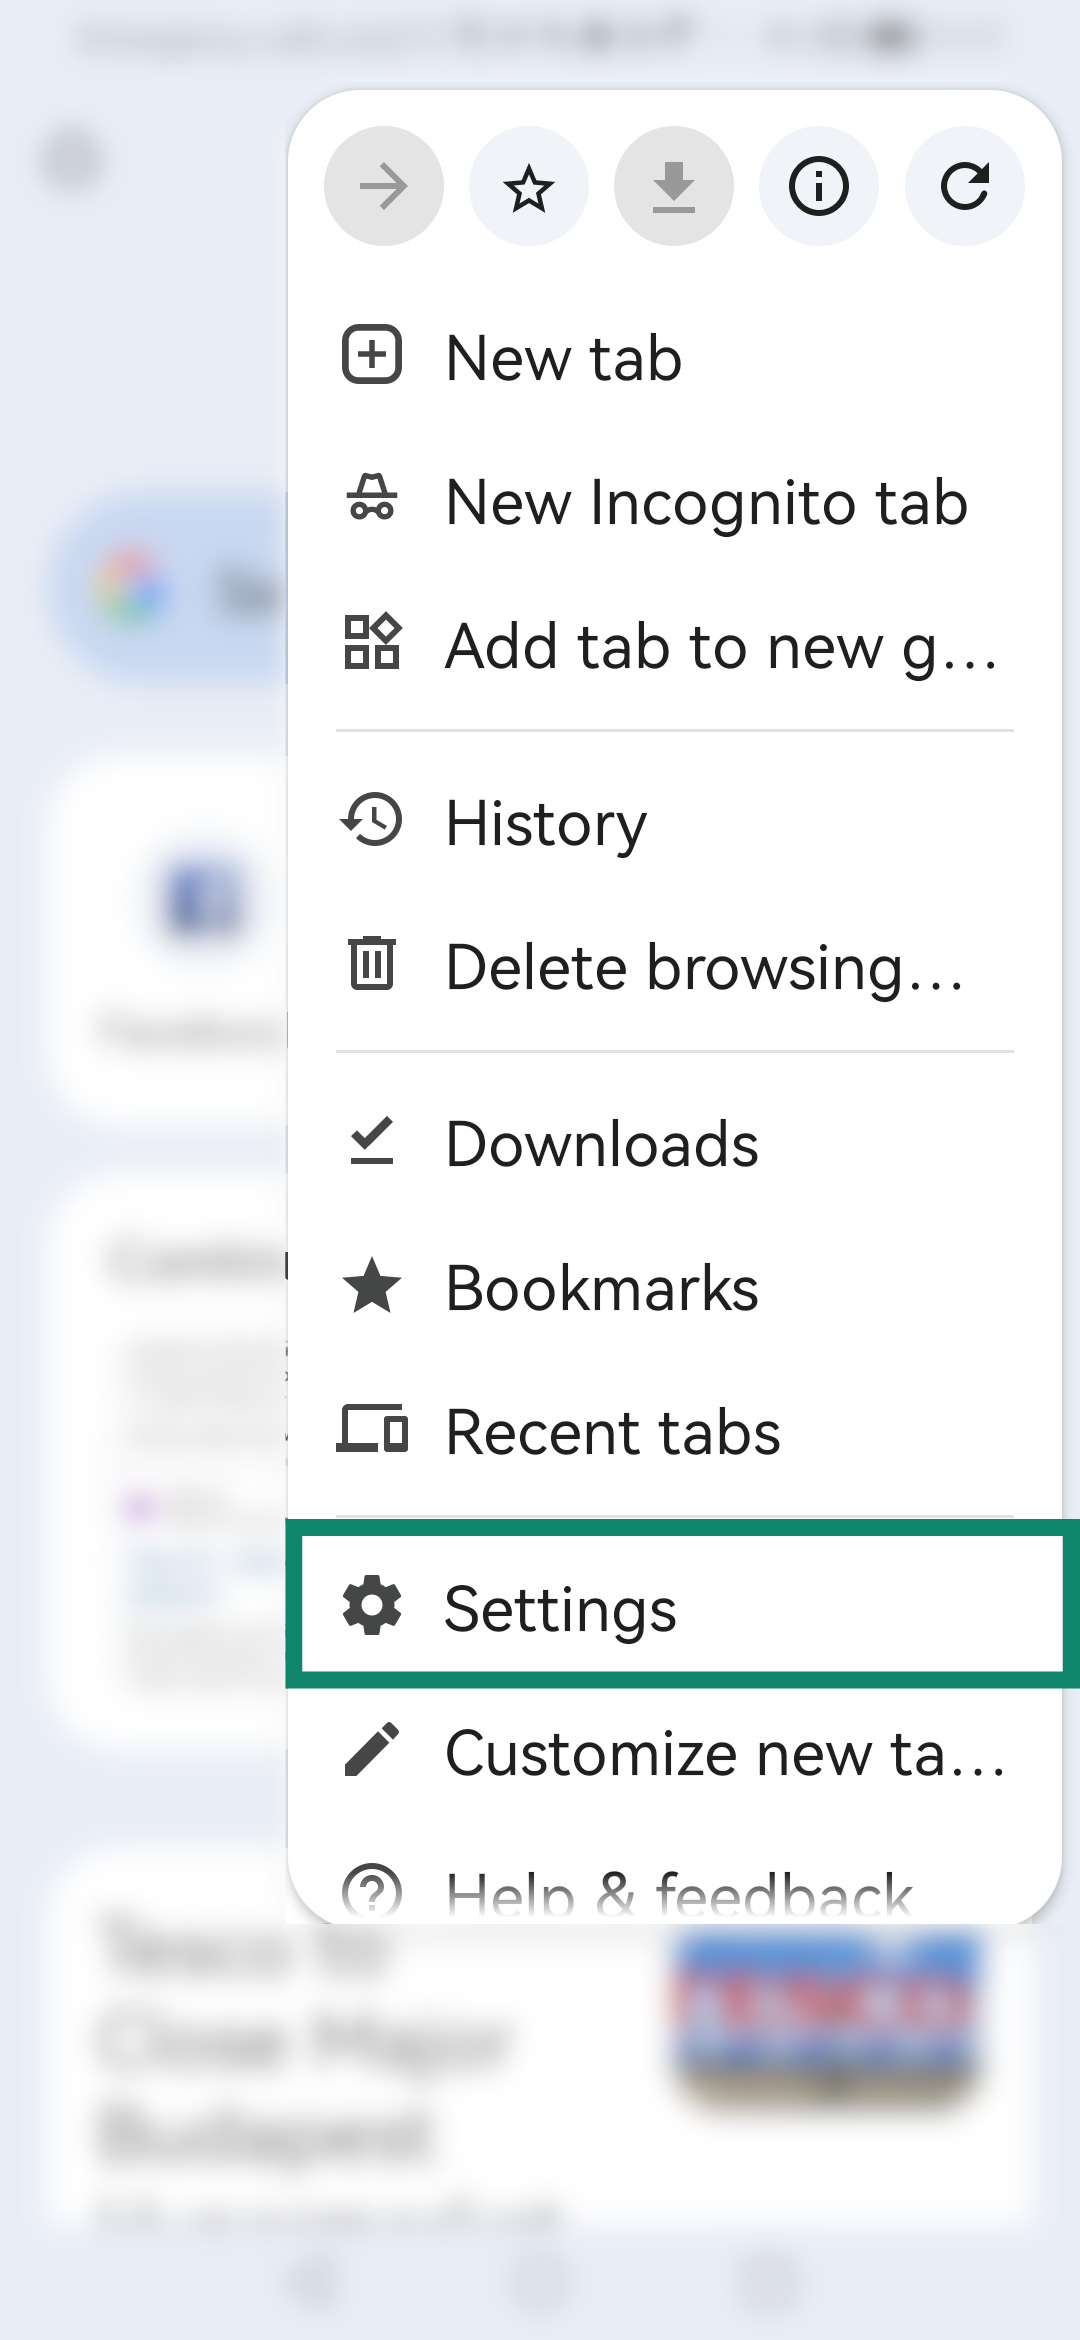
- Åbn Google Chrome. Tryk på

 .
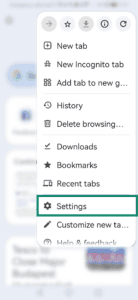

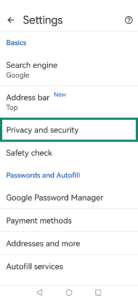
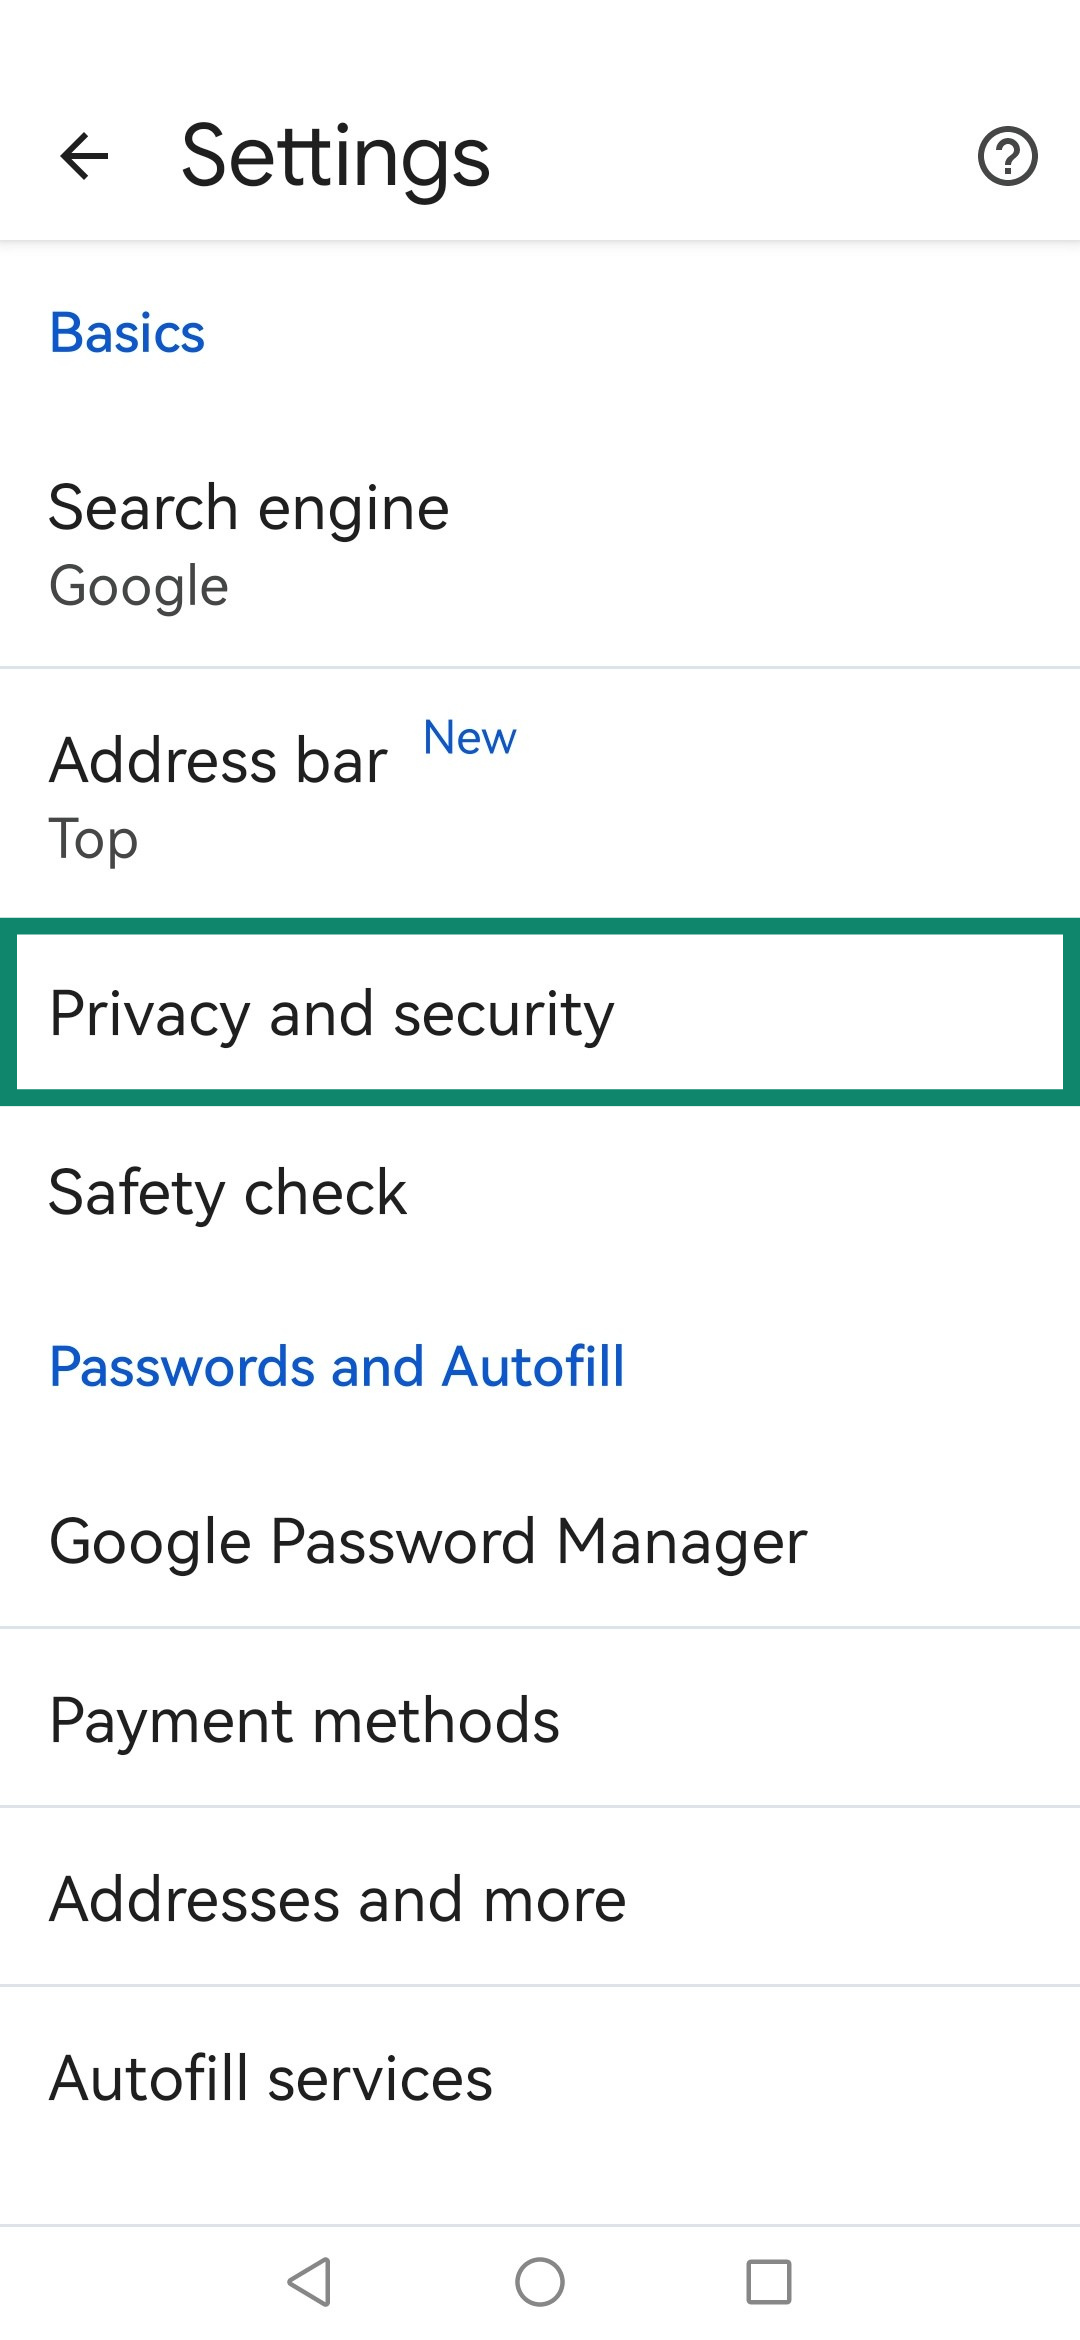
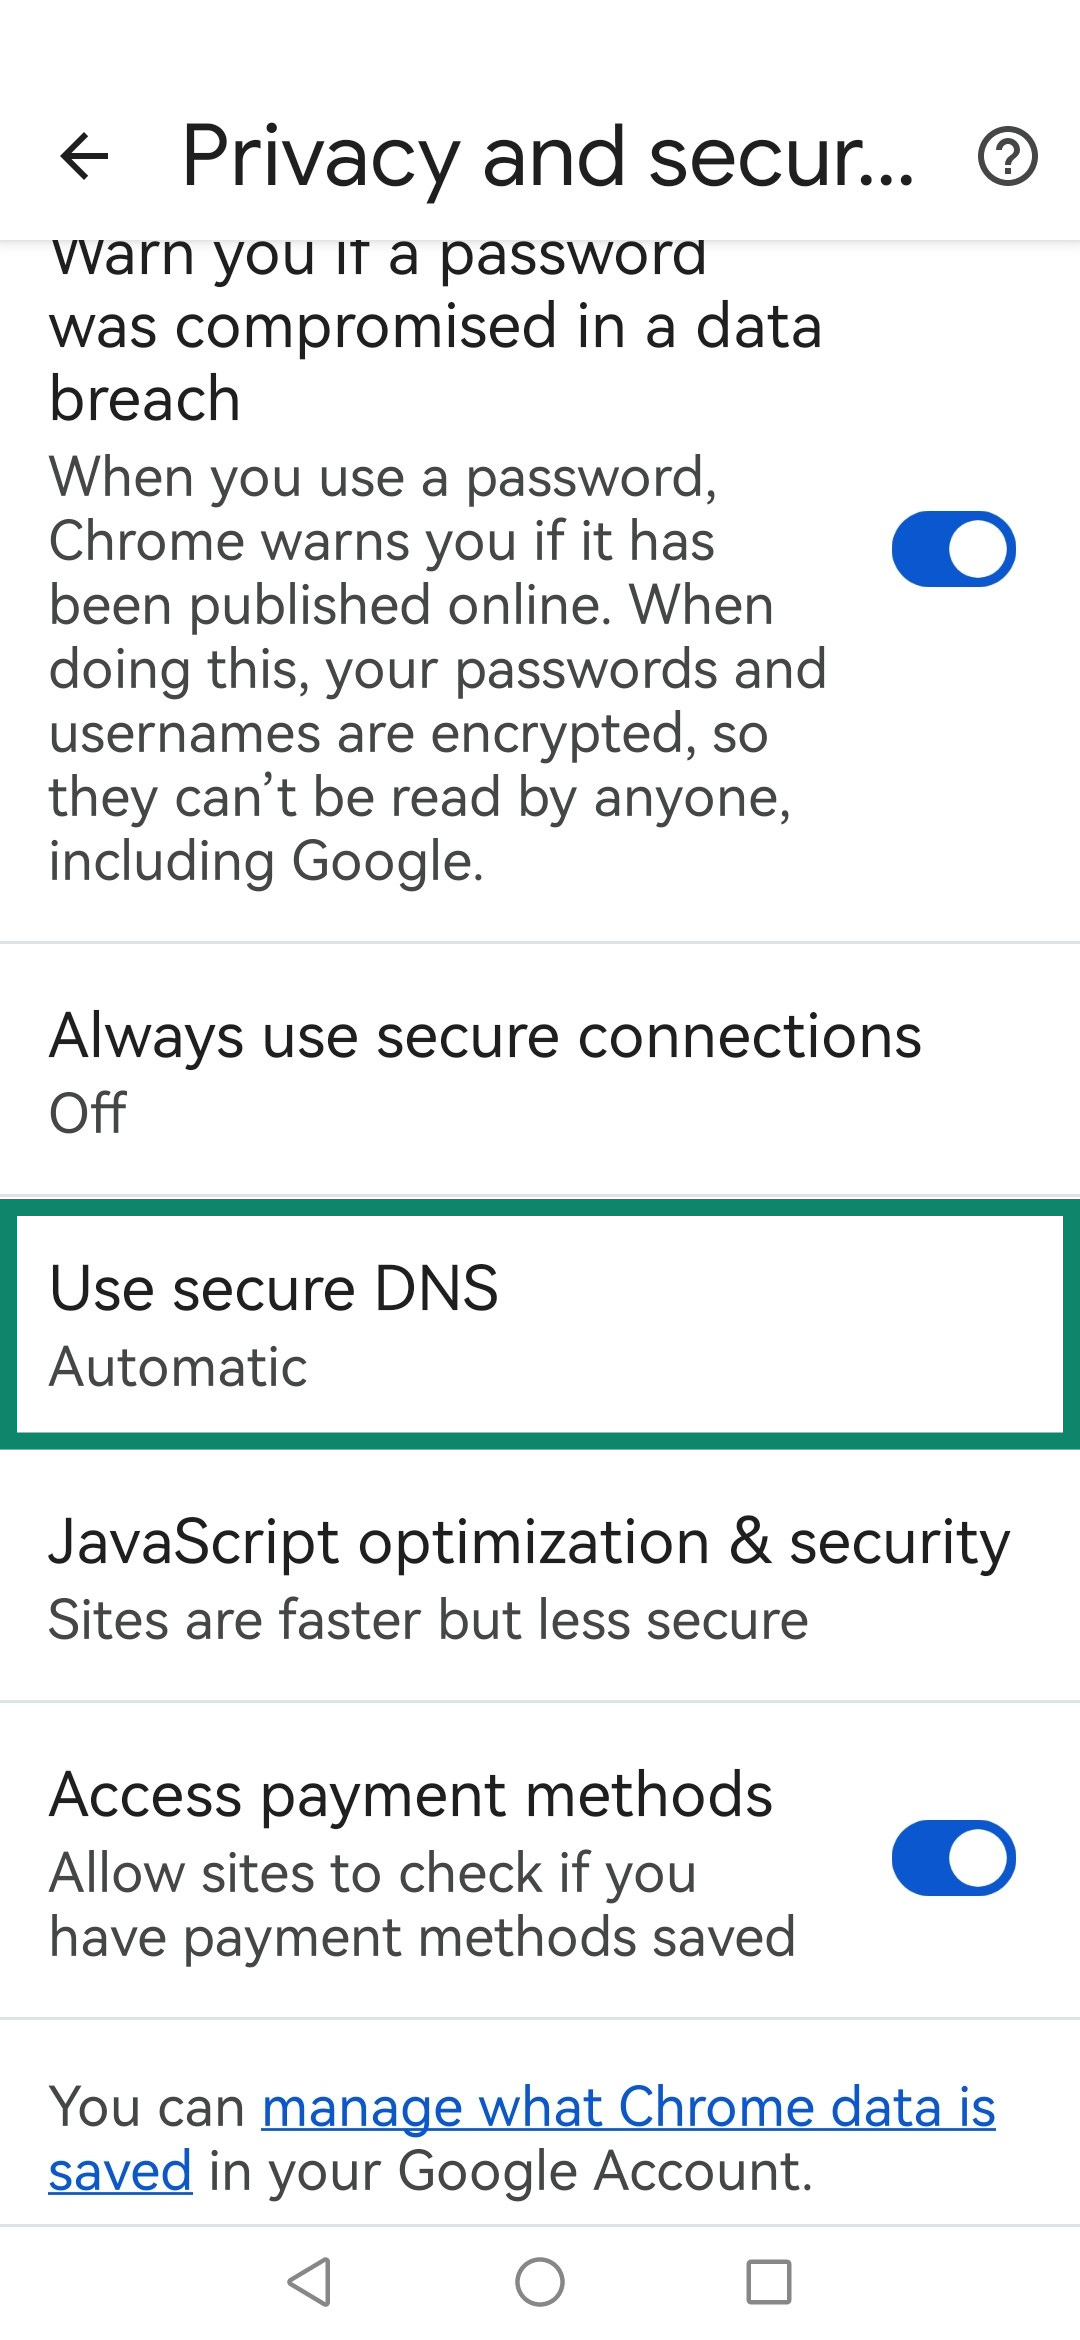
- Tryk på Indstillinger > Privatliv og sikkerhed.
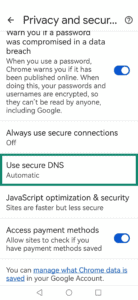
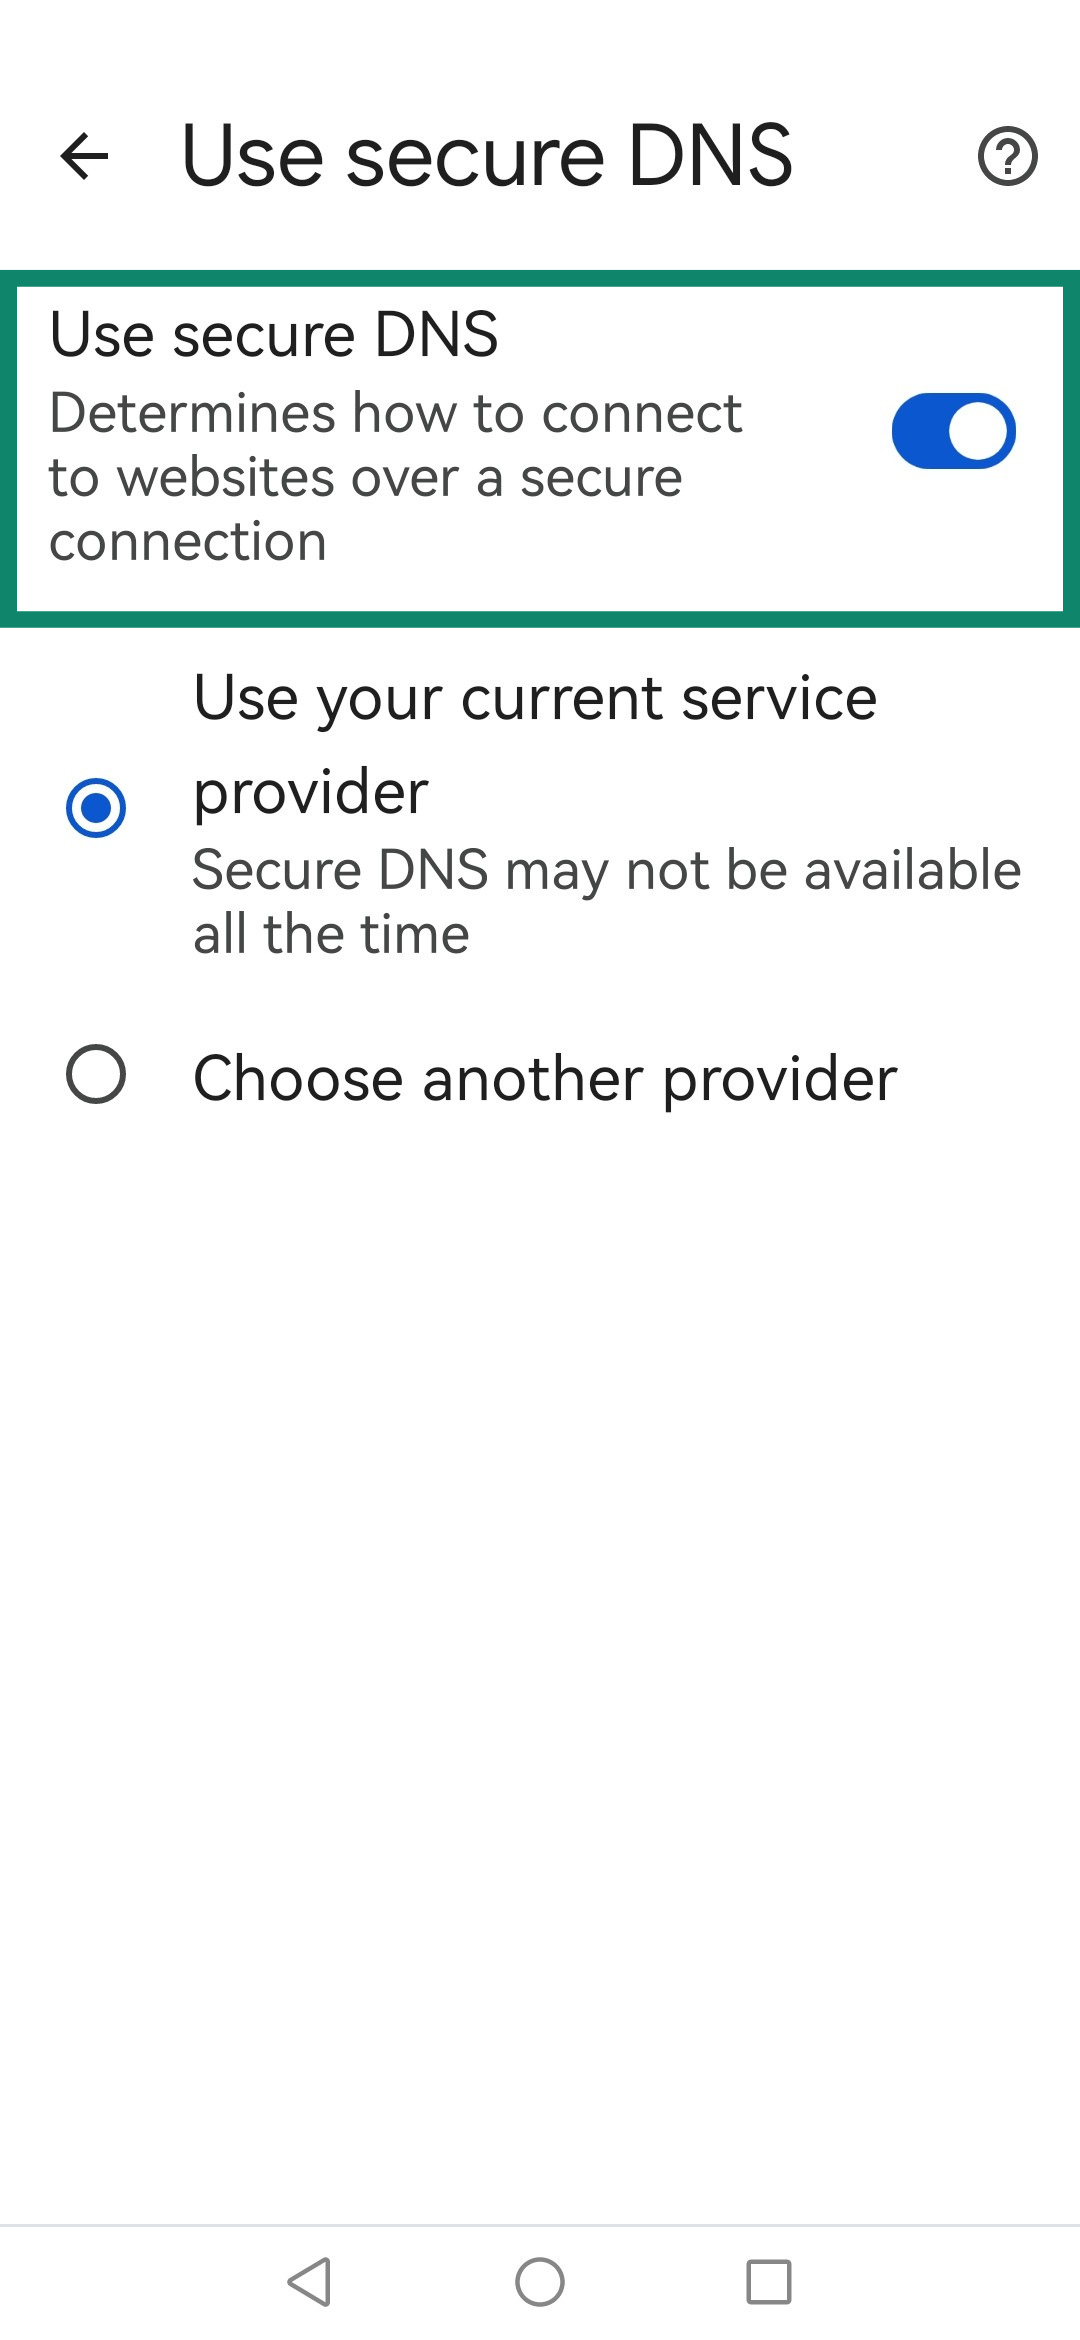
- Tryk på Brug sikker DNS.
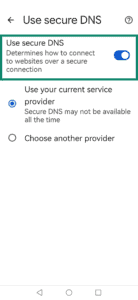
- Slå Brug sikker DNS fra.
Brug for hjælp? Kontakt ExpressVPN’s supportteam for øjeblikkelig hjælp.
Mozilla Firefox
Bemærk: Funktionen DNS over HTTPS er ikke tilgængelig for Firefox på iOS.
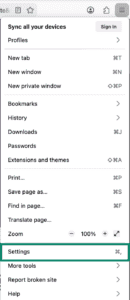
- Åbn Firefox, klik på
 i øverste højre hjørne, og klik på Indstillinger.

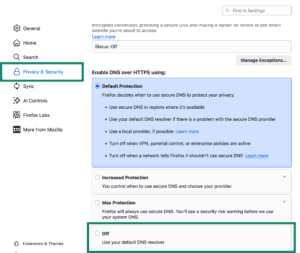
- Klik på Privatliv og sikkerhed. Scroll ned til afsnittet DNS over HTTPS, og vælg Slå fra.

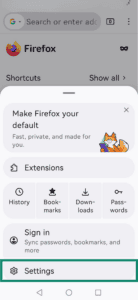
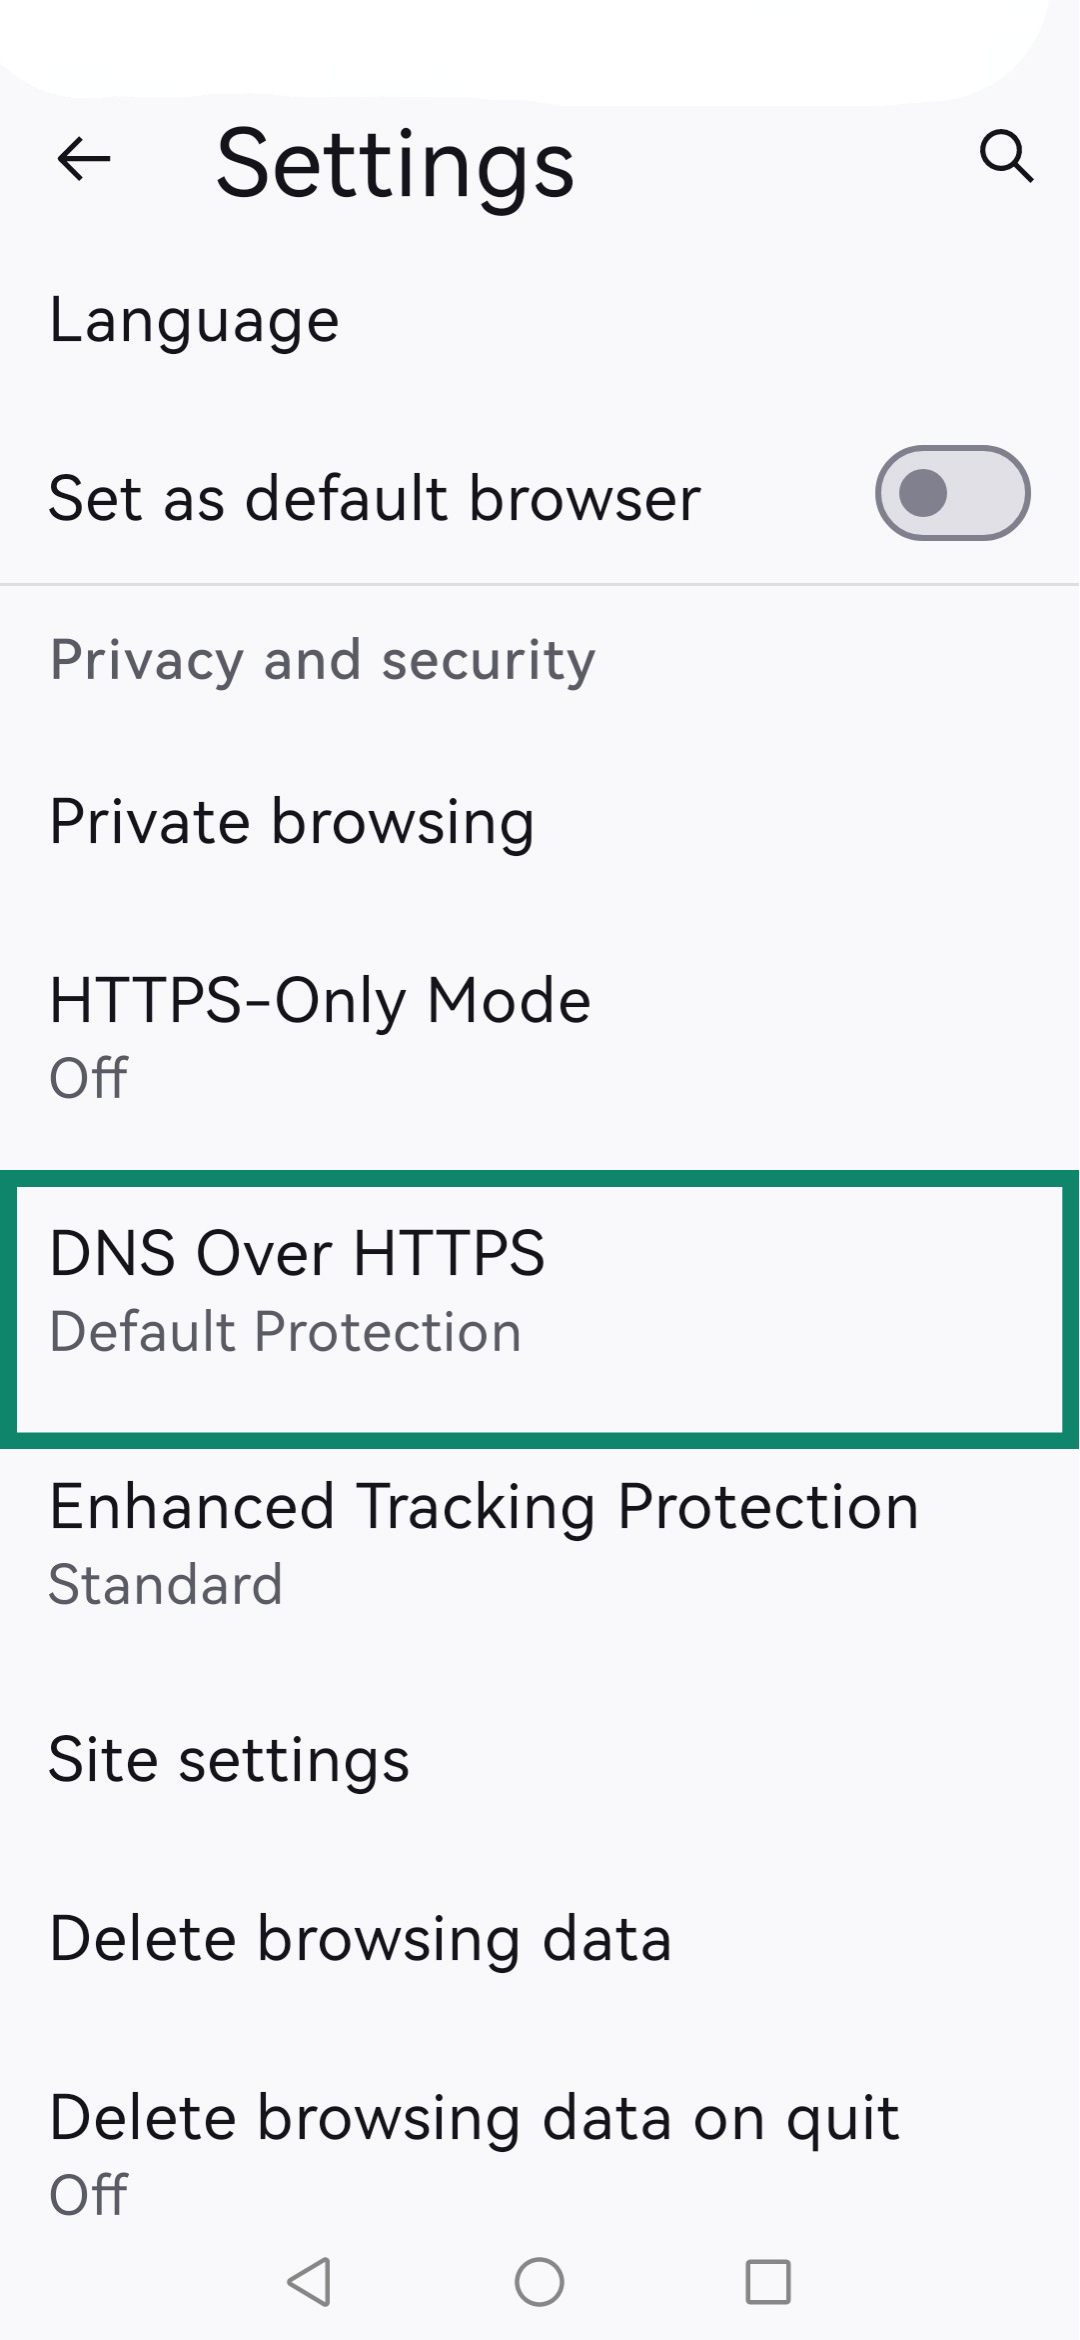
- Åbn din browser, tryk øverst til højre, og tryk på Indstillinger.
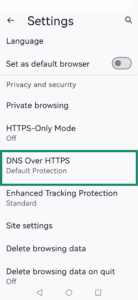
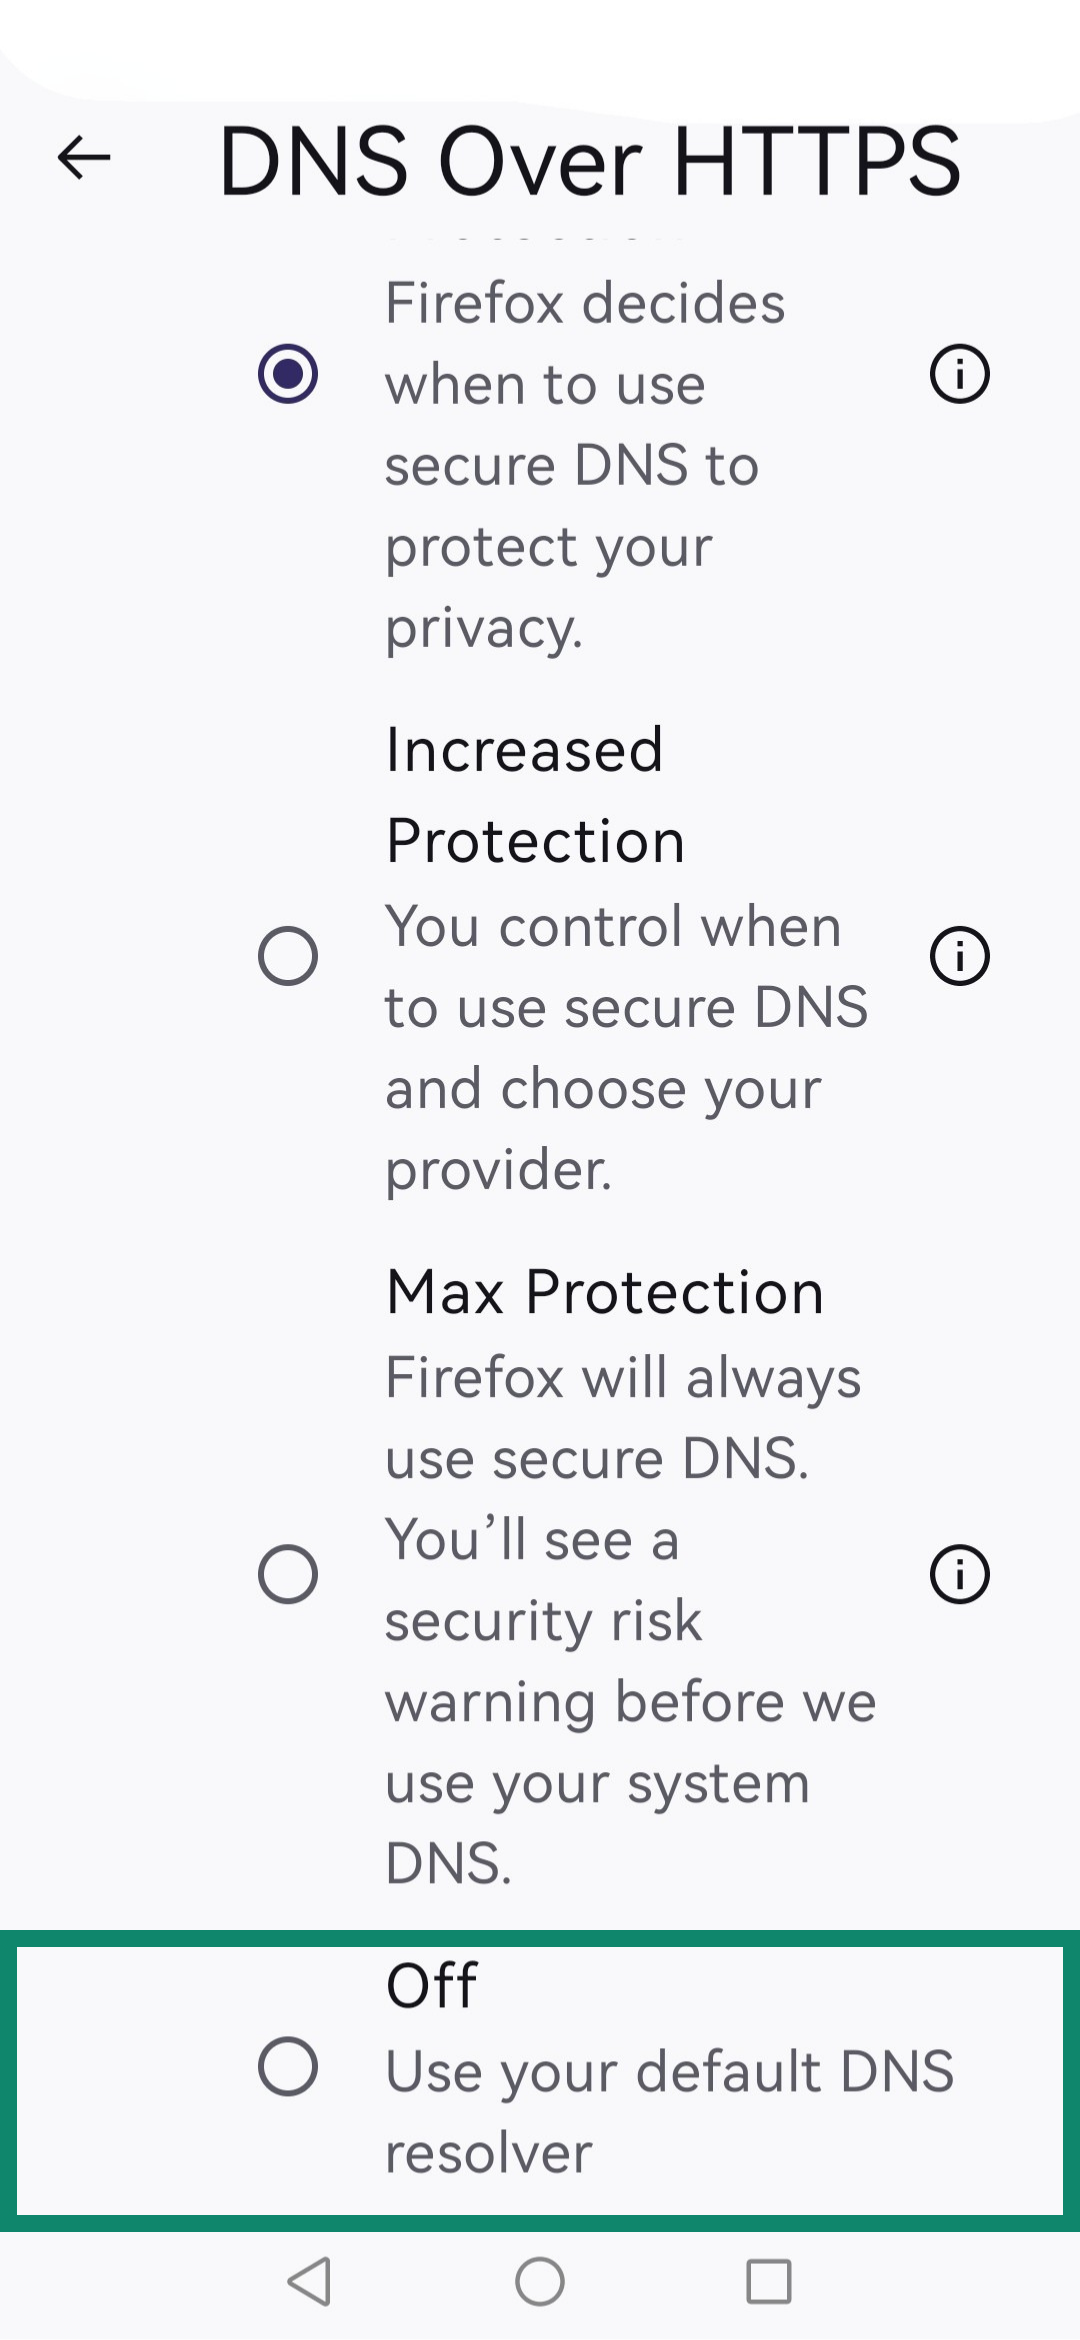
- Scroll ned, og tryk på DNS over HTTPS.
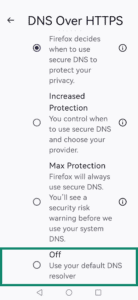
- Tryk på Slå fra.
Brug for hjælp? Kontakt ExpressVPN’s supportteam for øjeblikkelig hjælp.
Microsoft Edge
Bemærk: Funktionen DNS over HTTPS er ikke tilgængelig for Edge på iOS og Android.
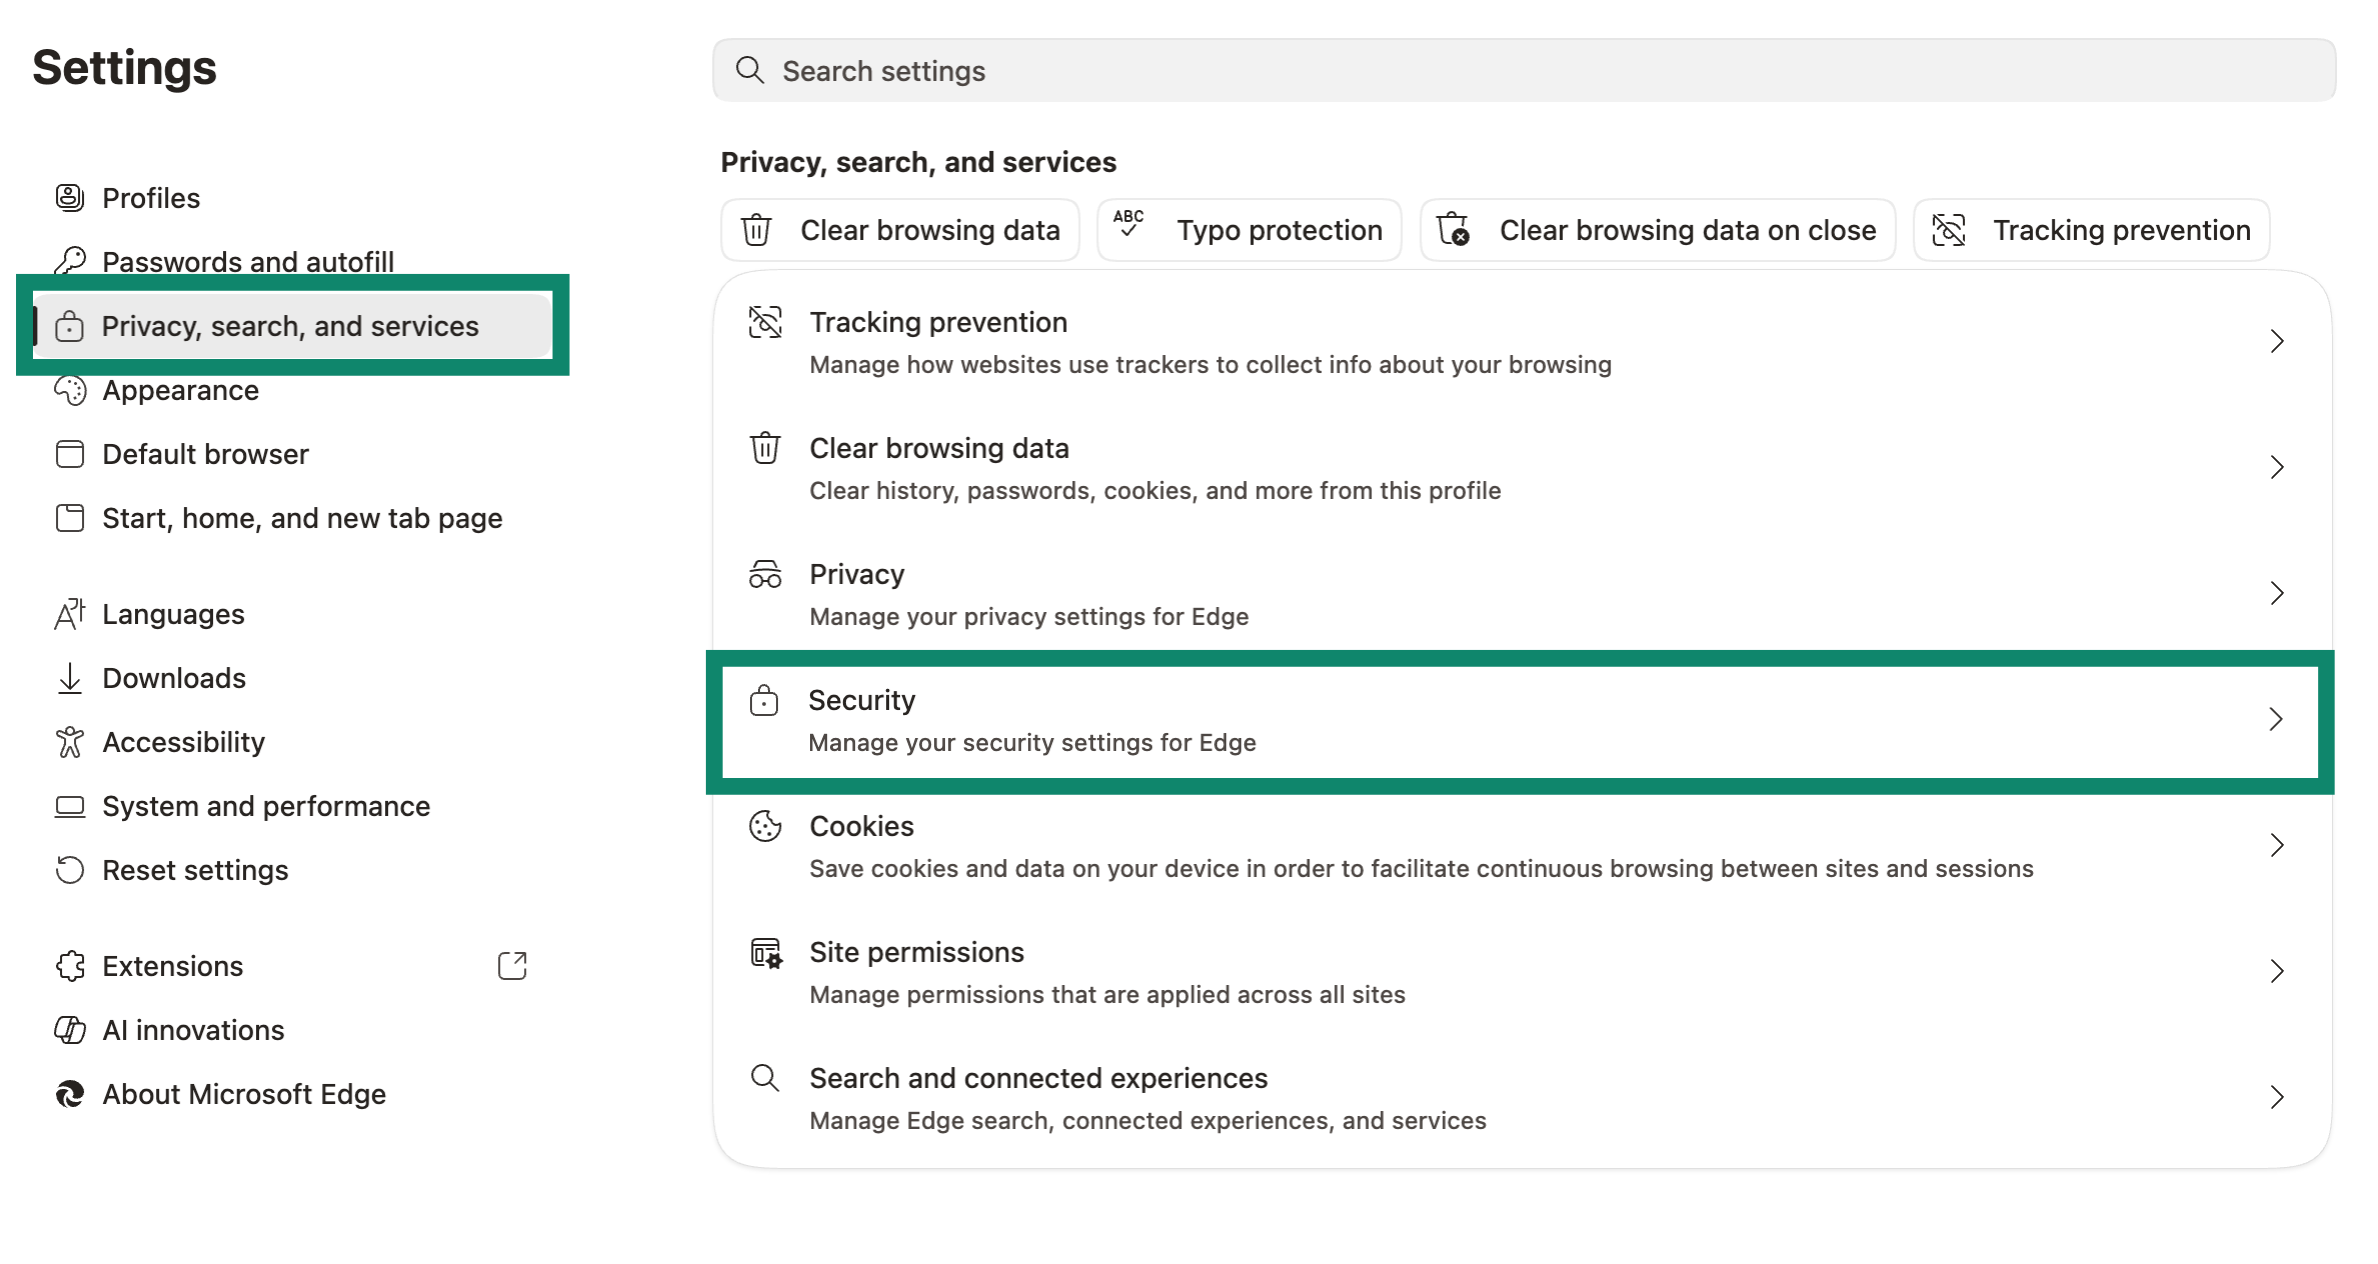
- Åbn din browser, og skriv edge://settings/privacy.
- Klik på Privatliv, søgning og tjenester, og vælg derefter Sikkerhed.

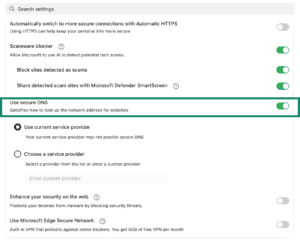
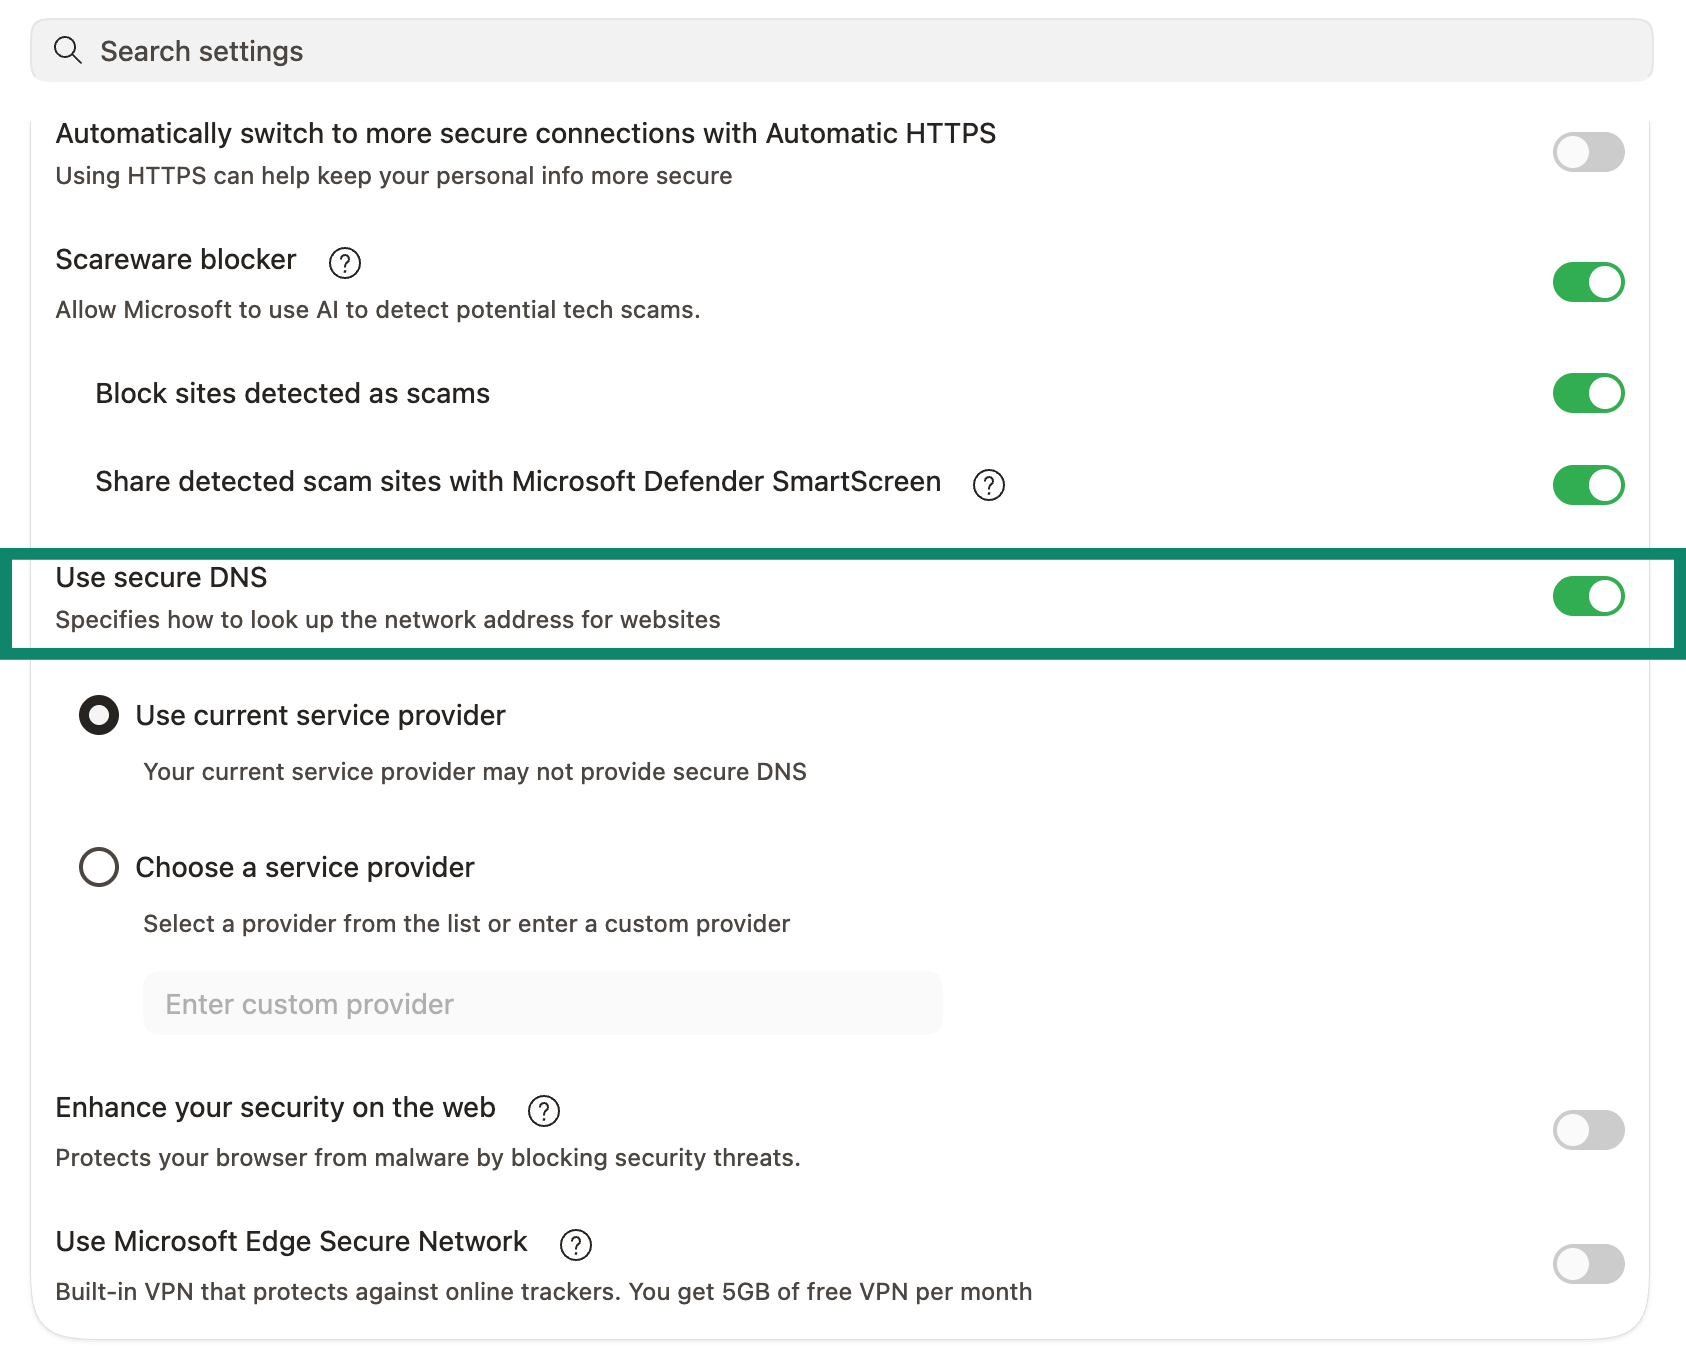
- Find og slå Brug sikker DNS fra.

Brug for hjælp? Kontakt ExpressVPN’s supportteam for øjeblikkelig hjælp.
Opera
Bemærk: Funktionen DNS over HTTPS er ikke tilgængelig for Opera på Android og iOS.
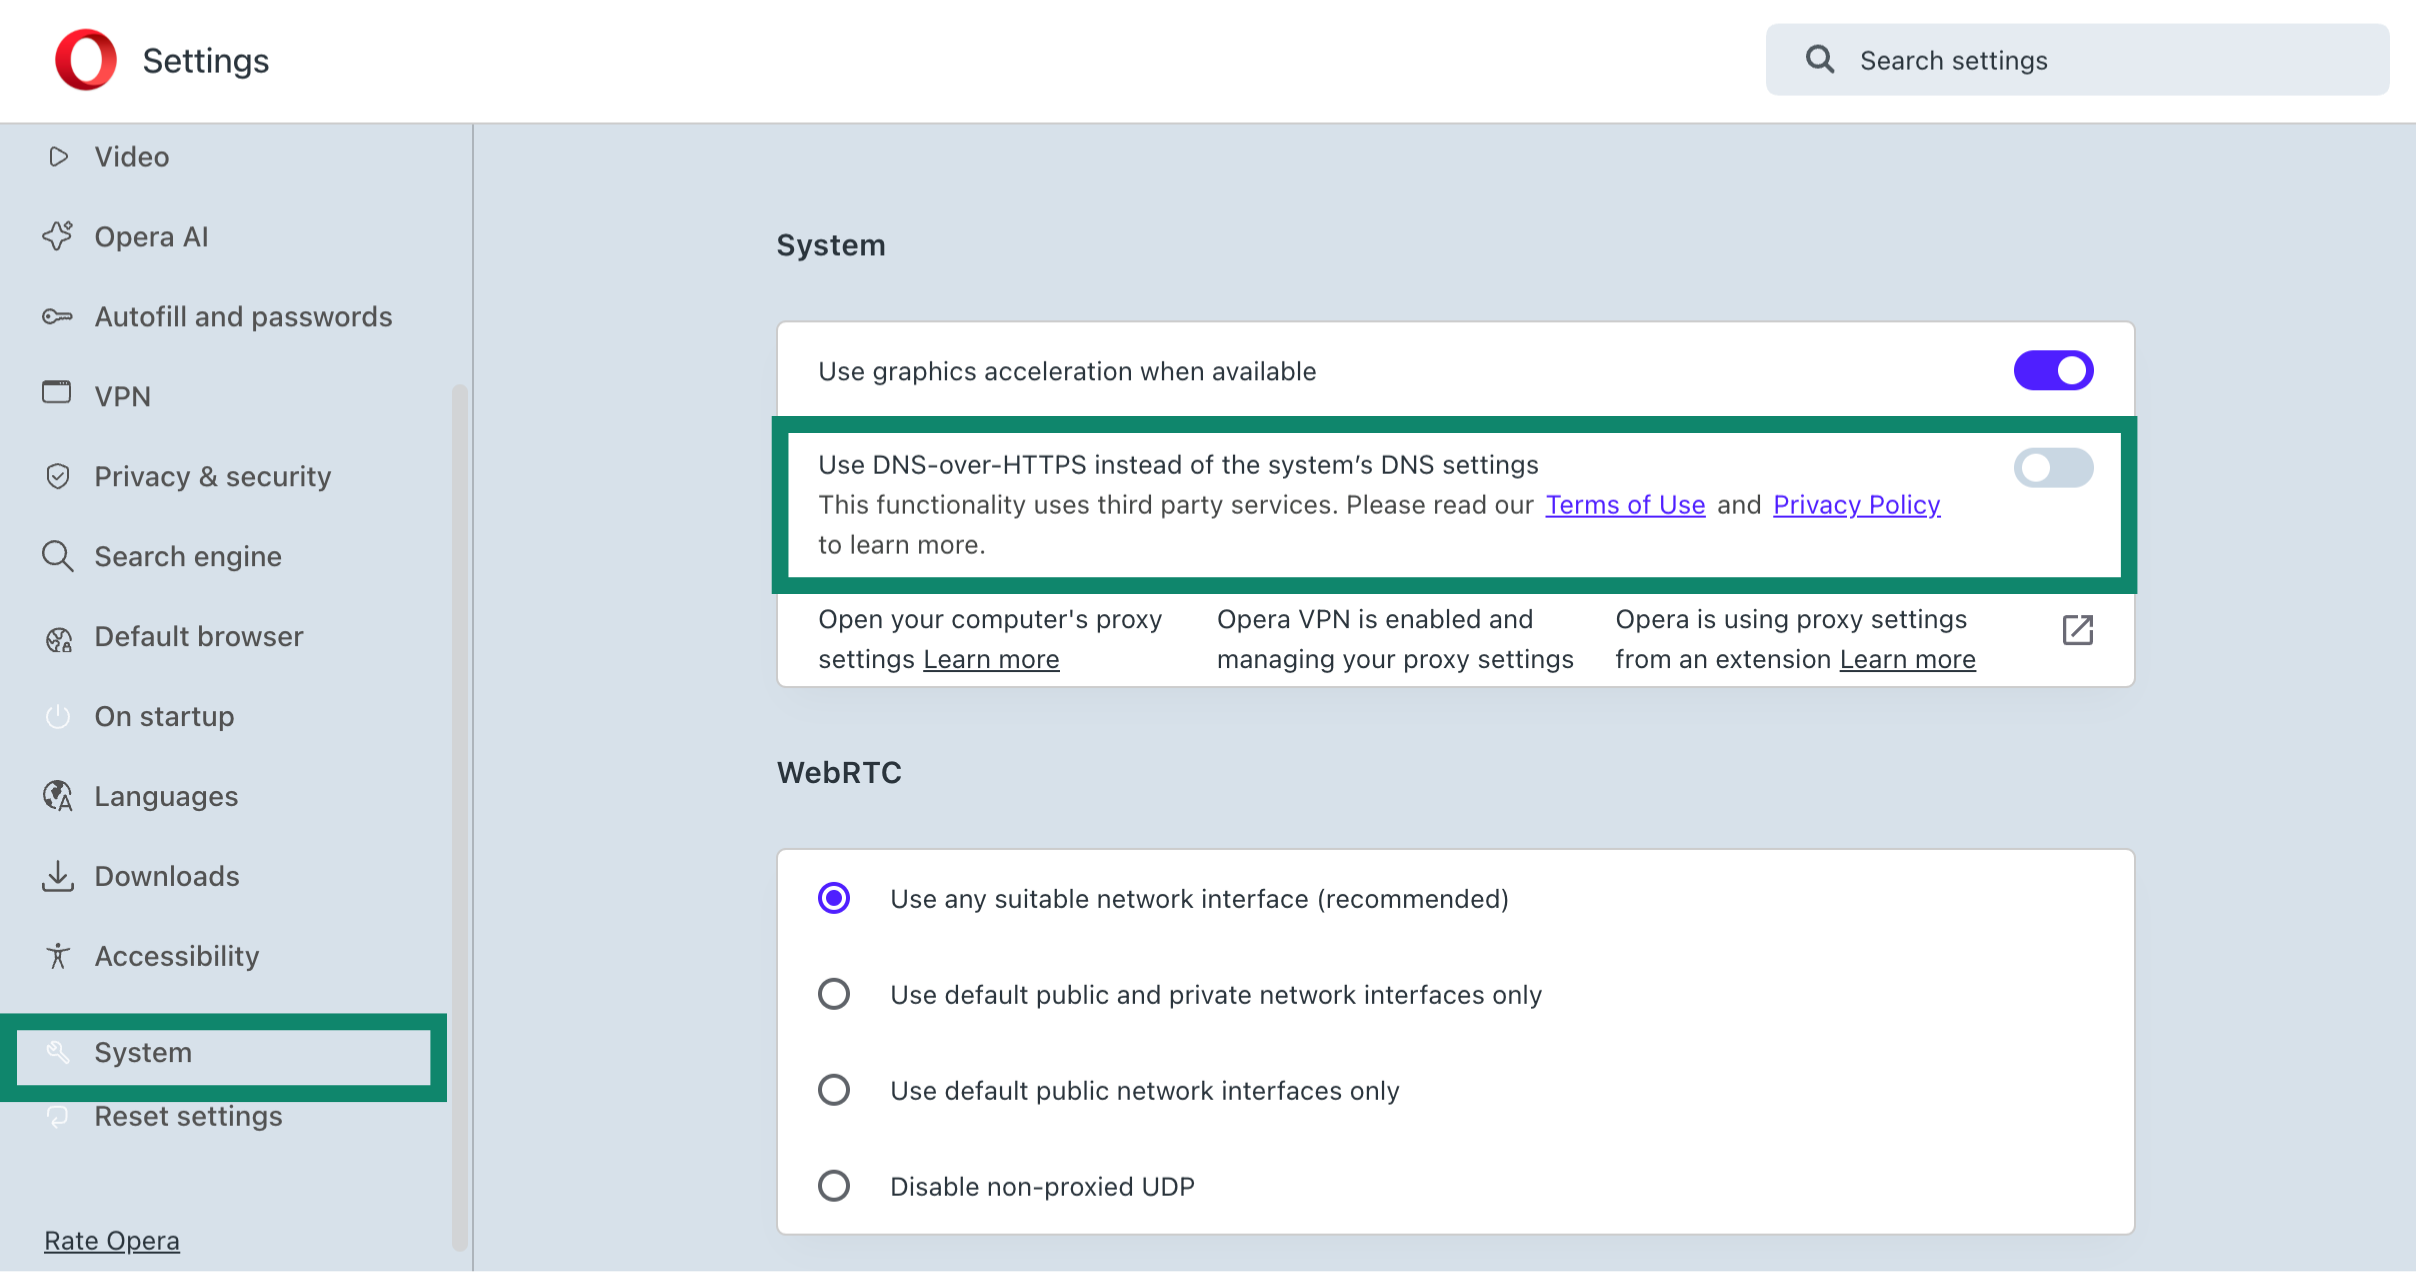
- Åbn din browser, og skriv opera://settings/privacy.
- Klik på System, og sørg for, at Brug DNS-over-HTTPS i stedet for systemets DNS-indstillinger er slået fra.

DuckDuckGo-browseren med fokus på privatlivsbeskyttelse
DuckDuckGo-browseren giver i øjeblikket ikke brugerne mulighed for manuelt at deaktivere DNS over HTTPS (DoH) i indstillingerne. Den er som standard slået til, og brugeren kan ikke konfigurere denne indstilling.
Derfor kan det ske, at hvis du kører en DNS-brudtest, viser den en tredjeparts DNS-resolver i stedet for ExpressVPN’s DNS-servere. Du kan være helt tryg, for så længe din ExpressVPN-forbindelse er aktiv, forbliver din trafik fuldt krypteret og sikker inden for VPN-tunnelen.
En kort bemærkning om DNS-brud
Hvis du er her, fordi en DNS-brudtest viste uventede resultater, er det vigtigt at forstå, hvad det normalt betyder.
Et ægte “brud” opstår, når din internettrafik helt slipper ud af VPN-tunnelen. Det er den primære risiko, som VPN’er er udviklet til at forhindre.
Mange rapporter om DNS-brud skyldes dog slet ikke, at trafikken forlader VPN’en. I stedet udløses de af DNS over HTTPS (DoH) eller DNS over TLS (DoT). Disse funktioner sender DNS-forespørgsler direkte til en valgt tredjepartsudbyder af DNS (såsom Cloudflare) og omgår din VPN’s DNS.
Denne omgåelse kan ske på to niveauer:
- Browserniveau: Funktioner, der er indbygget i moderne webbrowsere (såsom Chrome, Firefox eller DuckDuckGo).
- OS-niveau: Systemdækkende indstillinger, der konfigureres direkte i dit operativsystem (såsom Windows 11 eller macOS).
Når DoH eller DoT er aktiveret, sendes din trafik stadig sikkert gennem den krypterede VPN-tunnel. Testværktøjer kan dog vise en tredjepartsresolver, hvilket ser ud som en lækage, selvom din forbindelse forbliver beskyttet.
Her er en oversigt over, hvordan det fungerer:
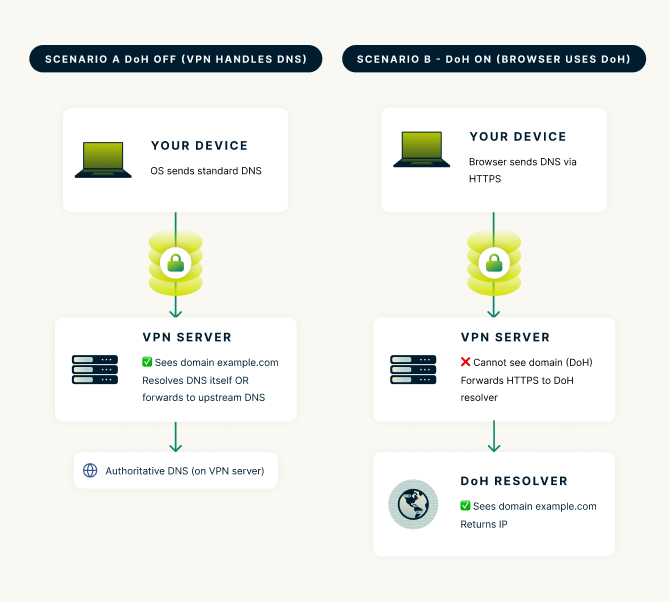
Scenarie A: DoH SLÅET FRA (VPN håndterer DNS)
- Din enheds operativsystem sender en DNS-standardforespørgsel (port 53) til VPN’ens DNS-server.
- Anmodningen sendes sikkert gennem den krypterede VPN-tunnel.
- VPN-serveren, som også kører en DNS-server, besvarer DNS-forespørgslen direkte, da VPN-serveren er blevet angivet som den DNS-server, der skal bruges, når man er på VPN.
Scenarie B: DoH SLÅET TIL (browseren eller operativsystemet bruger DoH)
- Din enhed sender DNS-forespørgslen via HTTPS (DoH).
- Anmodningen sendes stadig sikkert gennem den krypterede VPN-tunnel.
- VPN-serveren kan ikke se domænet, fordi det er skjult af DoH.
- VPN-serveren videresender HTTPS-anmodningen til en tredjeparts DoH-resolver (såsom Cloudflare), som ser domænet og returnerer IP-adressen.
Hvis du deaktiverer DoH, sikres det, at dine DNS-anmodninger udelukkende håndteres af ExpressVPN, hvilket giver dig ensartede resultater af brudtests og holder din aktivitet helt inden for vores infrastruktur.
Brug for hjælp? Kontakt ExpressVPN’s supportteam for øjeblikkelig hjælp.