






Z tego przewodnika dowiesz się, jak wyłączyć funkcję DNS over HTTPS w swojej przeglądarce.
Dlaczego warto wyłączyć DNS over HTTPS?
Po połączeniu z ExpressVPN urządzenie wykorzystuje do obsługi zapytań DNS serwery DNS ExpressVPN. Niektóre przeglądarki internetowe mają jednak włączoną funkcję o nazwie DNS over HTTPS (DoH). Funkcja ta sprawia, że zapytania DNS omijają serwery DNS ExpressVPN i działają poza tunelem VPN, co prowadzi do wycieków DNS.
W niektórych przeglądarkach funkcja DNS over HTTPS jest domyślnie włączona. Aby upewnić się, że urządzenie korzysta z serwerów DNS ExpressVPN, należy wyłączyć funkcję DNS over HTTPS w przeglądarce.
Uwaga: Funkcja DNS over HTTPS nie jest dostępna w przeglądarce Safari ani w mobilnych wersjach niektórych przeglądarek.
Przejdź do…
Google Chrome
Mozilla Firefox
Microsoft Edge
Opera
DuckDuckGo
Google Chrome
Uwaga: Funkcja DNS over HTTPS nie jest dostępna w przeglądarce Chrome dla systemu iOS.
- Otwórz przeglądarkę i wpisz: chrome://settings/security.
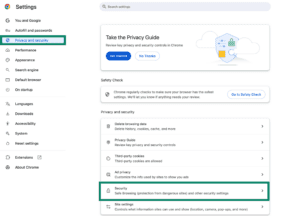
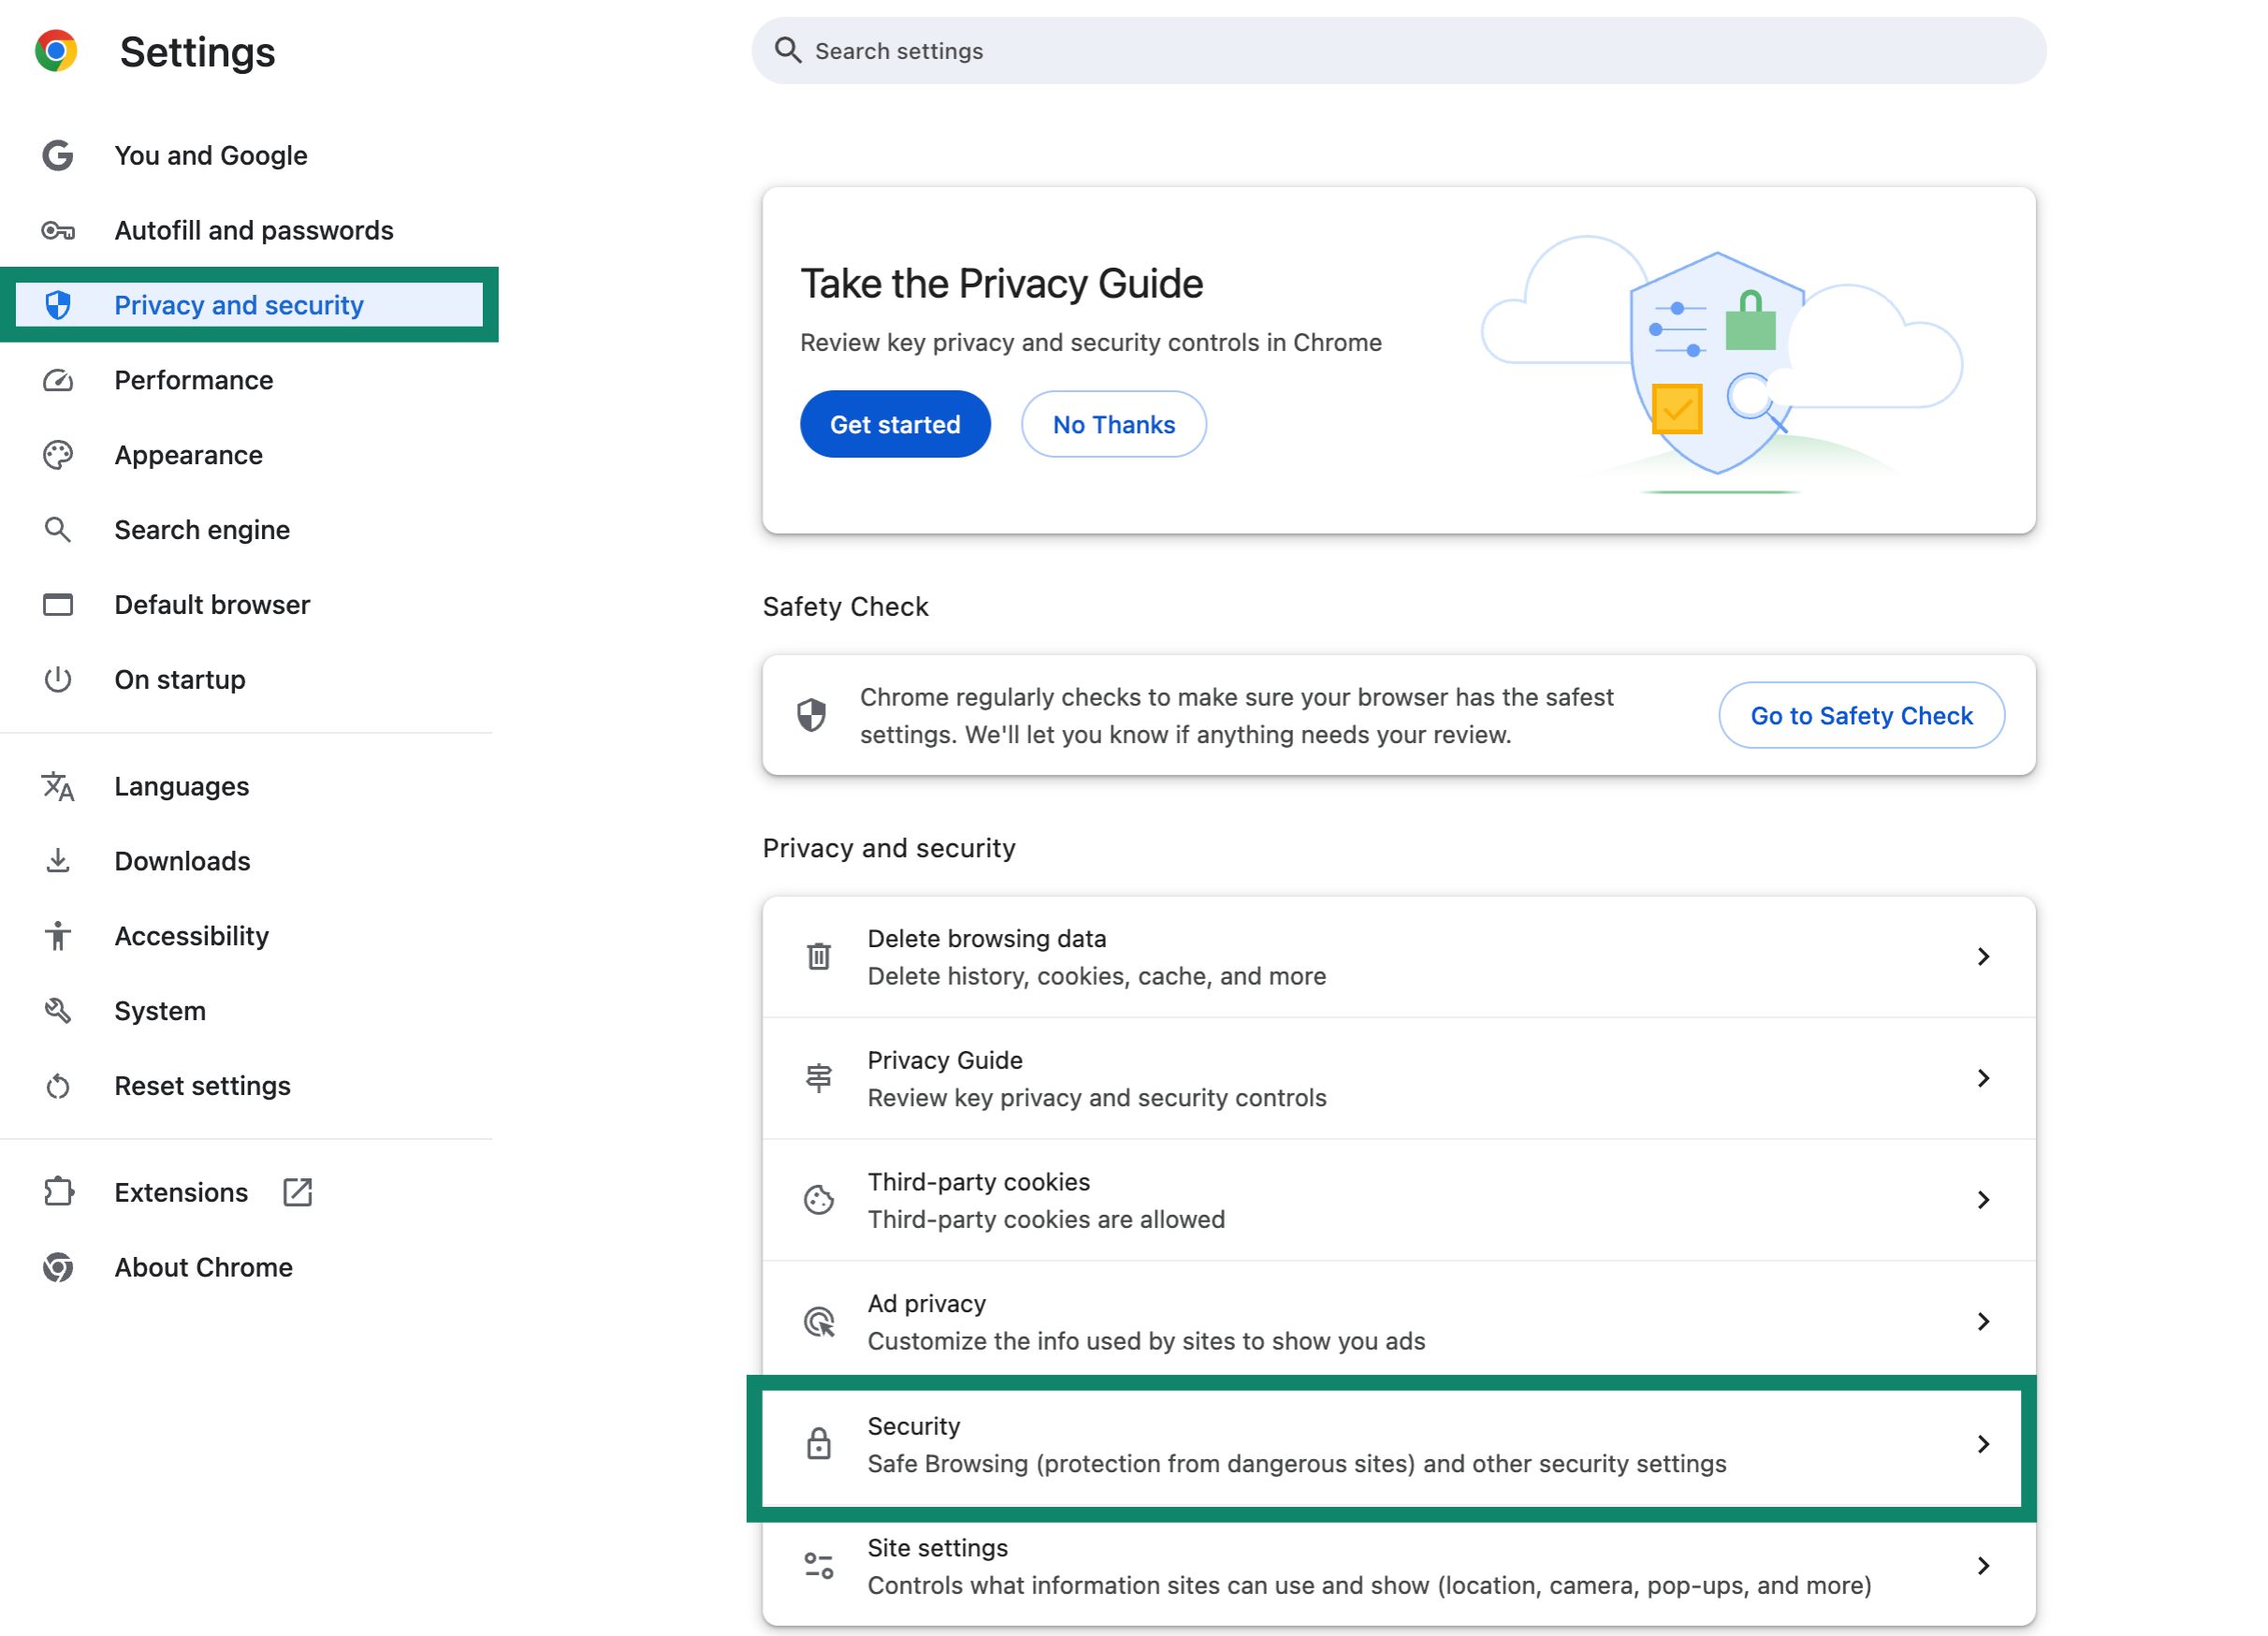
- Kliknij kartę Privacy and Security (Prywatność i bezpieczeństwo), a następnie wybierz Security (Zabezpieczenia).

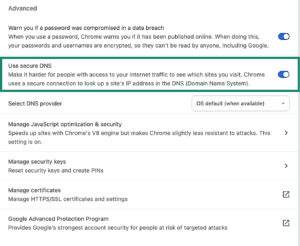
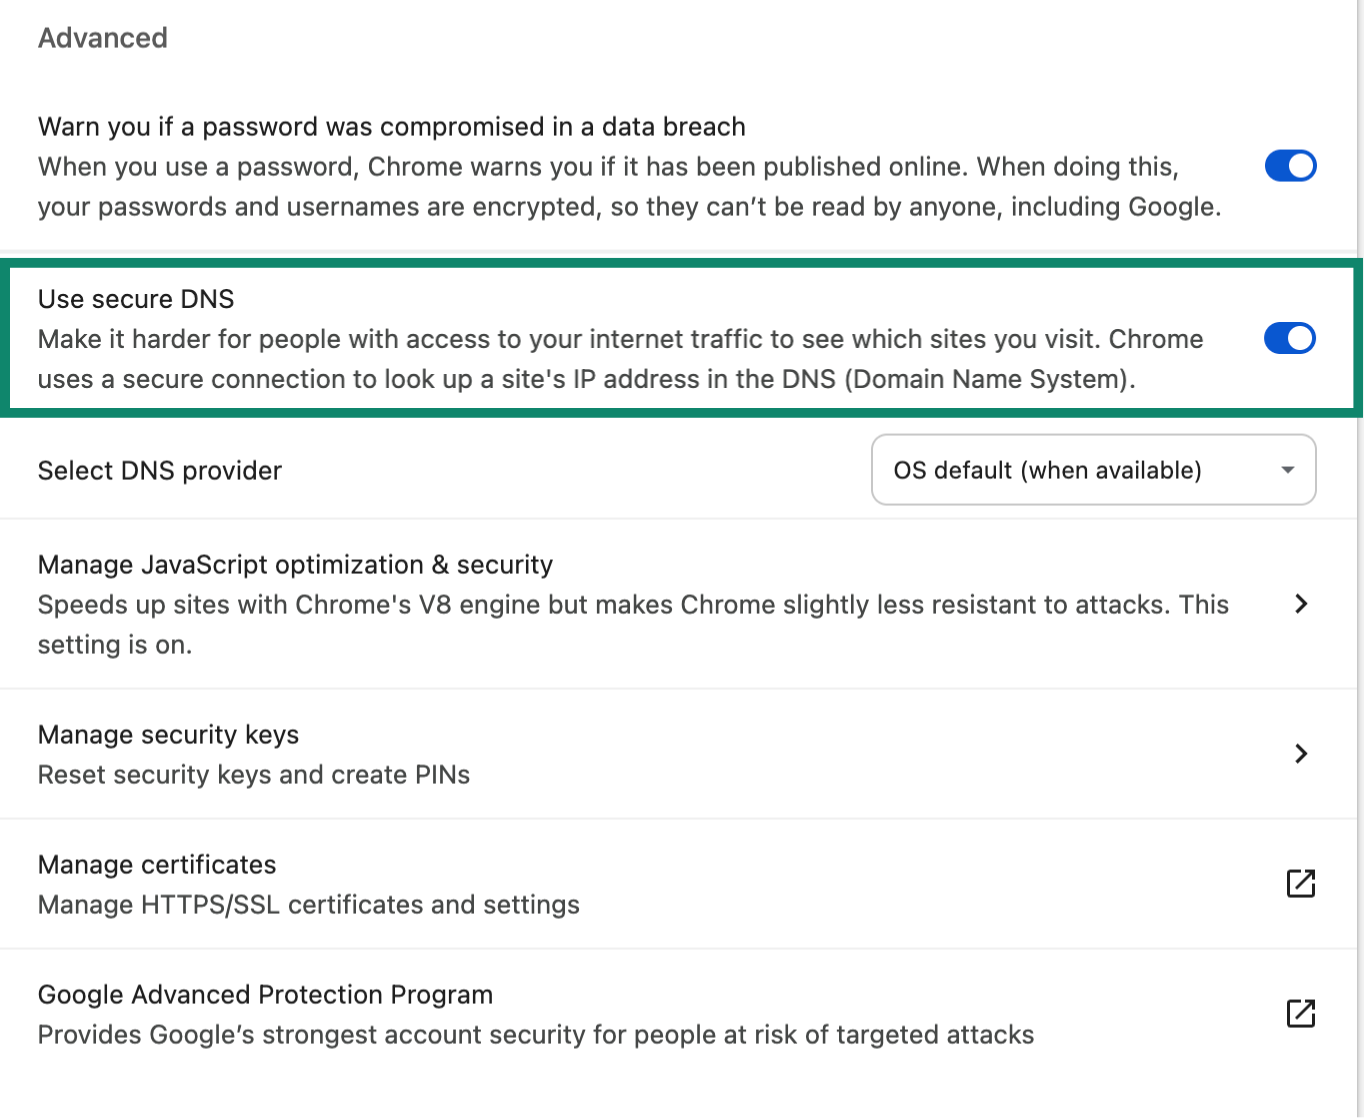
- W sekcji Advanced (Zaawansowane) wyłącz opcję Use secure DNS (Używaj bezpiecznego DNS).

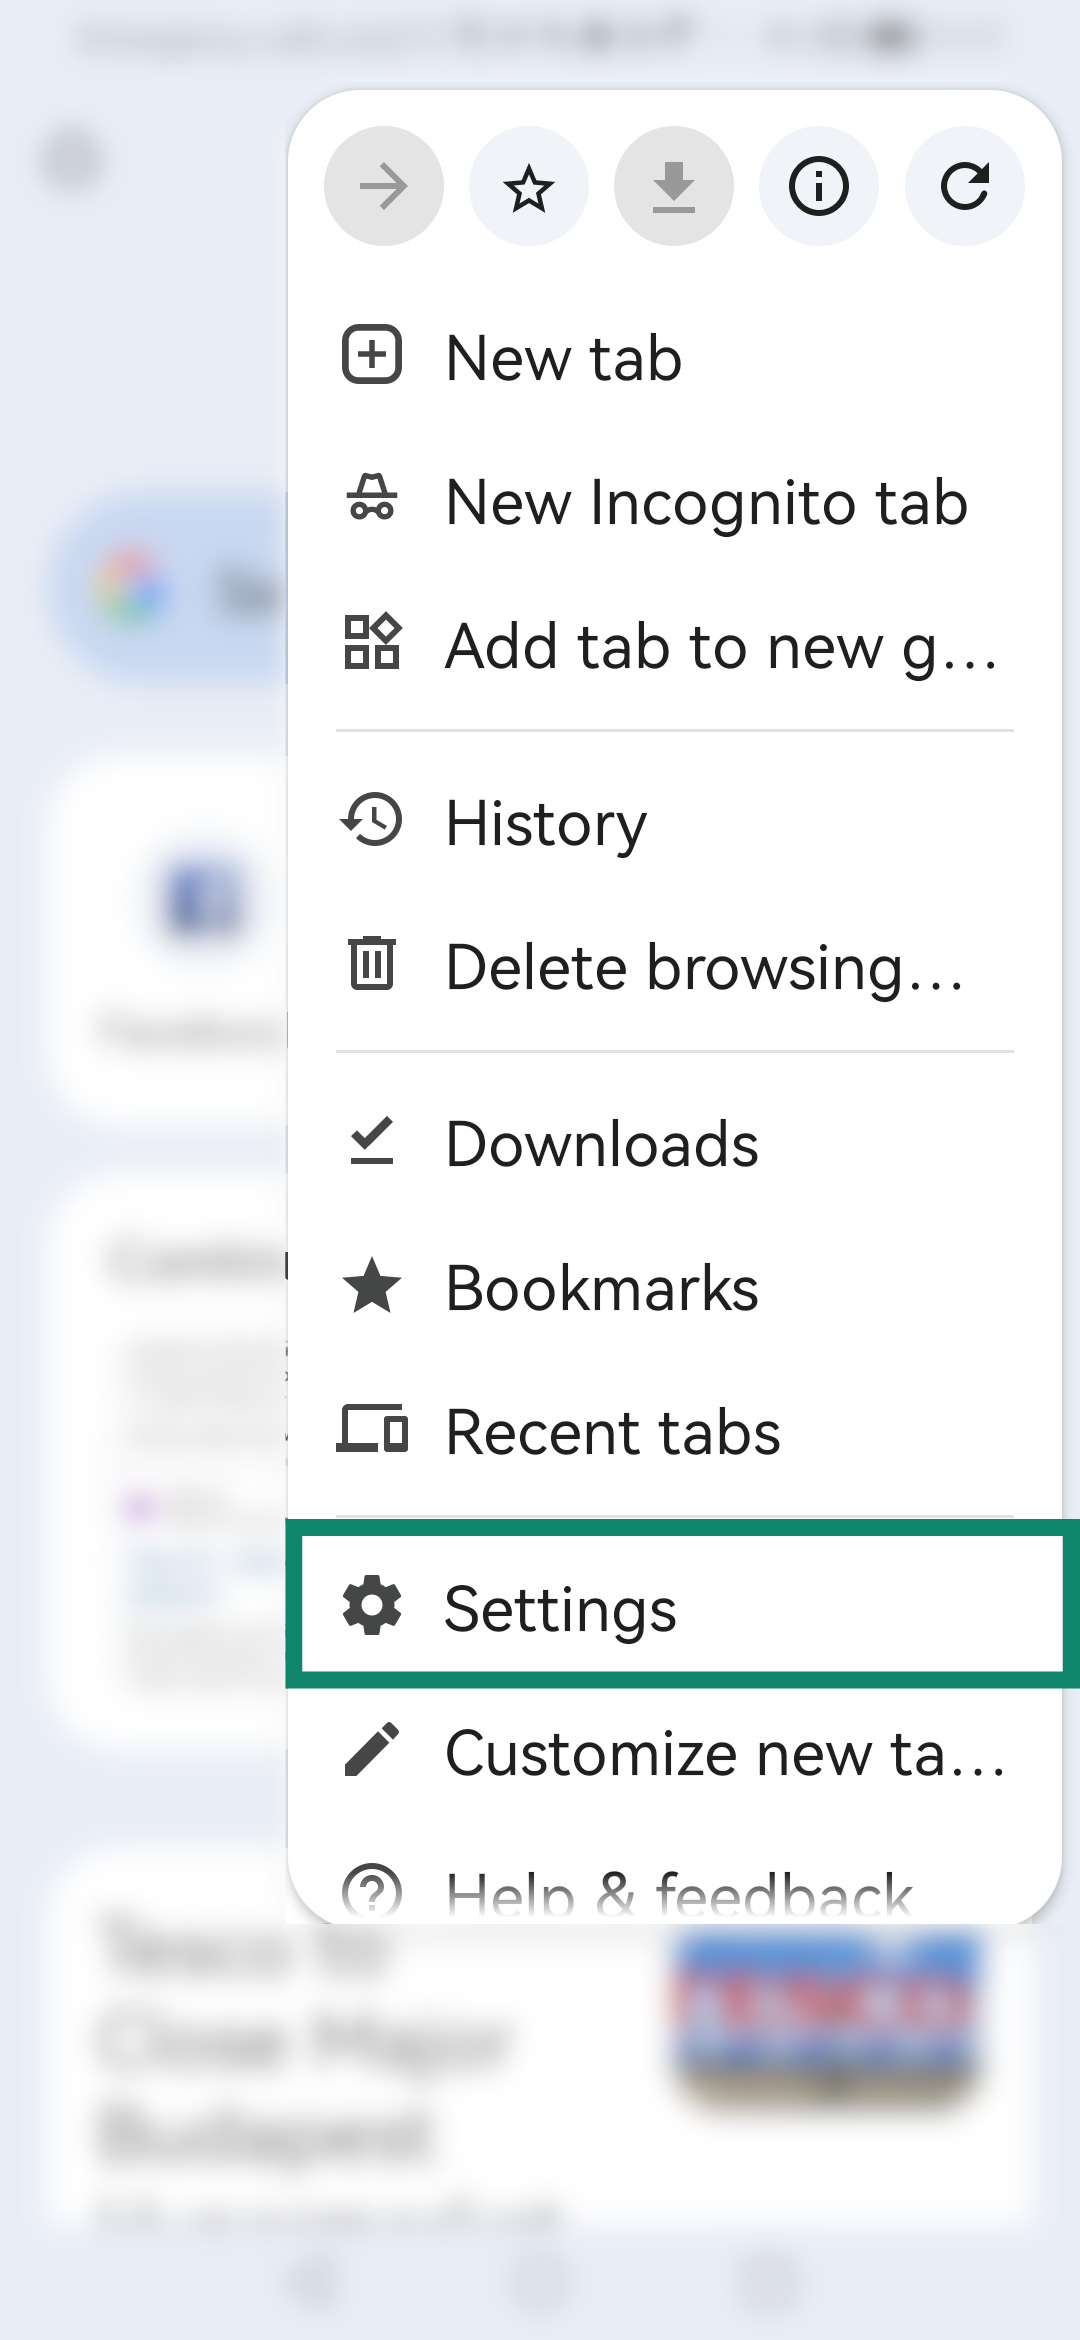
- Otwórz Google Chrome. Stuknij w

 .
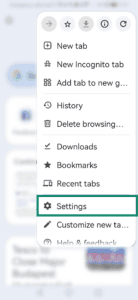

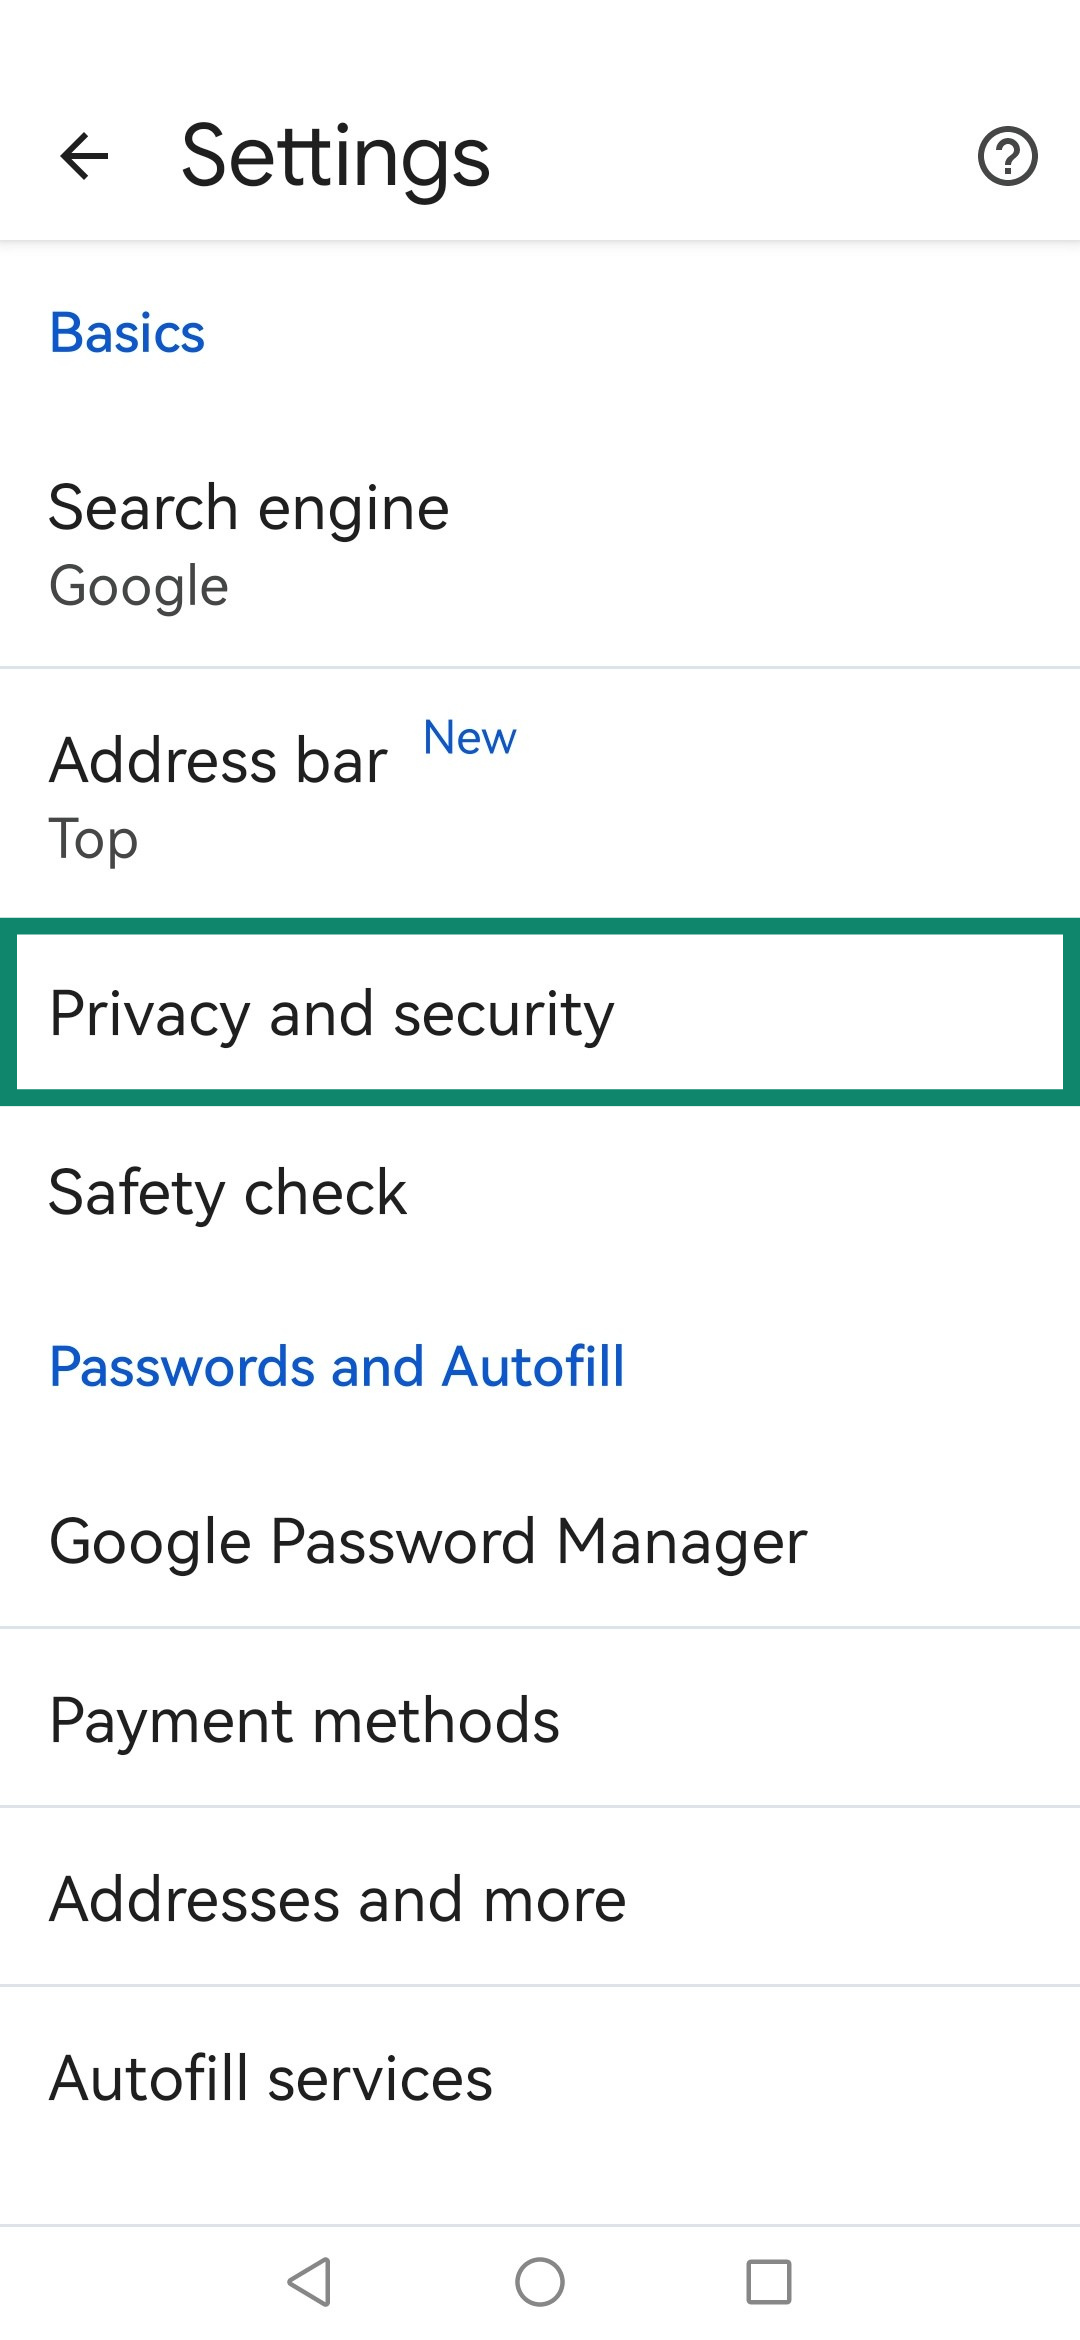
- Stuknij kolejno w Settings (Ustawienia) > Privacy and security (Prywatność i bezpieczeństwo).
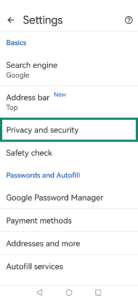
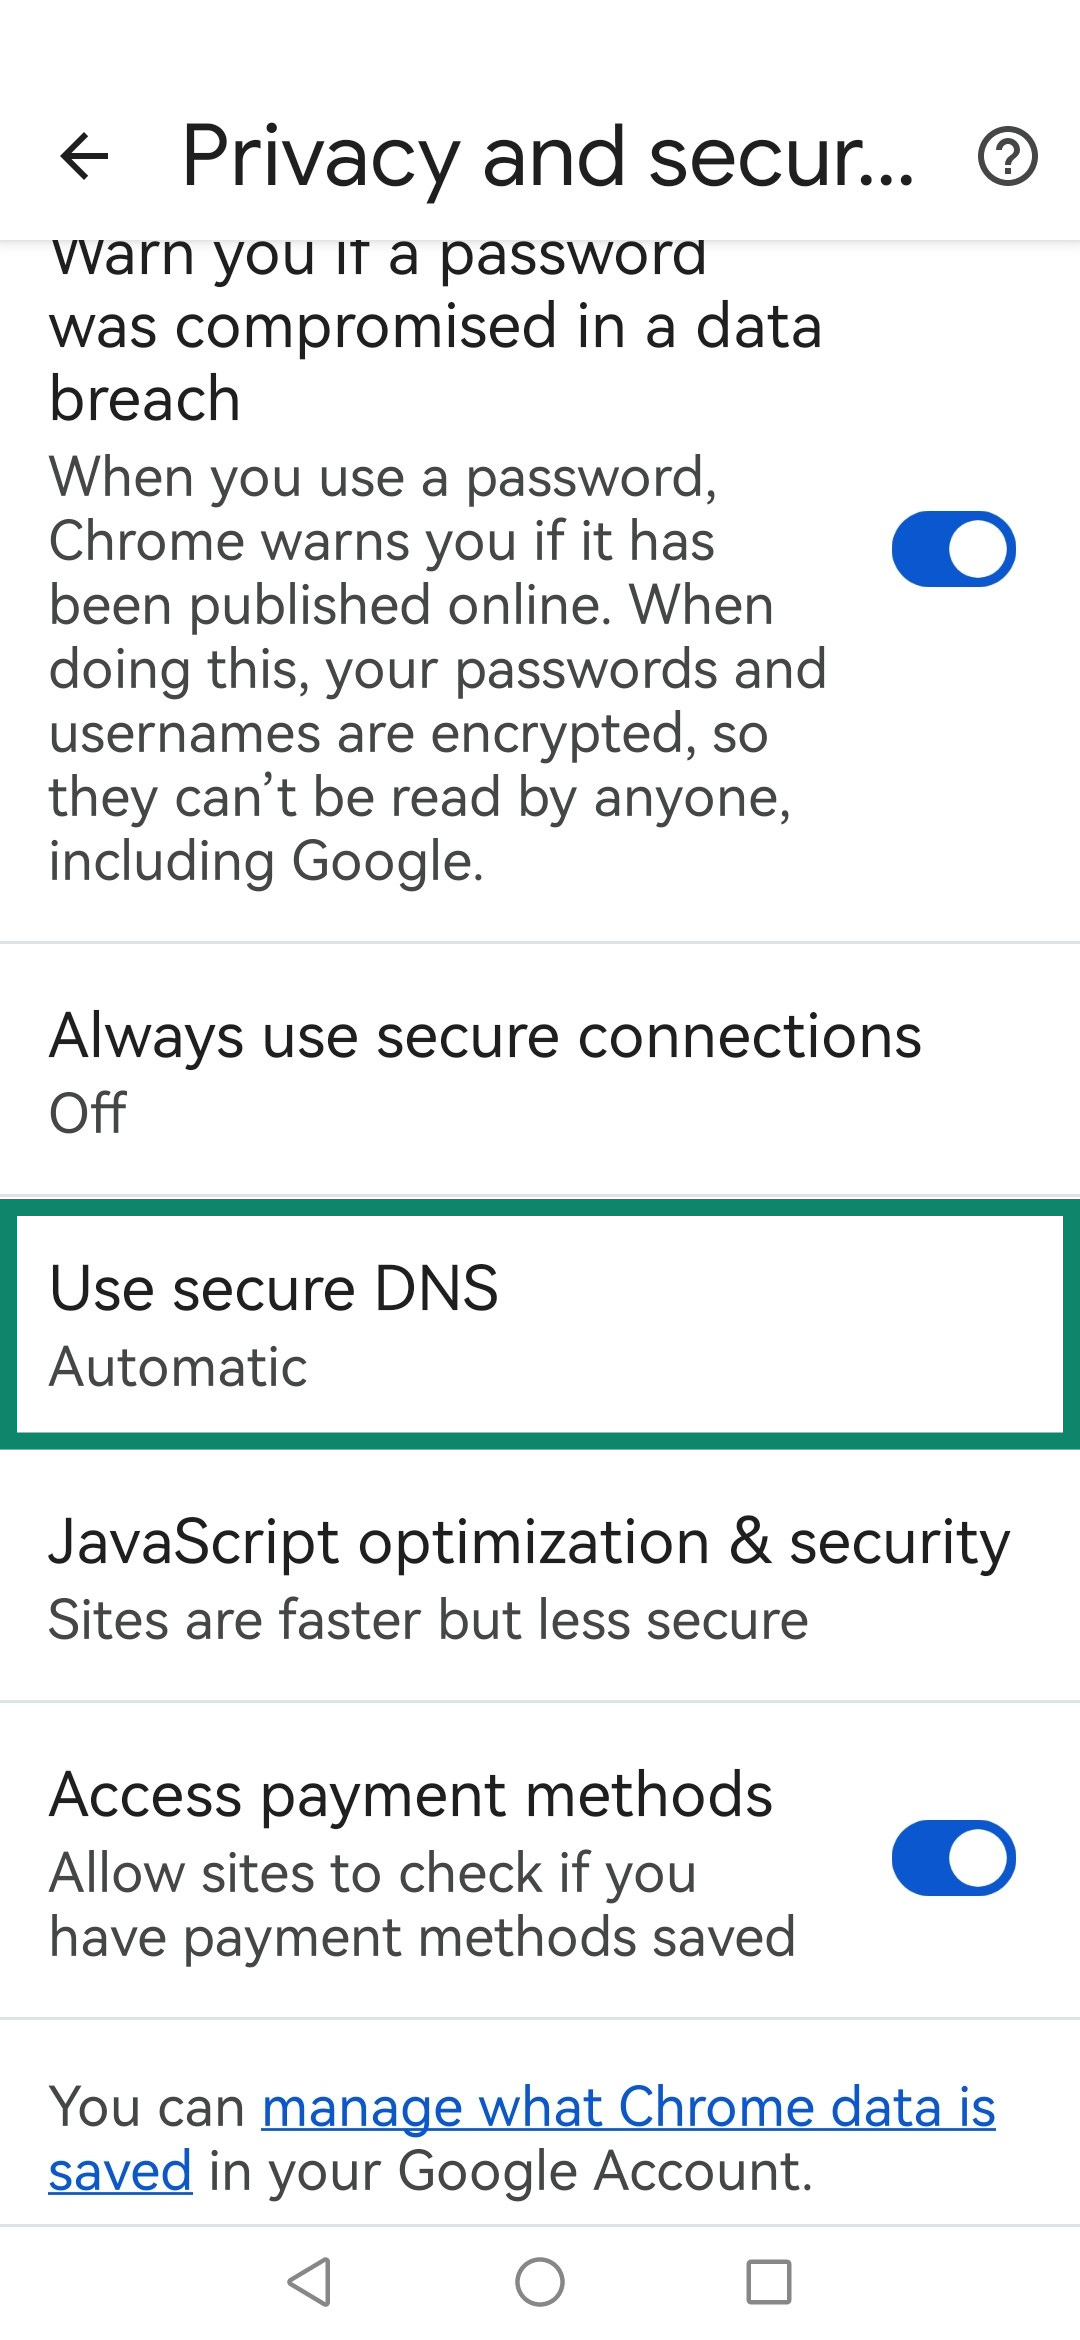
- Stuknij w Use secure DNS (Używaj bezpiecznego DNS).
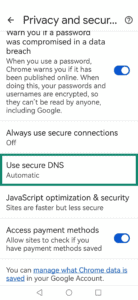
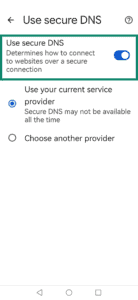
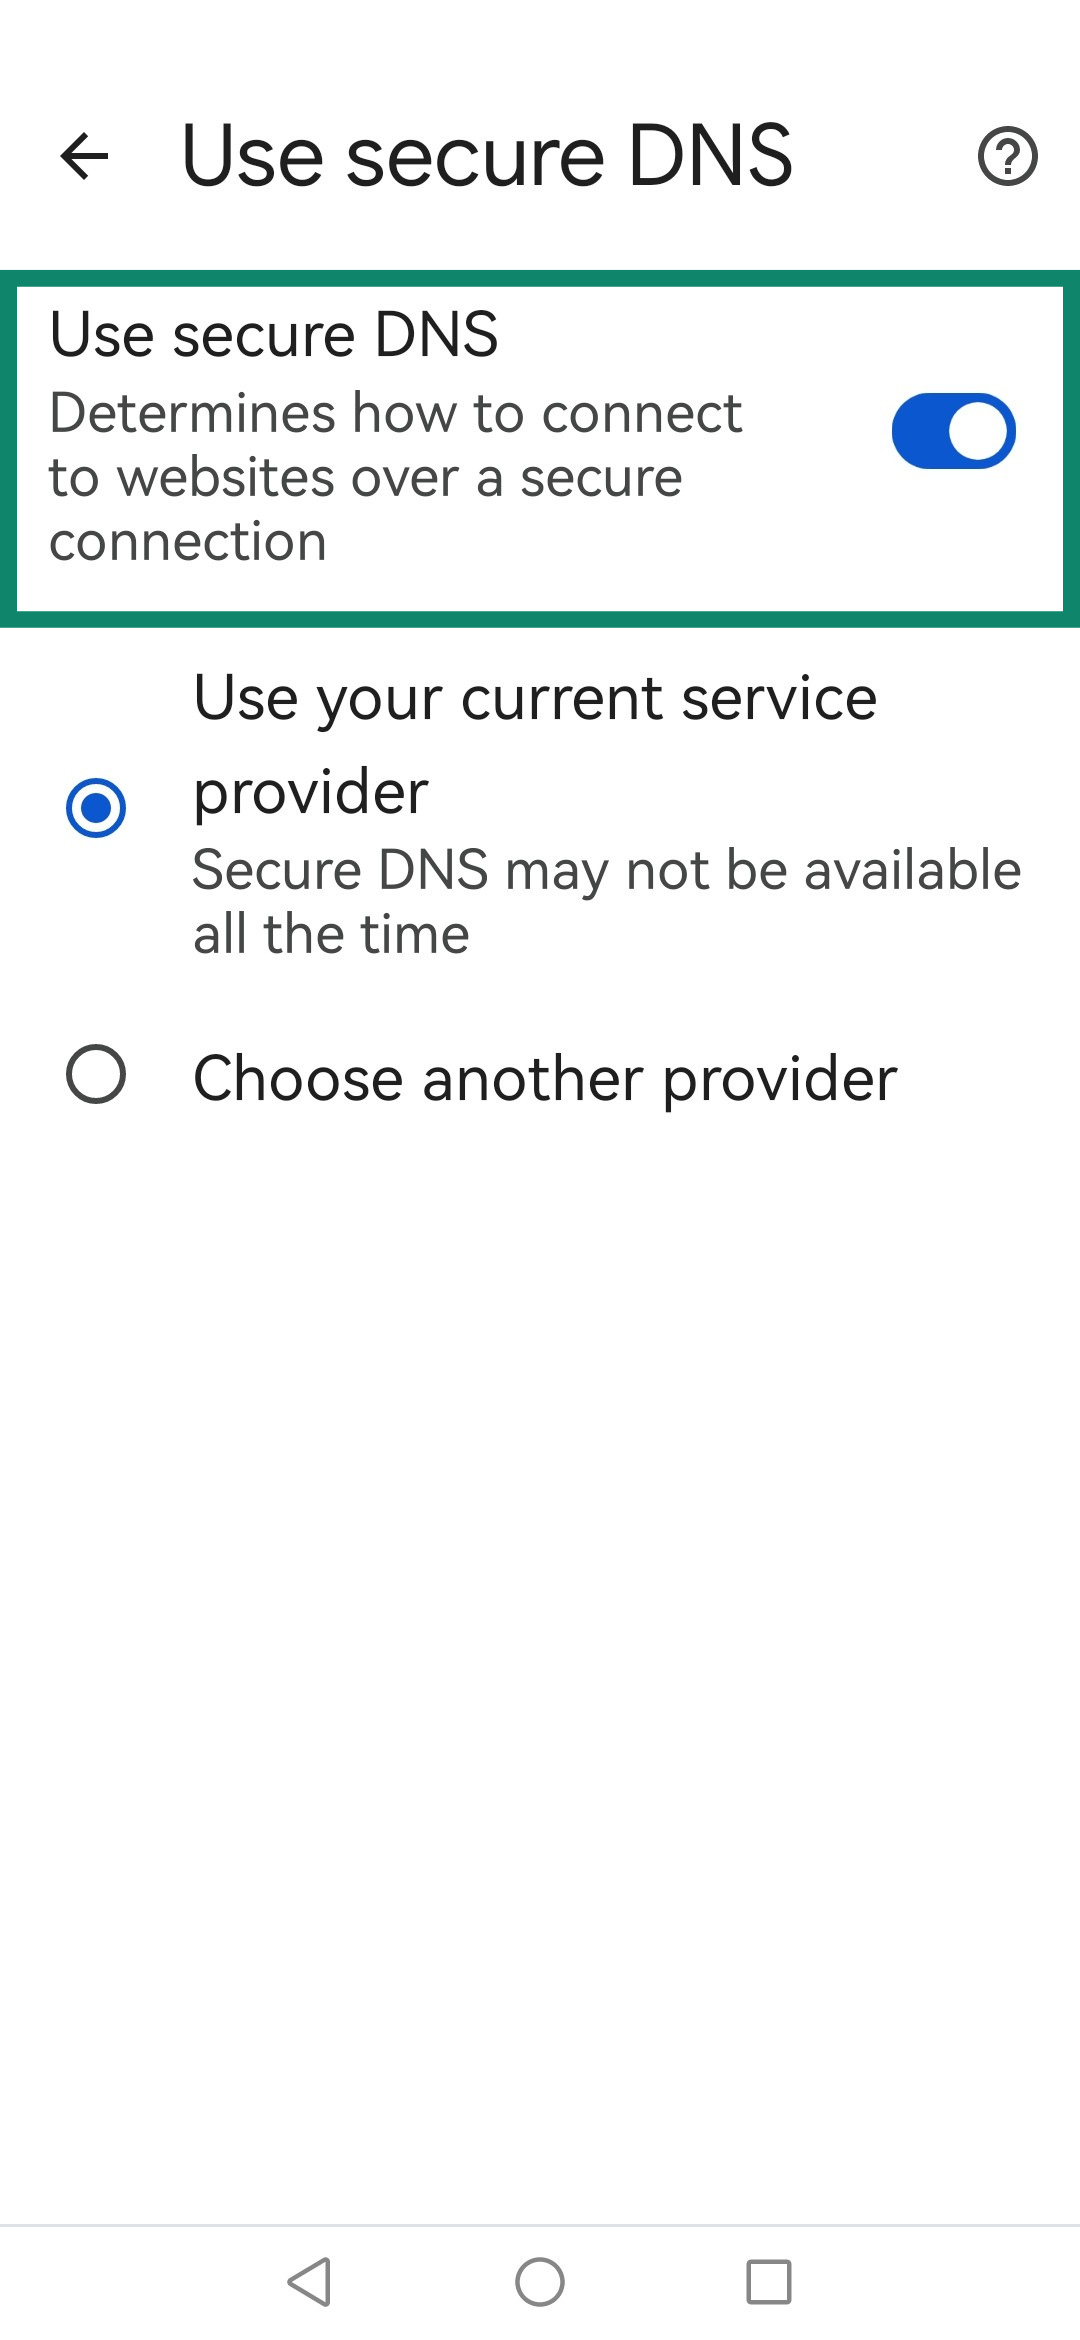
- Wyłącz opcję Use secure DNS (Używaj bezpiecznego DNS).
Potrzebujesz pomocy? Skontaktuj się z pomocą techniczną ExpressVPN, aby uzyskać natychmiastową pomoc.
Mozilla Firefox
Uwaga: Funkcja DNS over HTTPS nie jest dostępna w przeglądarce Firefox dla systemu iOS.
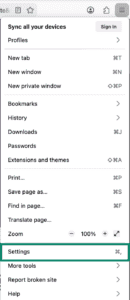
- Otwórz przeglądarkę Firefox i kliknij
 w prawym górnym rogu, a następnie Settings (Ustawienia).

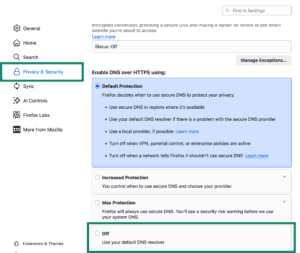
- Kliknij Privacy & Security (Prywatność i bezpieczeństwo). Przewiń w dół do sekcji DNS over HTTPS i wybierz Off (Wyłączone).

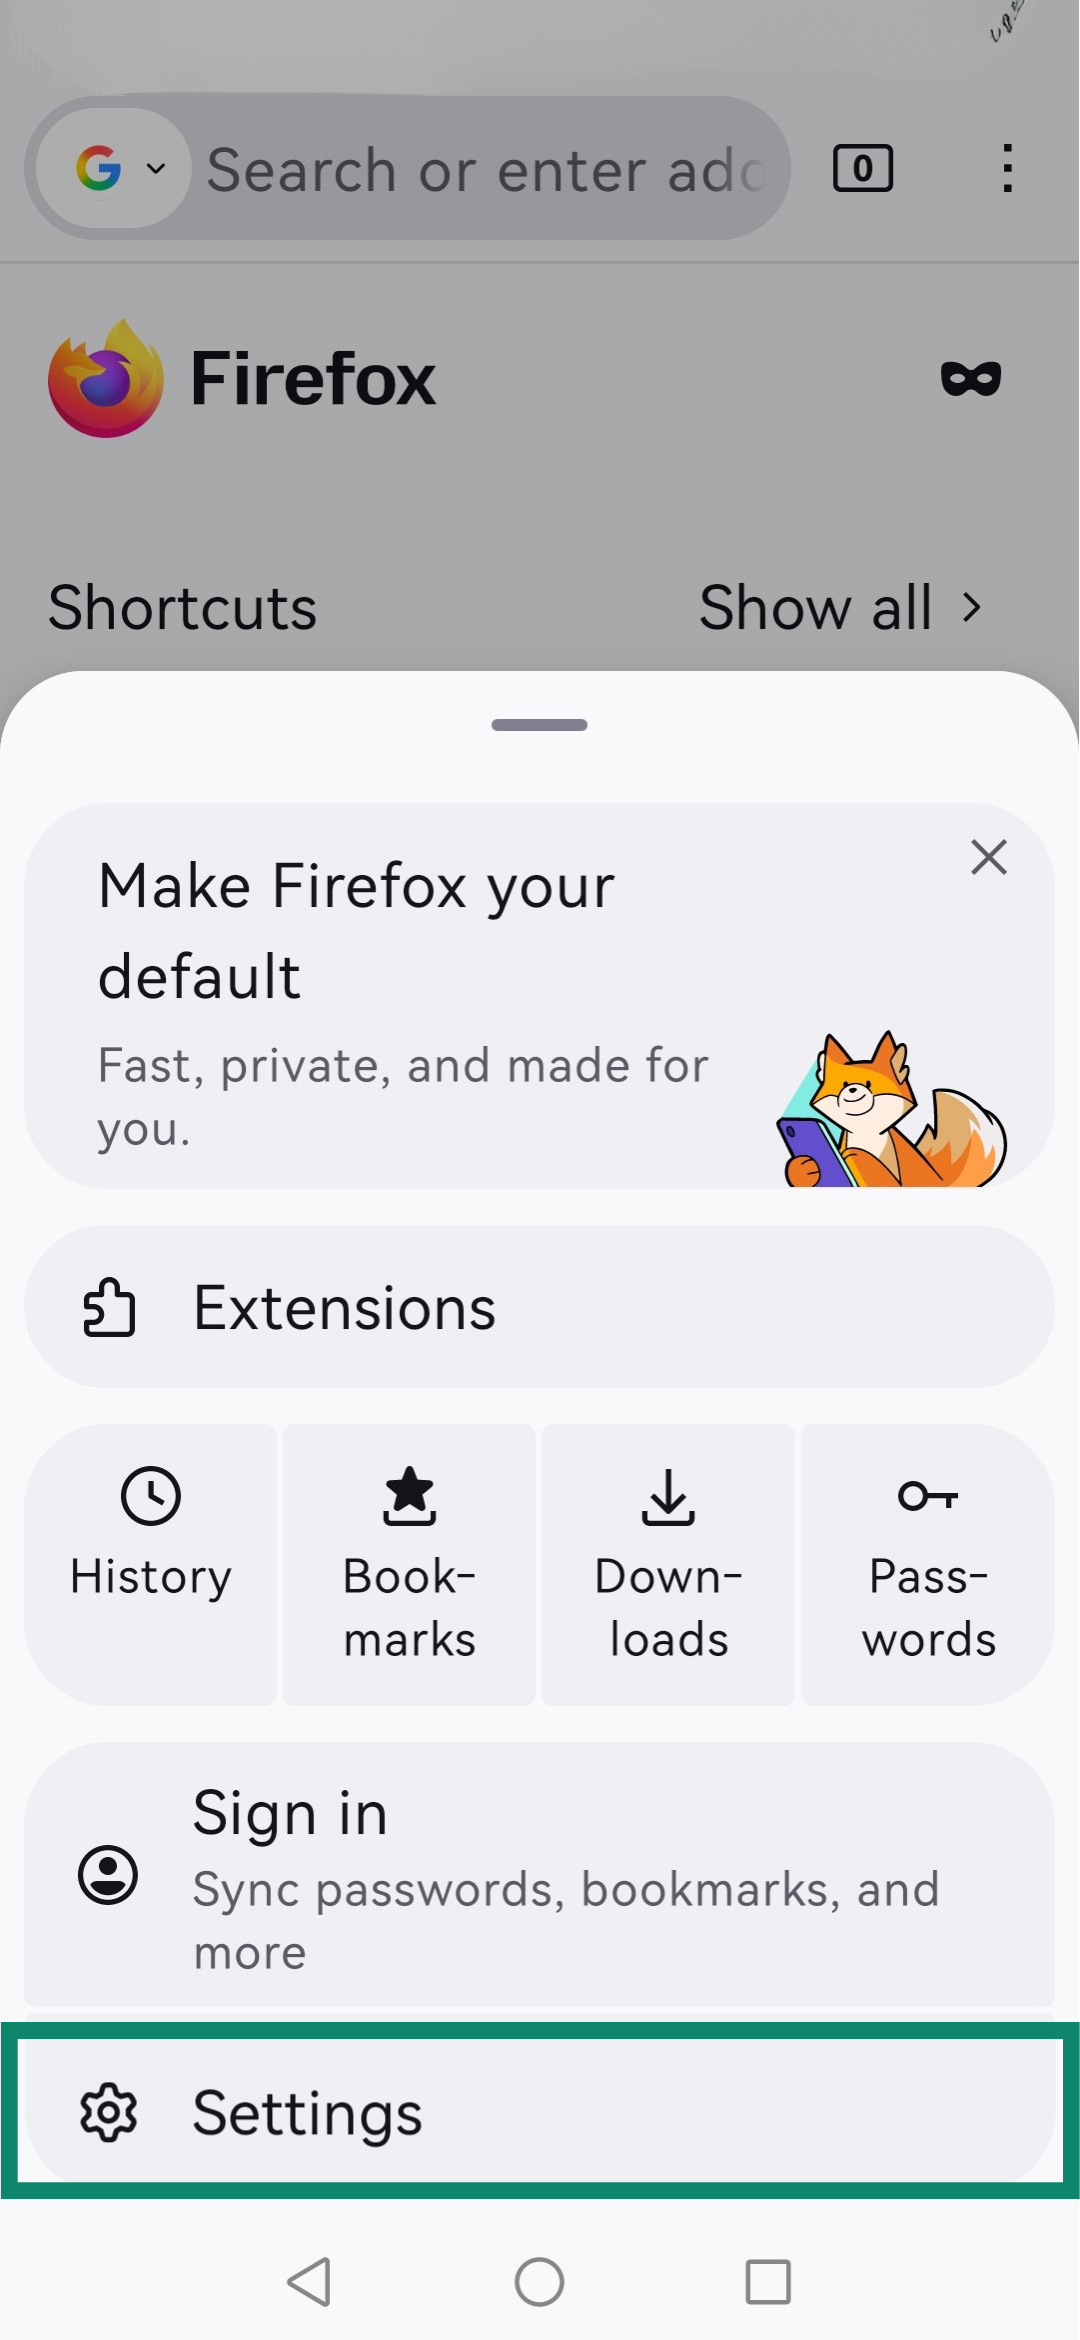
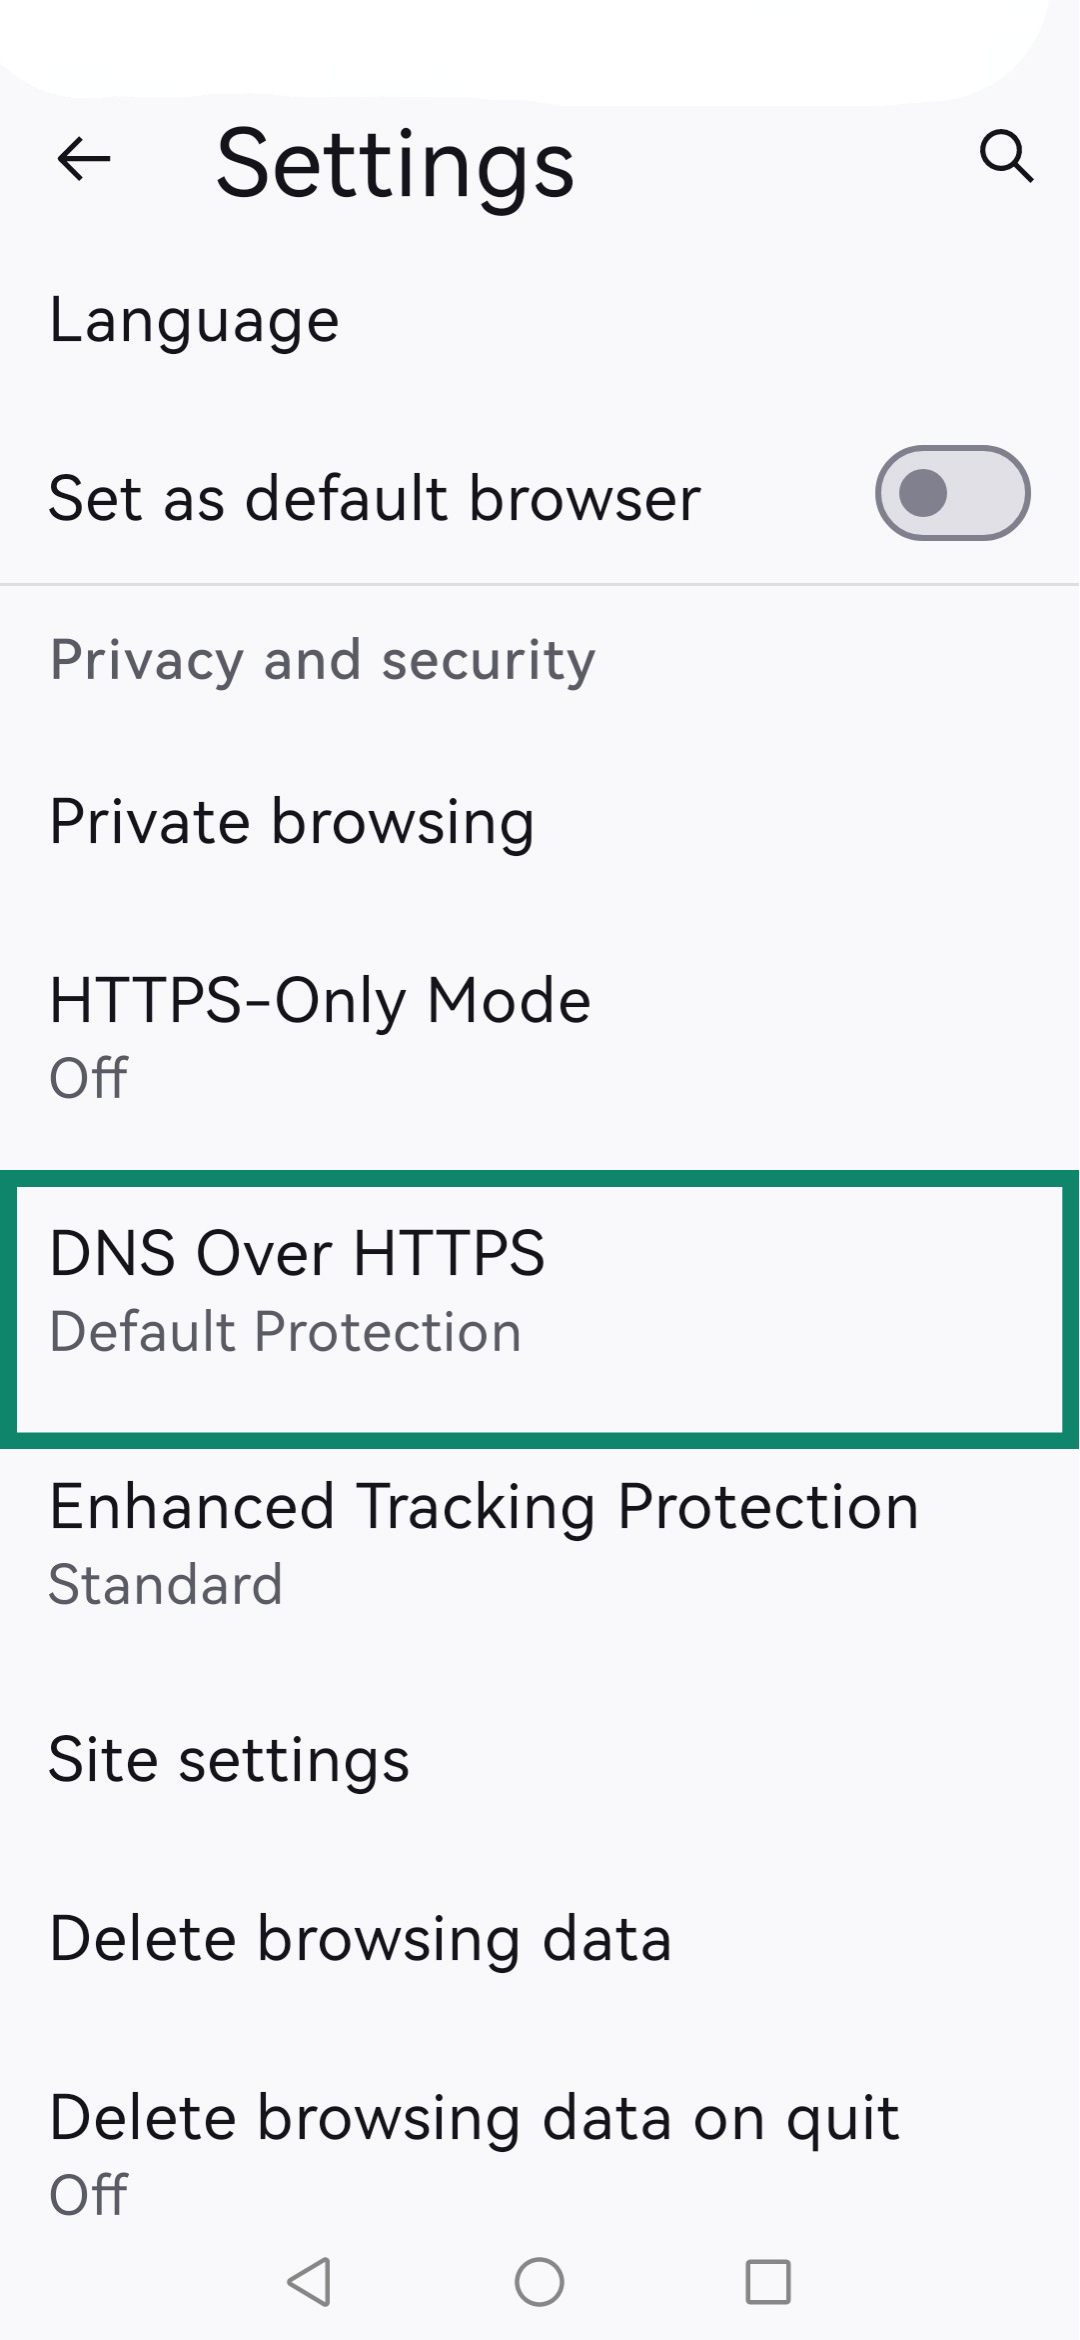
- Otwórz przeglądarkę i stuknij w w prawym górnym rogu, a następnie w Settings (Ustawienia).
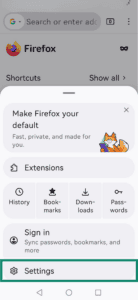
- Przewiń w dół i stuknij w DNS over HTTPS.
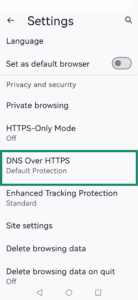
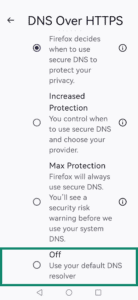
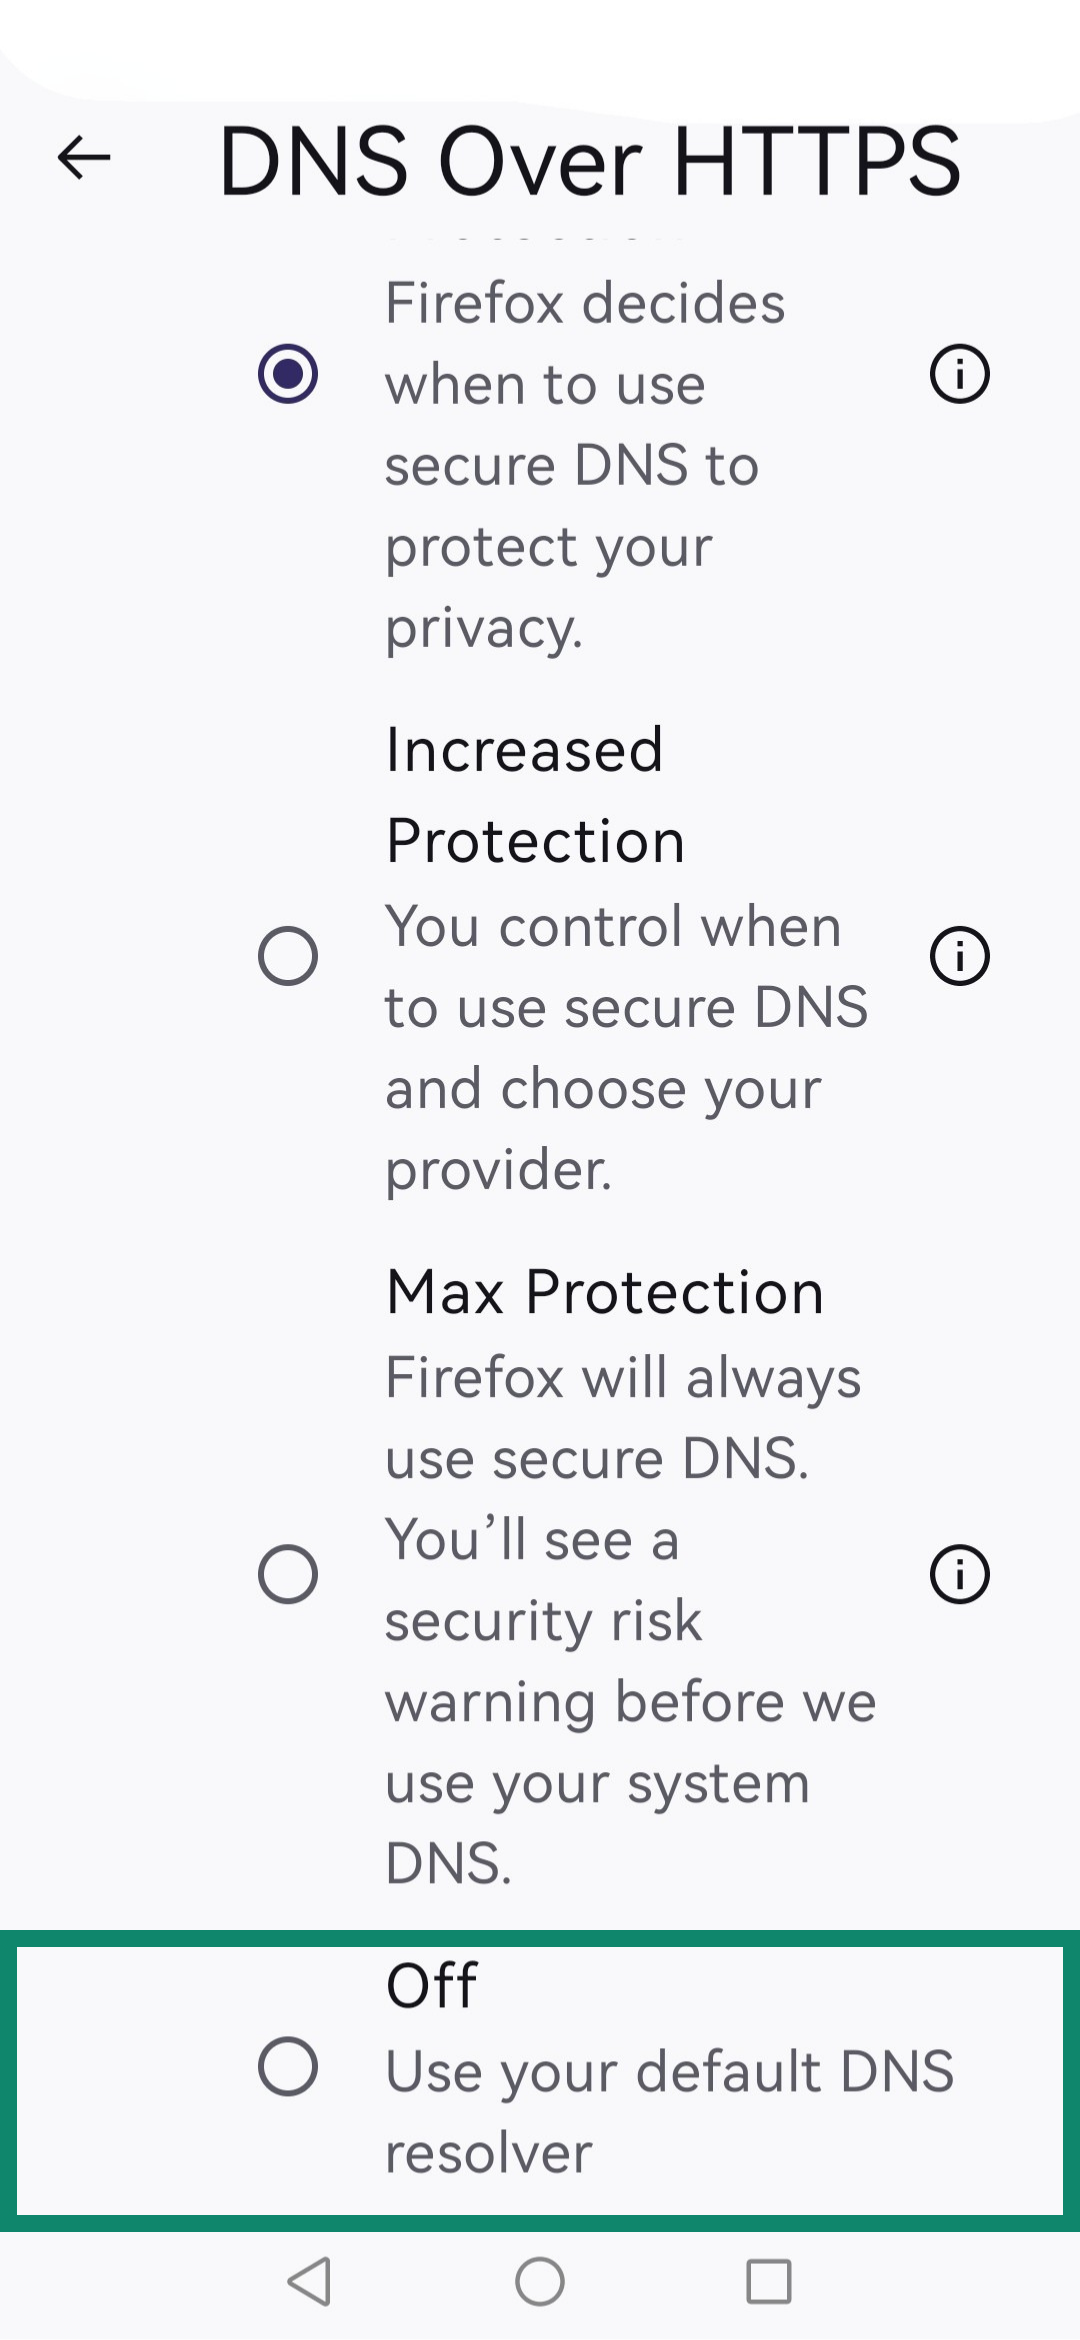
- Stuknij w Off (Wyłączone).
Potrzebujesz pomocy? Skontaktuj się z pomocą techniczną ExpressVPN, aby uzyskać natychmiastową pomoc.
Microsoft Edge
Uwaga: Funkcja DNS over HTTPS nie jest dostępna w przeglądarce Edge dla systemów iOS i Android.
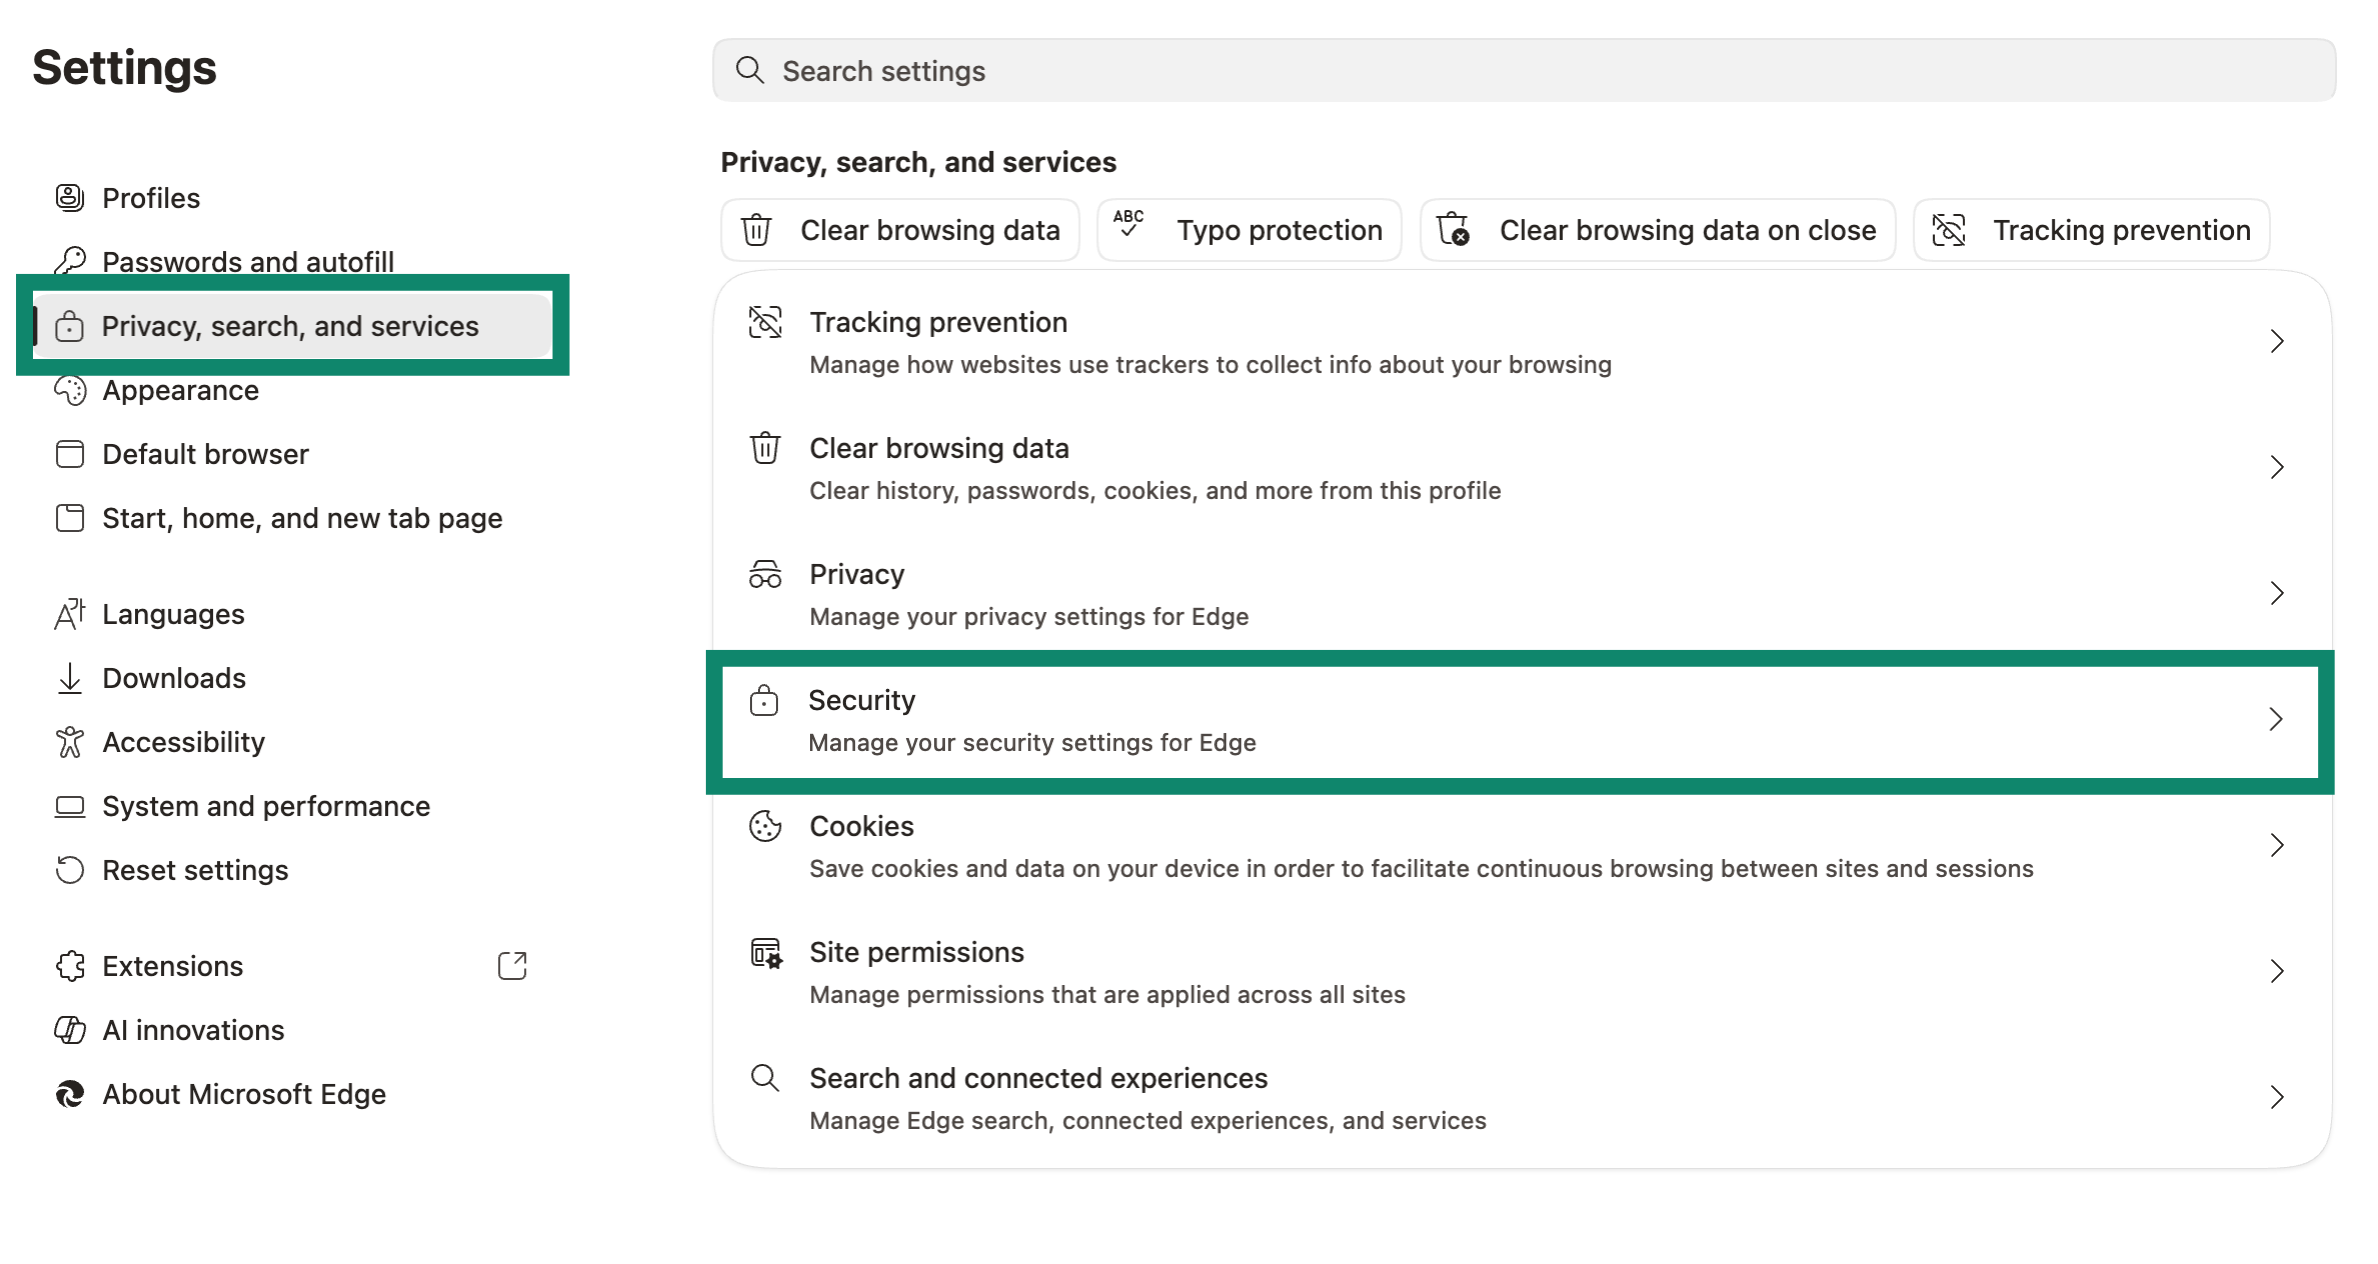
- Otwórz przeglądarkę i wpisz: edge://settings/privacy.
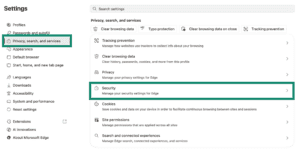
- Kliknij Privacy, search, and services (Prywatność, wyszukiwanie i usługi), a następnie wybierz Security (Zabezpieczenia).

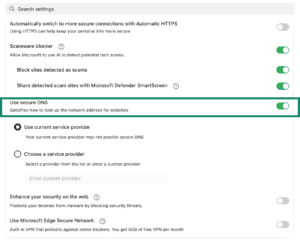
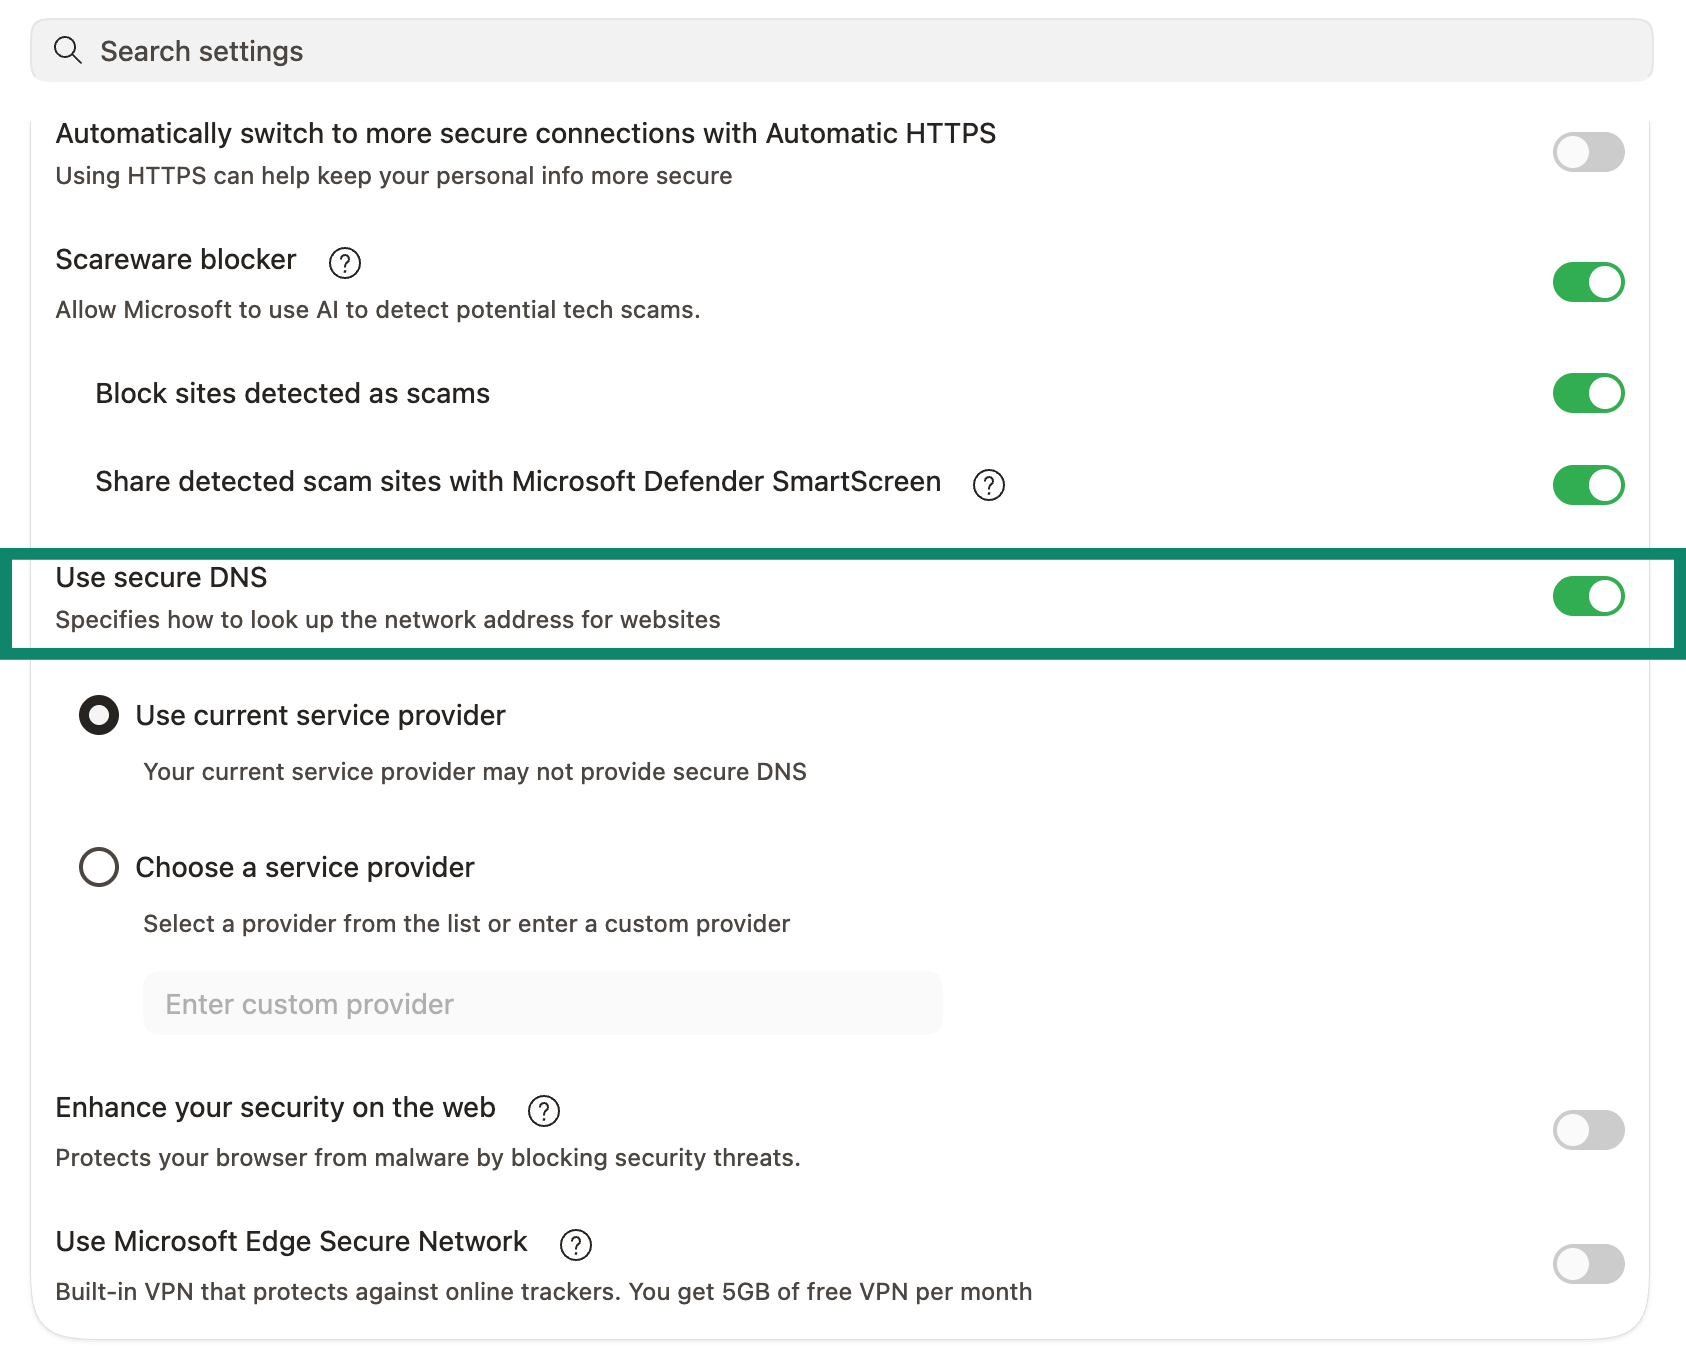
- Znajdź i wyłącz opcję Use secure DNS (Używaj bezpiecznego DNS).

Potrzebujesz pomocy? Skontaktuj się z pomocą techniczną ExpressVPN, aby uzyskać natychmiastową pomoc.
Opera
Uwaga: Funkcja DNS over HTTPS nie jest dostępna w przeglądarce Opera dla systemów iOS i Android.
- Otwórz przeglądarkę i wpisz: opera://settings/privacy.
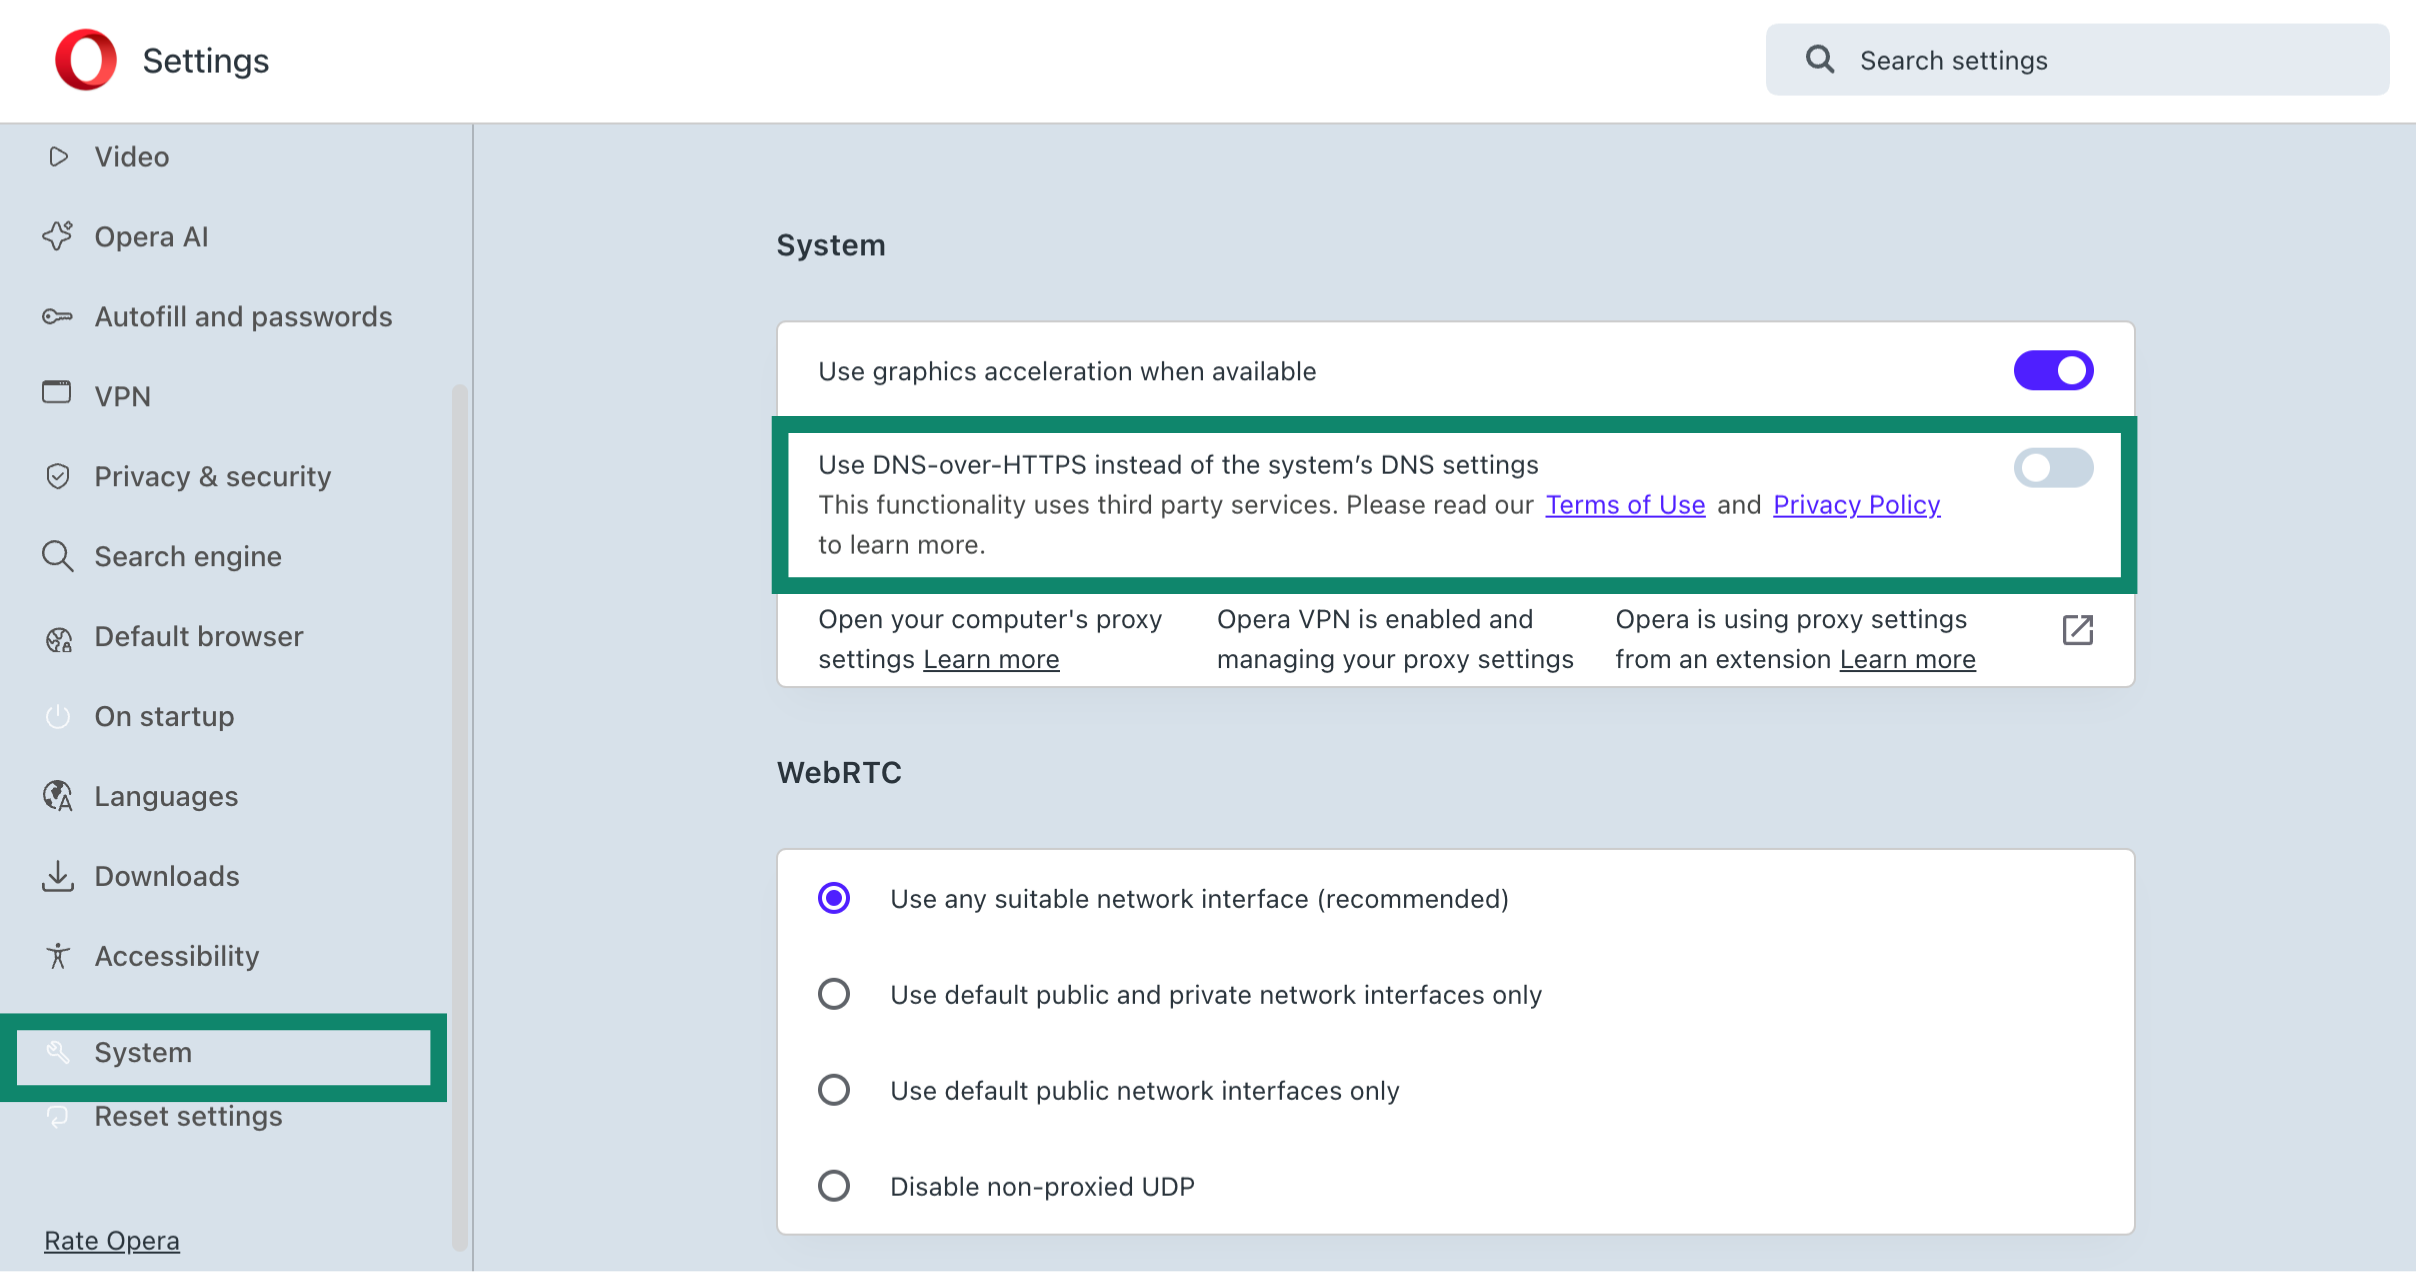
- Kliknij System i upewnij się, że wyłączona została opcja Use DNS-over-HTTPS instead of the system’s DNS settings (Używaj protokołu DNS over HTTPS zamiast ustawień DNS systemu).

DuckDuckGo Privacy Browser
Przeglądarka DuckDuckGo nie pozwala obecnie użytkownikom na ręczne wyłączenie funkcji DNS over HTTPS (DoH) w swoich ustawieniach. Funkcja ta jest domyślnie aktywna, a użytkownik nie ma możliwości zmiany tego ustawienia.
Z tego powodu podczas przeprowadzania testu na wyciek DNS może pojawić się informacja o serwerze DNS strony trzeciej zamiast serwerów DNS ExpressVPN. Możesz jednak mieć pewność, że dopóki połączenie z ExpressVPN jest aktywne, Twój ruch pozostaje w pełni zaszyfrowany i bezpieczny wewnątrz tunelu VPN.
Krótka uwaga na temat wycieków DNS
Jeśli jesteś tutaj, ponieważ Twój test wycieku DNS wykazał nieoczekiwane rezultaty, ważne jest, aby zrozumieć, co to zazwyczaj oznacza.
„Prawdziwy” wyciek ma miejsce, gdy ruch internetowy całkowicie opuszcza tunel VPN. To właśnie główne zagrożenie, przed którym mają chronić sieci VPN.
Jednak wiele zgłoszeń dotyczących wycieków DNS wcale nie wynika z tego, że ruch opuszcza sieć VPN. Są one raczej spowodowane przez protokoły DNS over HTTPS (DoH) lub DNS over TLS (DoT). Funkcje te wysyłają zapytania DNS bezpośrednio do wybranego zewnętrznego dostawcy DNS (jak np. Cloudflare), omijając serwery DNS Twojego VPN-u.
To ominięcie może zachodzić na dwóch poziomach:
- Poziom przeglądarki: funkcje wbudowane w nowoczesne przeglądarki internetowe (jak Chrome, Firefox czy DuckDuckGo).
- Poziom systemu operacyjnego: ustawienia ogólnosystemowe skonfigurowane bezpośrednio w systemie operacyjnym (jak Windows 11 lub macOS).
Gdy funkcja DoH lub DoT jest włączona, Twój ruch wciąż bezpiecznie przemieszcza się przez zaszyfrowany tunel VPN. Narzędzia testowe mogą jednak pokazywać zewnętrzny serwer DNS (resolver), co wygląda jak wyciek, mimo że połączenie jest nadal chronione.
Oto zestawienie pokazujące, jak to dokładnie działa:
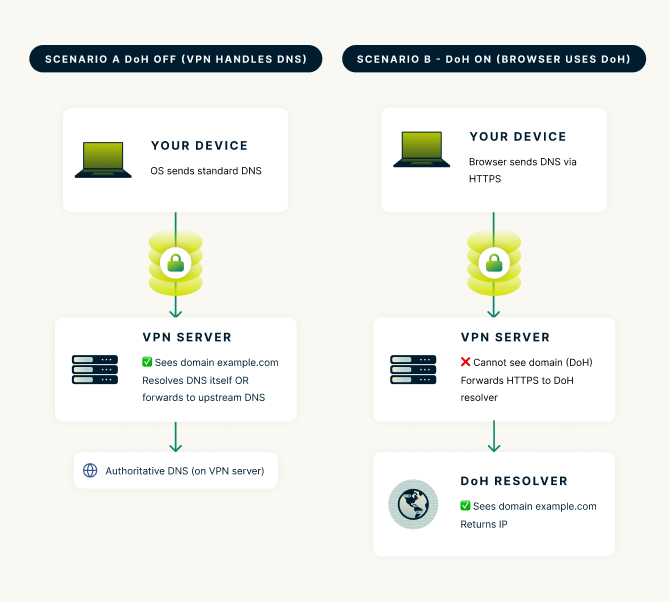
Scenariusz A: DoH wyłączony (VPN obsługuje DNS)
- System operacyjny urządzenia wysyła standardowe zapytanie DNS (port 53) do serwera DNS sieci VPN.
- Zapytanie przemieszcza się bezpiecznie przez zaszyfrowany tunel VPN.
- Serwer VPN, który pełni również funkcję serwera DNS, bezpośrednio rozwiązuje zapytanie DNS, ponieważ został ustawiony jako serwer DNS używany podczas połączenia z VPN-em.
Scenariusz B: DoH włączony (przeglądarka lub system operacyjny używa DoH)
- Urządzenie wysyła zapytanie DNS za pośrednictwem HTTPS (DoH).
- Zapytanie nadal przemieszcza się bezpiecznie przez zaszyfrowany tunel VPN.
- Serwer VPN nie widzi domeny, ponieważ jest ona ukryta przez DoH.
- Serwer VPN przekazuje zapytanie HTTPS do zewnętrznego serwera DoH (np. Cloudflare), który widzi domenę i zwraca adres IP.
Wyłączenie funkcji DoH sprawia, że wszystkie zapytania DNS są kierowane wyłącznie przez ExpressVPN. Dzięki temu wyniki testów szczelności DNS są spójne, a cała aktywność sieciowa pozostaje w obrębie infrastruktury ExpressVPN.
Potrzebujesz pomocy? Skontaktuj się z pomocą techniczną ExpressVPN, aby uzyskać natychmiastową pomoc.